

Хронология взлома Binance:
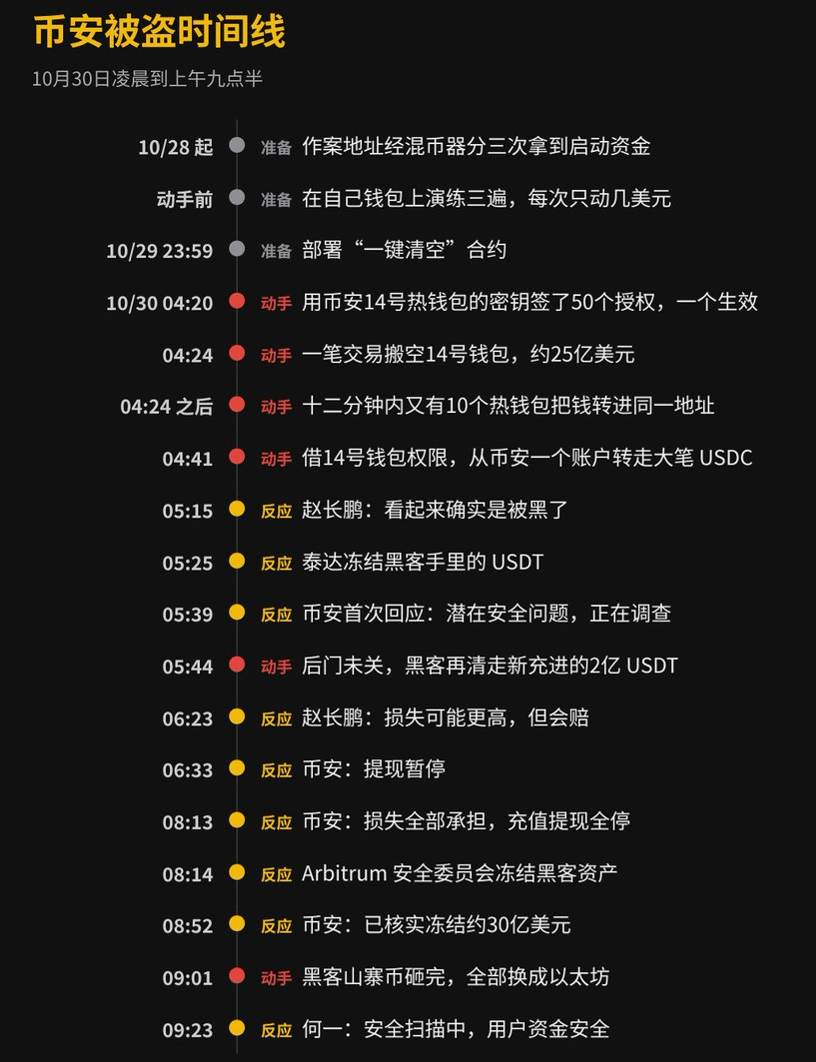
Первое: ранним утром, в 4:24, одна транзакция опустошила кошелёк.
Сегодня ранним утром один из самых загруженных горячих кошельков Binance в сети Ethereum — «Binance 14» — опустошили одной транзакцией.
167 тысяч ETH, более 1,6 миллиарда USDT и ещё около шестидесяти видов монет — всё разом перевели на только что созданный адрес, в истории которого не было ни одной записи. После перевода в кошельке №14 остался всего 1 ETH. По тогдашнему курсу сумма этой транзакции составляла около 2,5 миллиарда долларов.
Через 24 секунды кошелёк Binance №16 перевёл на тот же адрес ещё 28 тысяч ETH и несколько стейблкоинов. В следующие 12 минут туда один за другим отправили средства горячие кошельки в нескольких сетях — всего их было десять.
В 4:41 хакер воспользовался правами кошелька №14 и перевёл ещё 780 миллионов USDC с контрактного счёта, принадлежавшего Binance, а затем добавил ещё 43 миллиона.
В это время большинство людей в Азии спали, а в США рабочий день подходил к концу. Позже несколько аналитических компаний, изучающих блокчейн, оценили общую сумму в 5,8–5,9 миллиарда долларов. Сама Binance до сих пор не назвала итоговую цифру.
Второе: хакер репетировал за день до атаки.
Согласно расследованию компании Blockaid, с 28-го числа адрес, использованный для атаки, трижды выводил стартовые средства через миксер. Перед самой атакой хакер три раза прогнал всю последовательность действий на трёх подконтрольных ему кошельках, каждый раз перемещая всего от двух до шести долларов.
В 23:59 29-го числа в блокчейне развернули контракт для «опустошения одним нажатием». Контракт принимал вызовы только от хакера и выполнял одну задачу: переводил все указанные в кошельке монеты и Ethereum.
Атака началась в 4:20. Используя приватный ключ кошелька Binance №14, хакер разом подписал 50 разрешений — каждое было привязано к отдельному номеру транзакции. Кошелёк в это время продолжал обрабатывать выводы средств пользователей, поэтому номера постоянно менялись, и угадать актуальный было невозможно. Хакер подписал целую серию: 49 разрешений оказались недействительными, одно сработало. Через 3 минуты 24 секунды транзакцию по опустошению кошелька отправили в блокчейн.
Для подписи этих разрешений использовали приватный ключ самого кошелька Binance. По мнению Blockaid, ключ попал в чужие руки, но Binance пока не объяснила, как именно это произошло.
После опустошения кошелька разрешение так и не отозвали. В 5:44 в кошелёк №14 обычным образом поступили ещё 200 миллионов USDT и более десятка видов монет. Хакеру даже не понадобилась новая подпись — он снова всё вывел.
Третье: первыми попытались остановить перевод эмитенты стейблкоинов.
Возможность заморозки стейблкоинов стала для хакера главной проблемой в этой атаке.
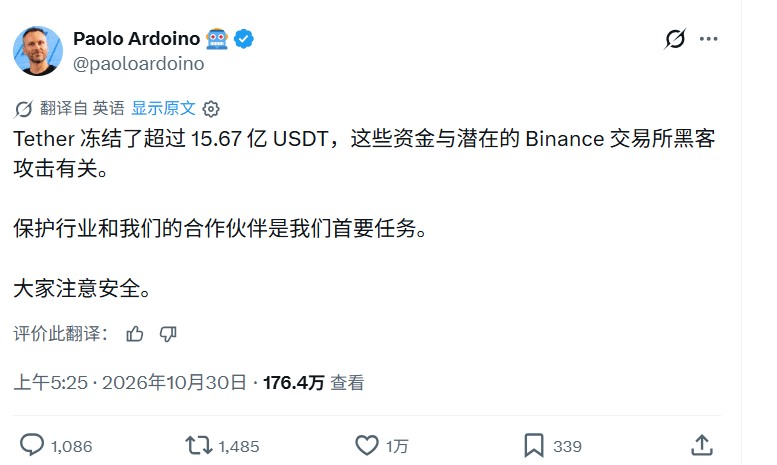
В 5:25 гендиректор Tether написал в соцсети, что компания заморозила более 1,567 миллиарда USDT. Circle заморозила более 800 миллионов USDC. Чуть раньше Чанпэн Чжао назвал другие цифры: 971 миллион у Tether и 823 миллиона у Circle. Позже Tether увеличила свою сумму.
Позже к ним присоединились ещё несколько компаний. Ripple сообщила, что замораживает RLUSD, находящиеся у хакера, а эмитент USD1 заморозил 27 миллионов USD1.
В 8:14 совет безопасности Arbitrum провёл транзакцию и заморозил около 30,5 миллиона долларов, оставшихся у хакера в этой сети. Одним из подписантов был блокчейн-детектив ZachXBT. По данным Ember, замороженная сумма состояла из 8426 ETH и 74,56 миллиона ARB. Вероятно, хакер решил, что нативные токены в безопасности, и не стал торопиться с их переводом.
В 8:52 Binance обновила данные: подтверждённая сумма замороженных средств составила около 3 миллиардов долларов.
Заморозить удалось в основном стейблкоины. Нативные активы вроде Ethereum и Bitcoin нельзя заморозить в блокчейне — они всё ещё у хакера.
Четвёртое: в 5:15 высказался CZ.
Первым произошедшее оценил Чанпэн Чжао. В 5:15 он написал в соцсети, что, похоже, Binance действительно взломали, но средства пользователей в безопасности. Он отдельно добавил, что уже не управляет Binance и выступает как акционер, а также ожидает, что пользователям возместят всё до последнего цента.
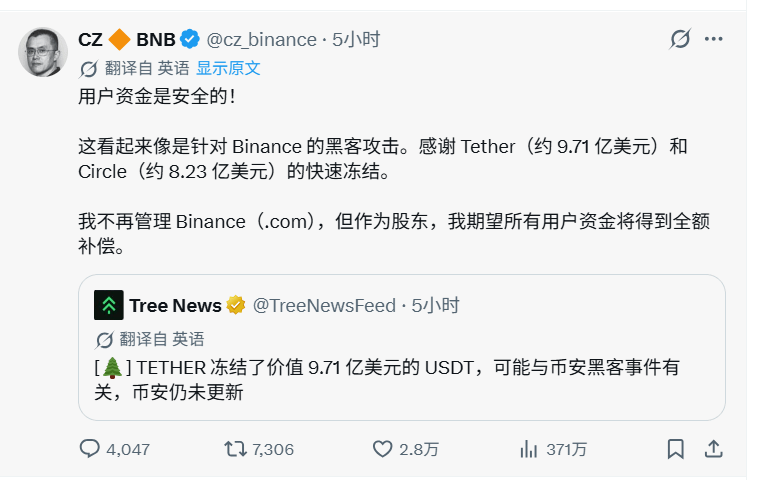
В 5:26 основатель DefiLlama подсчитал: Binance хранит около 144 миллиардов долларов клиентских средств. Если вычесть замороженные стейблкоины, чистые убытки составят лишь около миллиарда — меньше одного процента от общего объёма средств на хранении. В 6:23 Чанпэн Чжао поделился этим сообщением и ответил: убытки могут быть немного выше, но их возместят.
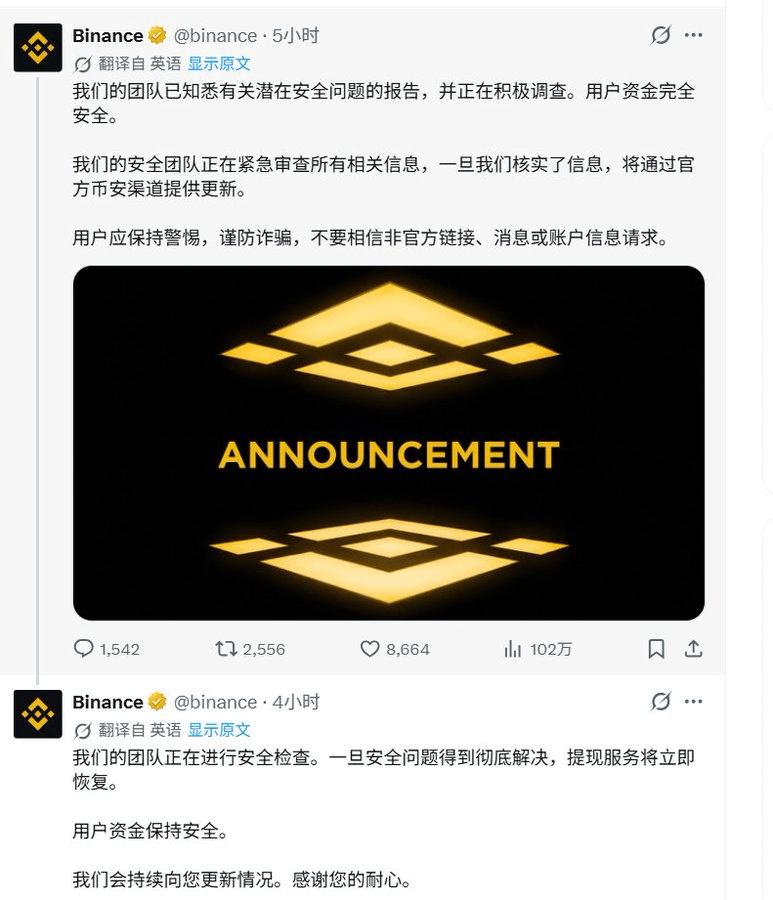
Первое официальное заявление Binance появилось в 5:39 на аккаунте для китайскоязычной аудитории. В нём говорилось о «потенциальной проблеме безопасности», велось расследование, средства пользователей были в безопасности, а также содержалось напоминание не переходить по неофициальным ссылкам.
В 8:04 Хэ И опубликовала заявление, а в 8:13 за ним последовало официальное сообщение Binance. Суть была та же: все убытки возьмёт на себя Binance, ввод и вывод средств приостановлены, проводятся проверки безопасности и замораживание средств, компания сотрудничает с правоохранительными органами, а после расследования опубликует полный отчёт.
Пятое: чем хакер занимался все эти часы?
Менял украденные монеты на то, что нельзя заморозить.
По данным Lookonchain, на рассвете хакер начал продавать в блокчейне альткоины вроде UNI и PEPE — всего семь видов. К 9 часам он закончил и получил взамен около 70 тысяч ETH. Одних только PEPE было продано больше 7,7 триллиона.
В качестве залога он также использовал украденные USDT и занял 20 тысяч WETH на кредитном протоколе Aave — около 4,4 миллиарда долларов. По данным CoinDesk, если эти средства не удастся вернуть, Aave, возможно, понесёт убытки.
Около половины десятого PeckShield снова заметила, как хакер собрал Ethereum, обменянные с нескольких адресов, на новом адресе.
Шестое: почти в четыре раза больше, чем в случае с Bybit.
Предыдущий рекорд был у Bybit: в феврале 2025 года украли около 1,5 миллиарда долларов — на тот момент это была крупнейшая кража в истории криптоиндустрии. По оценкам на основе данных блокчейна, в этот раз сумма почти в четыре раза больше.
Для Binance это не первый такой случай. В мае 2019 года у биржи украли 7 тысяч биткоинов, и тогда ущерб возместили из фонда SAFU. По масштабу та кража была на два порядка меньше нынешней.
Седьмое: что теперь будет с деньгами пользователей Binance?
Ввод и вывод средств временно остановлены, а также отключены функции Alpha, связанные с транзакциями в блокчейне. Как сообщает Cointelegraph, на американскую площадку Binance это не повлияло.
С раннего утра официальные представители уже как минимум пять-шесть раз заявили, что «средства пользователей в безопасности», и прямо сказали, что биржа сама покроет все убытки. Чуть позже 9:20 Хэ И написала ещё раз: проверка безопасности всей платформы продолжается.
В такие моменты мошенники особенно часто выдают себя за службу поддержки и рассылают «ссылки для возврата средств». Binance специально предупредила об этом в первом заявлении: не переходите по таким ссылкам.
Как утекли приватные ключи, какова итоговая сумма убытков, когда возобновят ввод и вывод средств и когда опубликуют отчёт о расследовании — пока на эти вопросы нет ответов.
По состоянию на половину десятого утра ввод и вывод средств всё ещё приостановлены, отчёт о расследовании тоже не опубликован. Скорее всего, Binance сможет возместить ущерб. Но мне больше интересно, как в отчёте объяснят утечку приватного ключа.