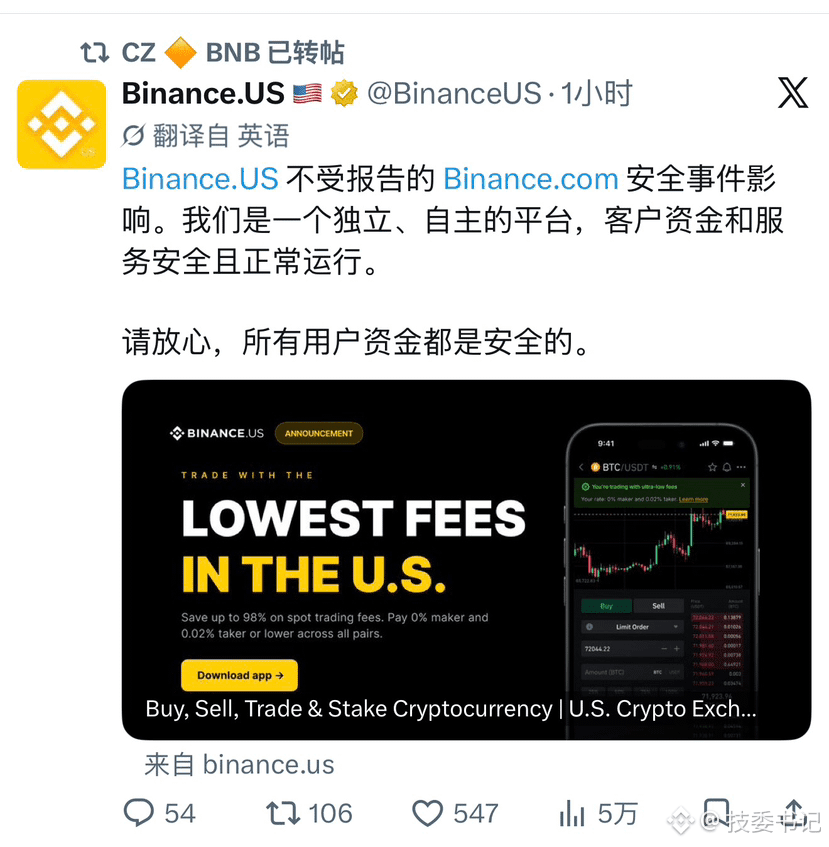
Моё личное мнение об этом инциденте со взломом Binance
Этот инцидент вновь показывает:
Горячие кошельки всегда остаются самым уязвимым местом. Можно держать сколько угодно средств в холодных кошельках, но если приватный ключ горячего кошелька окажется скомпрометирован, его могут опустошить в одно мгновение.
Новые функции Ethereum (например, EIP-7702) расширяют поверхность атаки: они упрощают работу для пользователей, но и для злоумышленников тоже.
Оперативная заморозка средств эмитентами стейблкоинов (Tether, Circle) — эффективная мера защиты: удалось заблокировать значительные суммы. В этом состоит прогресс по сравнению с прошлым.
Безопасность средств пользователей сейчас зависит от резервов Binance и покрытия фондом SAFU, а также от заявлений CZ. Окончательные выводы можно будет сделать после официального подтверждения.
В краткосрочной перспективе это серьёзная проверка систем безопасности Binance. В долгосрочной же перспективе Северная Корея (или другие государственные структуры) продолжает использовать криптоиндустрию как «машину для печатания иностранной валюты». Пока существуют горячие кошельки и человеческий фактор, подобные инциденты будут повторяться. Рекомендую следить за официальными обновлениями Binance и остерегаться связанных с этим фишинговых мошенничеств.
$ETH