



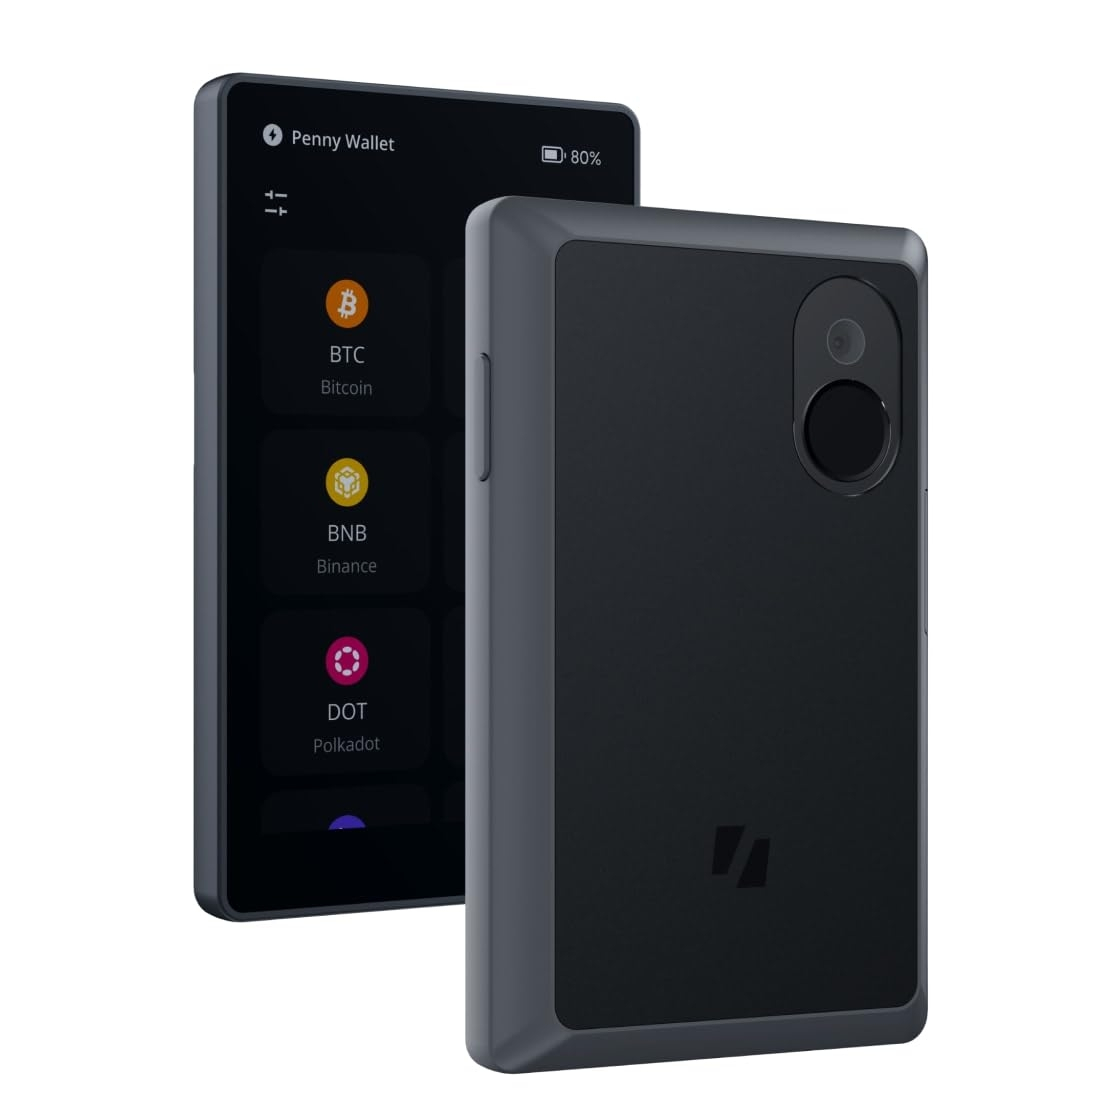
Keystone сообщает, что злоумышленники похитили их ключ WebAuth, что потенциально позволяет поддельным аппаратным кошелькам пройти официальную проверку подлинности компании.
Вот что произошло:
▪️ Утечка была обнаружена 20 октября 2026 года с помощью стороннего инструмента мониторинга.
▪️ Скомпрометированный ключ встроен в устройство на этапе производства, и его невозможно стереть или заменить.
▪️ 18 835 имеющихся на складе кошельков будут уничтожены. Поставки приостановлены, а продажи будут осуществляться по предзаказу до тех пор, пока не будет готов новый ключ.
▪️ Были раскрыты данные 25 964 клиентов, включая имена, адреса электронной почты, номера телефонов и адреса доставки.
▪️ Keystone заявляет, что сид-фразы, приватные ключи и платёжная информация не пострадали.
🔐 ГЛАВНАЯ ПРОБЛЕМА?
Аппаратный кошелёк может защитить ваши приватные ключи, но как узнать, что само устройство подлинное?
Если систему аутентификации можно скомпрометировать, успешная проверка устройства уже не гарантирует прежний уровень надёжности.
Для всех, кто хранит $BTC или другую криптовалюту в холодном хранилище: это напоминание о том, что безопасность самостоятельного хранения начинается ещё до того, как вы сохраните свою первую монету.
Надёжность вашего кошелька зависит от мер безопасности, лежащих в его основе.
💬 Вы бы по-прежнему доверяли аппаратному кошельку, если бы его ключ аутентификации был скомпрометирован?