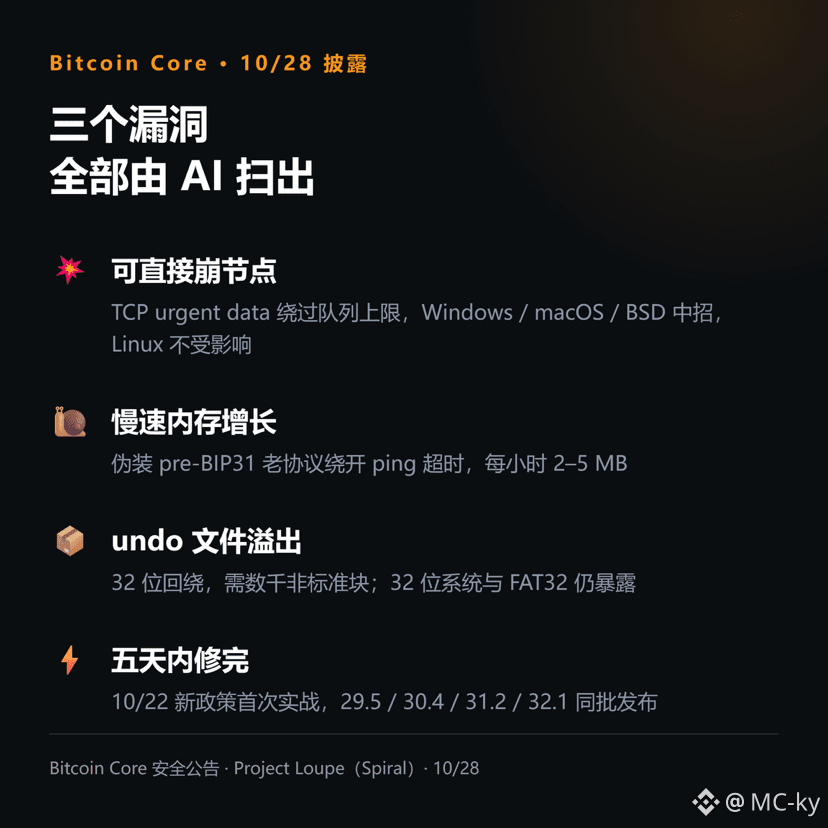
Вчера в ПО для узлов Bitcoin закрыли три уязвимости — все три первыми обнаружил ИИ.
📌 Что обнаружили: Project Loupe от Spiral использует большие языковые модели для автоматического сканирования кода. Он выявил три уязвимости. Разработчик Gregory Sanders проверил их и передал команде безопасности Bitcoin Core. Две из них позволяли вредоносному узлу исчерпать всю доступную память. Самая серьёзная могла вывести из строя узлы на Windows, macOS и BSD — Linux не затронут из-за отличий в механизме мониторинга сокетов.
📌 Насколько это серьёзно: первые две уязвимости проект оценил как средние, третью — как низкую. Третья связана с 32-битным переполнением в файле undo. Чтобы её вызвать, нужны тысячи нестандартных блоков — почти столько, сколько вся сеть производит за месяц. В документации сказано прямо: 64-битные системы практически неуязвимы, но узлы на 32-битных системах и с хранилищем FAT32 остаются под угрозой даже после обновления.
📌 Но быстрее всего сработал сам процесс: 22 октября Bitcoin Core изменил политику — если уязвимость «легко обнаружить с помощью LLM», исправления для всех поддерживаемых веток нужно готовить как можно скорее, а после устранения проблемы сразу публиковать объявление, не дожидаясь стандартного периода эмбарго. Пять дней спустя вышли четыре точечных релиза (29.5, 30.4, 31.2, 32.1) и три объявления. Это первое практическое применение новой политики.
📌 Ещё один нюанс: одну из уязвимостей, связанных с памятью, в течение недели после обнаружения ИИ независимо нашёл другой разработчик — L0rinc. Суть слов авторов политики была такой: если её нашли двое, нужно считать, что её уже нашёл и третий.
Тем, кто запускает узлы, особенно на Windows и macOS, стоит обновиться прямо сейчас. Это не инвестиционная рекомендация, а совет по эксплуатации.
$BTC #bitcoin
ИИ помогает находить ошибки в проектах с открытым исходным кодом. Как вы считаете, это благо или новый риск?