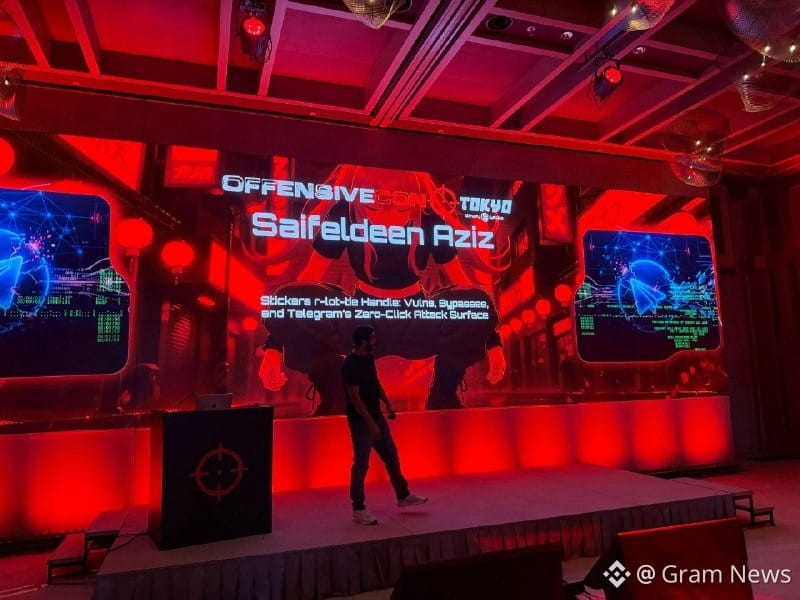
✈️ На конференции по безопасности OffensiveCon в Токио Азиз Саифелдин представил доклад о критической уязвимости в устаревшем движке стикеров Telegram. Запись выступления ещё не опубликована, но в объявлении указывается, что уязвимость позволяла выполнять вредоносный код на устройствах iOS.
Мы оставляем аудитории сложный вопрос: следует ли рассматривать эту модель — возможность выполнять действия без взаимодействия пользователя («zero-click»), полностью контролируемую провайдером защищённого мессенджера — как меру безопасности, архитектурный риск или нечто более похожее на «бэкдор»?
#Telegram