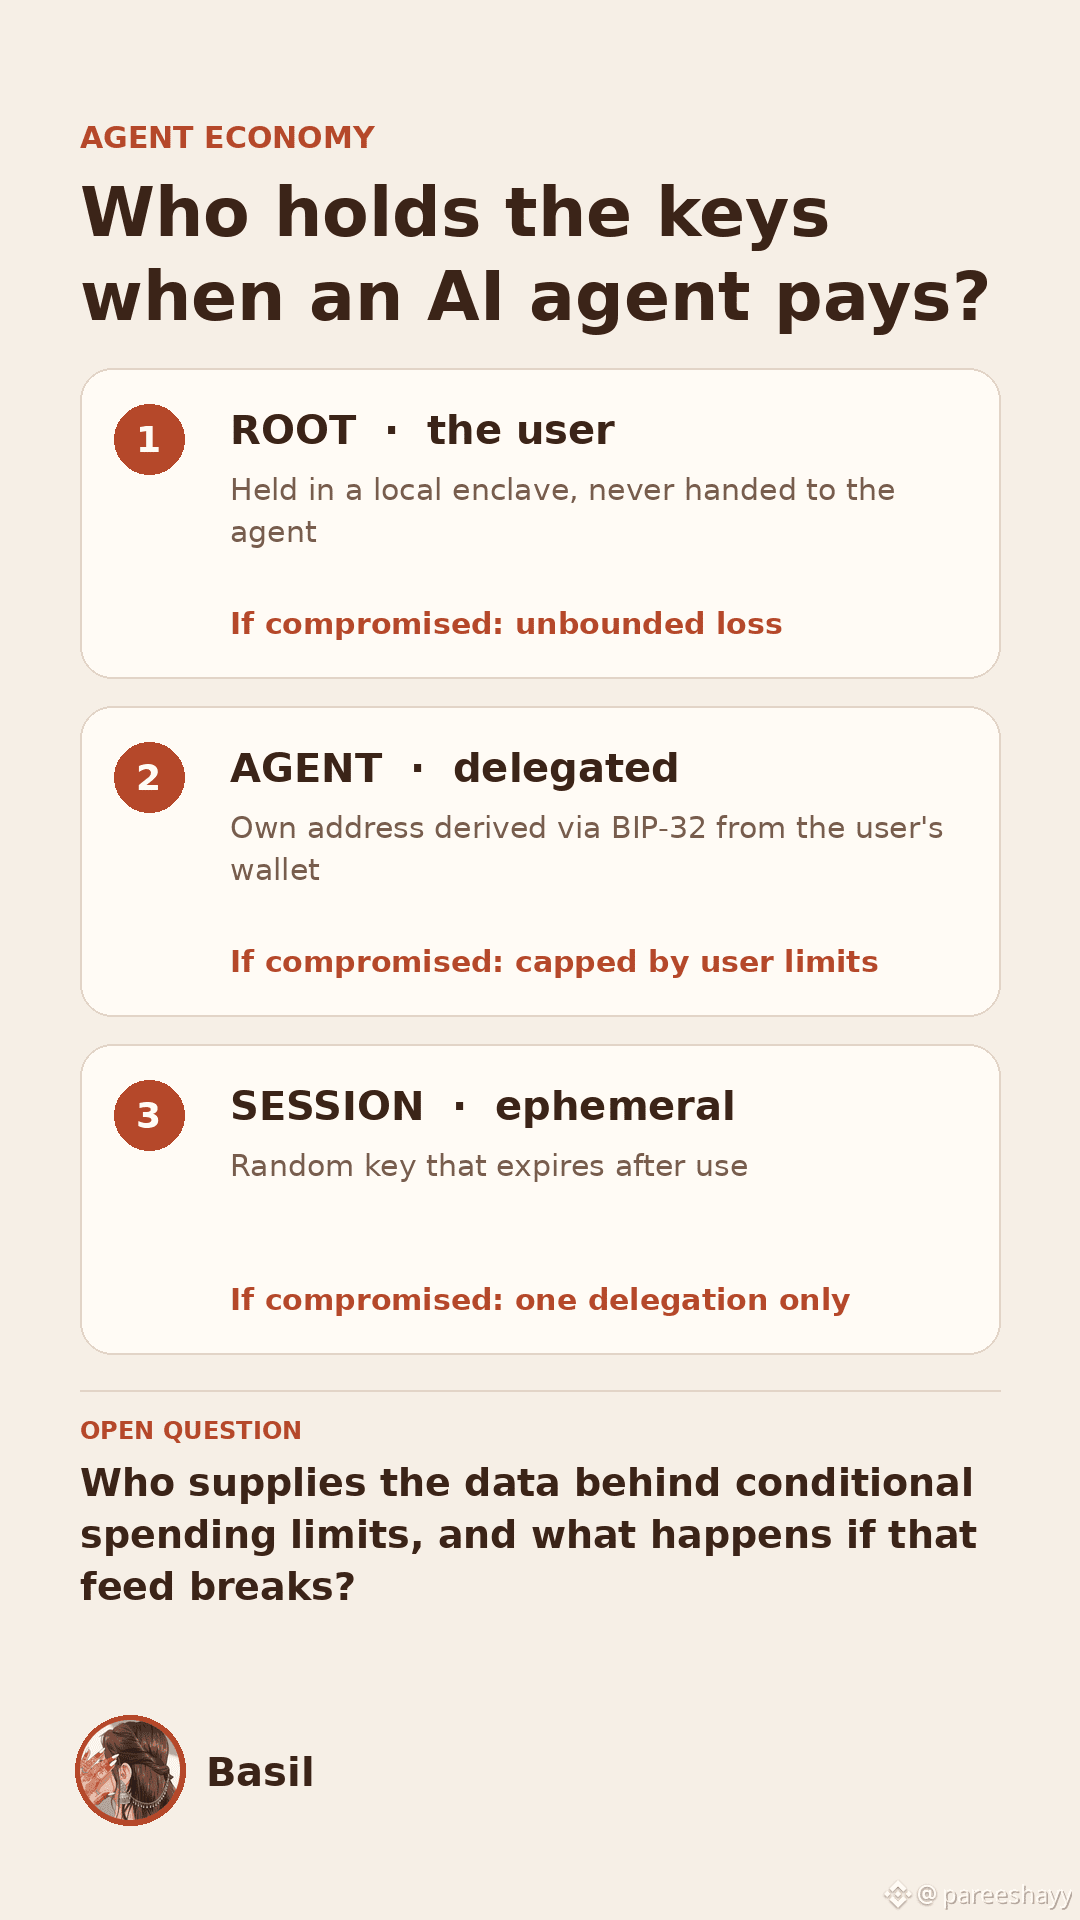
Сегодня я прочитал документацию для разработчиков Kite от начала до конца, и больше всего мне запомнилось не быстродействие и не комиссии. А то, как полномочия разделены на три уровня. Пользователь обладает корневыми полномочиями, каждый агент получает собственный адрес, производный от кошелька пользователя по BIP-32, а для каждой сессии используется случайный ключ, срок действия которого истекает после использования. Если скомпрометируют сессию, вы потеряете одно делегирование. Если скомпрометируют агента, ущерб останется в пределах, заданных пользователем. Неограниченные потери связаны только с корневым ключом, поэтому документация рекомендует хранить его в локальном защищённом анклаве.
Та же логика лежит в основе платёжной системы. Вместо того чтобы проводить каждый запрос в блокчейне, две стороны открывают канал, обмениваются тысячами подписанных обновлений вне блокчейна, а затем закрывают его второй транзакцией.
В документации указана задержка менее 100 мс и стоимость примерно $1 за миллион запросов.
Вот где я бы поумерил собственный энтузиазм. В документации также описаны условные правила, например снижение лимита агента при резком росте волатильности. Для такого правила нужны внешние данные, но я не смог выяснить, кто их предоставляет и что происходит, если эти данные неверны. Кроме того, внушительные показатели тестнета (сотни миллионов транзакций) были получены в тестовой среде, поэтому они мало что говорят о регулярном спросе в основной сети, запущенной 30 апреля 2026 года.
Что я буду отслеживать дальше: число активных Agent Passport в KiteScan, долю транзакций агентов, которые являются реальными платежами за услуги, а не тестовым трафиком, и то, укажет ли документация источник данных для условных лимитов расходов.
Экономика агентов работает, только если человек может передать кошелёк и спокойно спать. Это зависит не столько от скорости платежей агентов, сколько от того, как работают правила, когда источники данных дают сбой.
#KiteBBW $KITE @KITE AI 中文 #KiteBBW