


Исследователи Lumen из Black Lotus Labs выяснили, что связанная с Китаем хакерская группировка Volt Typhoon использовала скрытую сеть под названием Silent Train в четырёх подтверждённых кампаниях с применением уязвимостей нулевого дня.
Хакеры атаковали платформы, которые управляют целыми сетями, а не отдельными компьютерами. Взлом одной из таких систем мог дать им доступ к телекоммуникационным сетям, сетям оборонного сектора и другой критически важной инфраструктуре.
Исследователи предупредили:
«Системы с широкими административными полномочиями могут стать ценными точками входа во всю организацию и к её клиентам».
Одноразовая сеть, созданная для того, чтобы бесследно исчезнуть
Silent Train была создана так, чтобы оставлять как можно меньше следов. Операторы связывали скомпрометированные домашние и офисные маршрутизаторы, подключённые устройства и корпоративные системы для проведения атак. Завершив операцию, они разрывали эти соединения и уничтожали свидетельства своей деятельности. Сессии длились в среднем около четырёх часов.
Silent Train впервые обнаружили во второй половине 2023 года. Активность группы возросла после того, как в начале 2024 года власти ликвидировали более ранний ботнет KV, связанный с Volt Typhoon.
За три года Black Lotus Labs разослала тысячи уведомлений пострадавшим. Среди отраслей, затронутых деятельностью хакерской группы, — телекоммуникации, оборона, спутниковая связь, энергетика, транспорт и водное хозяйство. Особый интерес группа проявляла к целям, расположенным на Гавайях, в Техасе и Калифорнии.
Четыре кампании, пять CVE
Четыре подтверждённые кампании Silent Train были нацелены на программное обеспечение для управления целыми сетями.
Первая кампания была связана с Versa Director: уязвимость CVE-2024-39717 позволяла злоумышленникам с привилегированным доступом загружать вредоносные файлы. Versa раскрыла информацию об этой уязвимости в августе 2024 года.
В 2025 году злоумышленники атаковали N-able N-central, используя две уязвимости — CVE-2025-8875 и CVE-2025-8876. Для эксплуатации обеих требовалась аутентификация.
Кампании 2026 года затронули две платформы управления SD-WAN. Cisco раскрыла информацию об уязвимости CVE-2026-20127 25 февраля. Её оценка составляла 10,0: уязвимость позволяла злоумышленникам получать права администратора без аутентификации. 27 июля Arista раскрыла ещё одну уязвимость с оценкой 10,0 — CVE-2026-16812, затрагивающую VeloCloud Orchestrator.
Все четыре поставщика выпустили исправления. Однако Lumen наблюдала продолжающуюся эксплуатацию уязвимости Cisco и после того, как информация о ней была раскрыта.
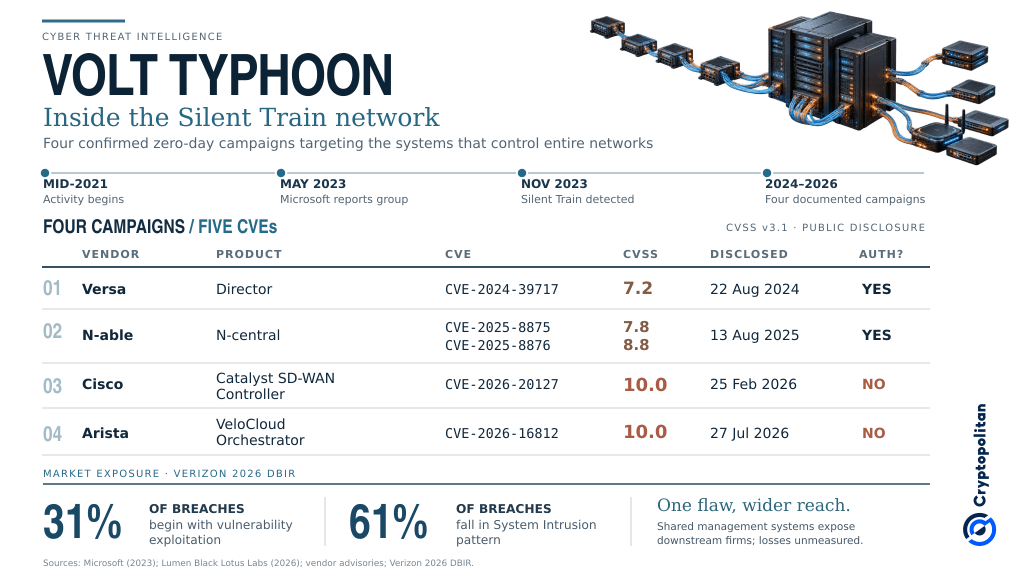 Silent Train группы Volt Typhoon: четыре кампании с использованием уязвимостей нулевого дня и риски для рынка кибербезопасности
Почему главное — получить доступ
Деятельность Volt Typhoon ведёт отсчёт как минимум с середины 2021 года. Microsoft публично сообщила о группе в мае 2023 года, рассказав о вторжениях в сети критической инфраструктуры на Гуаме и в континентальной части США.
Опасения связаны не только с кражей информации.
В аналитической статье за январь 2026 года исследователь IISS Джон Брюс отметил:
Подавляющее большинство сетей, на которые нацелилась Volt Typhoon, имели мало ценности для китайского правительства с точки зрения сбора разведывательной информации за рубежом.
Брюс указал на сбор группой схем сетей и руководств по эксплуатации как на свидетельство подготовки к возможным нарушениям работы систем. Гуам представляет особую чувствительность, поскольку его военные объекты сыграли бы важную роль в потенциальном конфликте вокруг Тайваня.
Это по-прежнему оценки намерений группы, а не доказательства того, что ей был отдан приказ о нападении.
Концентрация — источник уязвимости
Более широкий контекст кибербезопасности помогает понять масштаб опасности.
В отчёте Verizon за 2026 год, охватывающем более 31 000 инцидентов, говорится, что эксплуатация уязвимостей стала основным способом проникновения в организации. На вторжения в системы пришлось 61% подтверждённых утечек.
Когда злоумышленники компрометируют программное обеспечение, управляющее несколькими сетями, потенциальный ущерб выходит за пределы одной организации.
Финансовые последствия пока неясны. МВФ предупредил, что киберриски для взаимосвязанных финансовых систем растут. Однако прямых свидетельств рыночных потерь, связанных с Silent Train, нет.
Отдельно Cryptopolitan сообщил о другой уязвимости VeloCloud, которая подверглась эксплуатации: CVE-2026-114625 с оценкой 9,9. Исправление для неё выпустили 22 октября. Она отличается от уязвимости, которую Lumen связала с Silent Train.
Если вы читаете это, вы уже на шаг впереди. Оставайтесь там — подпишитесь на нашу рассылку.