Около 28 октября стало известно о четырёх утечках данных, и ни одна из них не затронула средства пользователей. Именно поэтому они важны. 🔐
Около 28 октября: Coinbase сообщила, что контактные данные «небольшой группы» пользователей оказались раскрыты через Amplitude — стороннего поставщика аналитических услуг. По словам Coinbase, её собственные системы не были взломаны, а средства в безопасности. Bithumb сообщила о несанкционированном доступе к внутренней мобильной системе для совместной работы: утечка данных сотрудников подтверждена, данные клиентов всё ещё расследуют. Daishin Securities: личные и кредитные данные 38 490 клиентов утекли с сервера для открытия дискреционных счетов дистанционно. Mirae Asset Global Investments: посторонние получили доступ к внутренней деловой информации; компания утверждает, что персональные данные инвесторов не раскрывались.
Мой вывод: фраза «средства не потеряны» не закрывает дело. Утекшие адреса электронной почты, номера телефонов и имена — это сырьё для фишинга и подмены SIM-карт, а атака обычно проявляется лишь через несколько недель в виде поддельного звонка от «службы поддержки». Слабым звеном здесь в основном оказались подрядчики и вспомогательные системы, а не торговая платформа.
Стоит взять на заметку рекомендации CZ: отдельный адрес электронной почты для каждой биржи, приложения-аутентификаторы или аппаратные ключи вместо двухфакторной аутентификации по SMS, белый список адресов для вывода средств, блокировка номера у оператора и регулярная проверка активных сеансов и API-ключей.
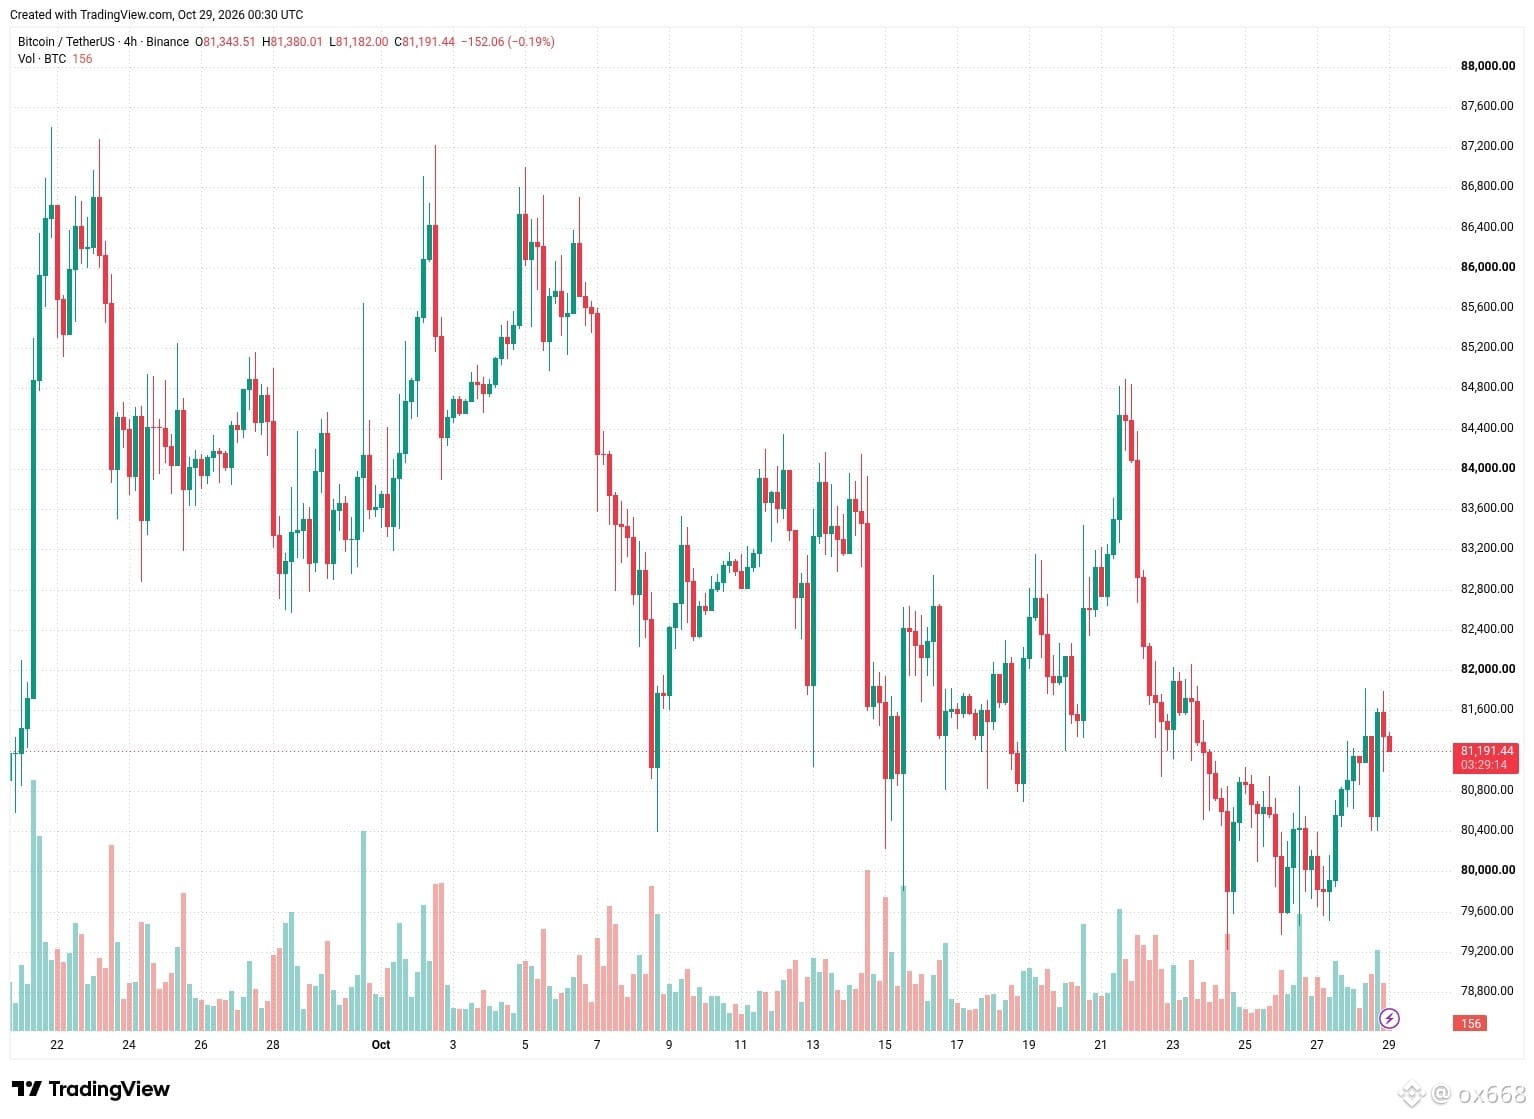
$BTC держится около $81,2 тыс., поэтому рынок почти не отреагировал. Не стоит откладывать настройку защиты, пока рынок не обратит на это внимание.
$BTC $BNB #CryptoSecurity #DataBreach #Coinbase #Bithumb
Не является финансовой рекомендацией.