


Для специалистов по кибербезопасности этот месяц выдался крайне тяжёлым.
Так называемый «Чёрный октябрь» ещё не закончился, а в интернете уже произошло несколько десятков крупных кибератак и были выявлены с помощью ИИ уязвимости.
Когда 21 октября с помощью инструментов ИИ обнаружили критические уязвимости в PHP — языке программирования, который используется примерно на 70% сайтов, — и о них сообщила PHP Foundation, по всему миру началась гонка за установку исправлений на серверах.
Провайдер облачных сервисов Cloudflare сообщил о миллионах попыток воспользоваться уязвимостью после её раскрытия — этому предшествовали тысячи попыток в течение нескольких часов.
Некоторые страны, в том числе Франция и Финляндия, временно закрыли доступ к определенным сайтам, а Агентство национальной безопасности США (NSA) призвало организации немедленно устранить уязвимости или отключить затронутые системы.
«Мы сейчас находимся на пороге цифрового апокалипсиса», — заявил основатель NEAR Иллия Полосухин. Главный советник по безопасности Anthropic Джейсон Клинтон предупредил: «Как бы плохо ни обстояли дела за последние четыре дня, прежде чем ситуация улучшится, она станет намного хуже».
Жителей Великобритании даже призывают «быть готовыми» к чрезвычайным ситуациям — например, к суровой погоде или кибератакам, которые могут лишить доступа к критически важной инфраструктуре, такой как водоснабжение, электричество или интернет. Военным базам США приказали подготовиться к 90 дням автономной работы в рамках инициативы FORTRESS.
Хьюстон, у нас проблемы?
Помимо того, чтобы срочно запасаться консервами и рациями, могут ли обычные люди еще что-нибудь сделать, чтобы снизить риски для себя?
Так насколько же все плохо в этот Черный октябрь?
«Все действительно очень плохо. Похоже, остальная часть интернета только сейчас осознает то, что мы поняли три месяца назад», — рассказал журналу Роб Хэмилтон, исследователь безопасности биткоина, участвующий в команде Bitcoin Red Team.
Правительство Великобритании призывает граждан быть готовыми к чрезвычайным ситуациям. Источник: gov.uk
За последнюю неделю или около того облачная платформа Railway сообщила, что злоумышленник получил доступ к учетным данным клиентов и ключам API и расшифровал их, по всей видимости, нацелившись на поставщиков ИИ.
Крупная компания по медицинской диагностике Quest Diagnostics подтвердила утечку конфиденциальных медицинских данных пациентов. Выяснилось, что у индийской компании по кибербезопасности eMudhra было восемь центров сертификации цифровых сертификатов со слабыми ключами, которые могли позволить злоумышленникам выдавать себя за доверенные сайты. А на платформе для размещения кода GitHub произошел крупный сбой, наглядно показавший, насколько сильно мир разработки программного обеспечения зависит от общей инфраструктуры.
Старший директор по безопасности GitHub Остин Деверс говорит, что подобные инциденты — «наглядное напоминание о том, что надежность требует постоянной работы», поскольку современная разработка «настолько взаимосвязана».
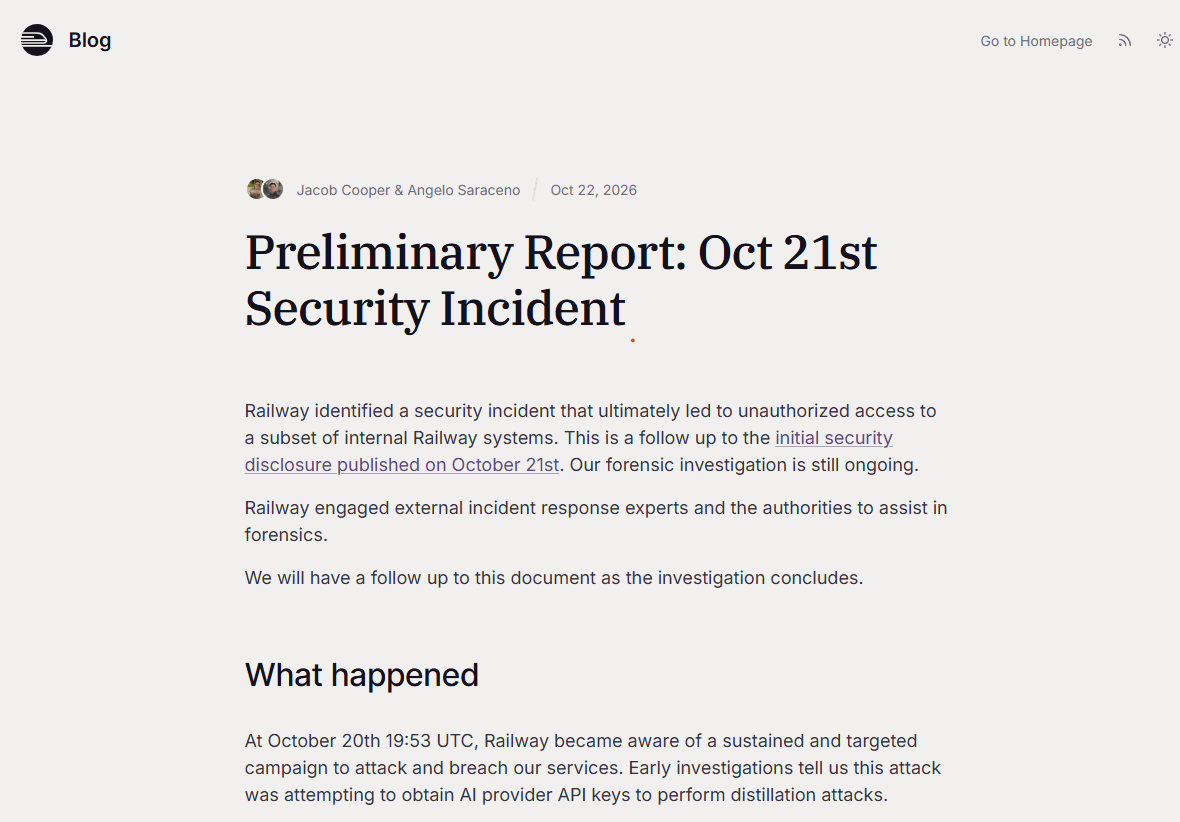
Инцидент безопасности в Railway. Источник: Railway
Джонатан Рисс, аналитик OSINT и блокчейн-разведки в компании по безопасности блокчейна CertiK, рассказал журналу:
«Больше всего нас беспокоит, что одна уязвимость в общей инфраструктуре может одновременно поставить под угрозу множество организаций».
К сожалению, добавляет он, способность ИИ находить уязвимости не сопровождается равной способностью их устранять:
«Более быстрое обнаружение уязвимостей само по себе не дает нам возможности быстрее их устранять».
Почему ситуация, скорее всего, ухудшится
Одна из причин ухудшения ситуации заключается в том, что ИИ изменил экономику кибербезопасности.
То, на что раньше требовались ресурсы целого государства и усилия опытных хакеров, теперь может провернуть подросток где-нибудь в подвале.
Предприниматель и инвестор в сфере ИИ Мэтт Шумер заявил, что ИИ позволяет людям без технических знаний находить слабые места и использовать их, из-за чего защитники «пытаются не отставать».
«Каждую уязвимость по-прежнему нужно устранить, протестировать и установить на миллионы систем, которыми управляют и без того перегруженные люди».
Деверс говорит, что инструменты безопасности с поддержкой ИИ «значительно» снижают порог входа для «обнаружения сложных, глубоко укоренившихся недостатков в широко используемых кодовых базах».
Что на самом деле могут сделать обычные люди?
В этот нестабильный период обычные люди могут предпринять несколько практических шагов, чтобы безопаснее пользоваться интернетом.
Интернет подвергается атаке. Источник: Мэтт Шумер
Шумер советует не заходить на незнакомые сайты и ни в коем случае не вводить на них пароли или данные банковских карт, «пока все это не уляжется»: небольшие сайты «с наименьшей вероятностью уже устранили уязвимости».
Удалите приложения, которыми не пользуетесь, и отключите от сети умные устройства, которые вам не нужны. Держите дома немного наличных и запас продуктов на несколько дней — «если хотите перестраховаться».
Деверс говорит, что лучшая защита — это «обезопасить точки доступа к личным данным и свести цифровой след к минимуму». Включите многофакторную аутентификацию (MFA) для всех аккаунтов, по возможности используя приложение-аутентификатор или аппаратный ключ безопасности, а не текстовые сообщения.
«Это работает как автоматический выключатель и не дает хакерам войти в ваш аккаунт, даже если лежащее в его основе программное обеспечение скомпрометировано».
Он также советует никогда не использовать пароли повторно. «Создавайте надежные уникальные пароли для каждого сайта и периодически отзывайте разрешения старых приложений или отключайте сторонние подключения, которыми больше не пользуетесь». Настройте автоматическое обновление устройств и браузеров:
«Пока команды платформ устраняют проблемы безопасности на уровне облачной инфраструктуры, защита ваших устройств не позволит хакерам использовать ваше личное оборудование как лазейку для доступа к вашим аккаунтам».
Хранить криптовалюту самостоятельно или нет — вот в чем вопрос
Тревожный рост числа инцидентов безопасности заставил некоторых держателей криптовалют задуматься об альтернативах, а некоторых экспертов — предостеречь от самостоятельного хранения. Другие же, например сторонник биткоина и директор по безопасности Casa Джеймсон Лопп, напоминают пользователям, что отказ от самостоятельного хранения лишает смысла саму идею.
«Вы можете воспользоваться уникальными свойствами биткоина, только если сами храните свои ключи. [...] Отказ от своих ключей не избавляет от риска, — говорит он. — Он просто переносит риск туда, где вы не можете его видеть или контролировать».
Рисс рекомендует хранить небольшие суммы, которыми вы собираетесь пользоваться, в горячем кошельке, а долгосрочные накопления — в аппаратном кошельке, и «в действительности читать, что именно вы подписываете, а не подтверждать вслепую».
Эти меры предосторожности могут снизить уязвимость к атакам, но рядовые пользователи могут защититься лишь от локальных проблем и почти не способны повлиять на более масштабные угрозы.
Можно «уменьшить масштаб ущерба», говорит он, «но нельзя предотвратить компрометацию инфраструктуры».
Так что, хотя пользователи могут улучшить свою кибергигиену, в конечном счете «основная структурная ответственность лежит на платформах и провайдерах».
Журнал: мошенник потерял 4,8 млн долларов, хранившихся на подмененных устройствах Ledger: Азия