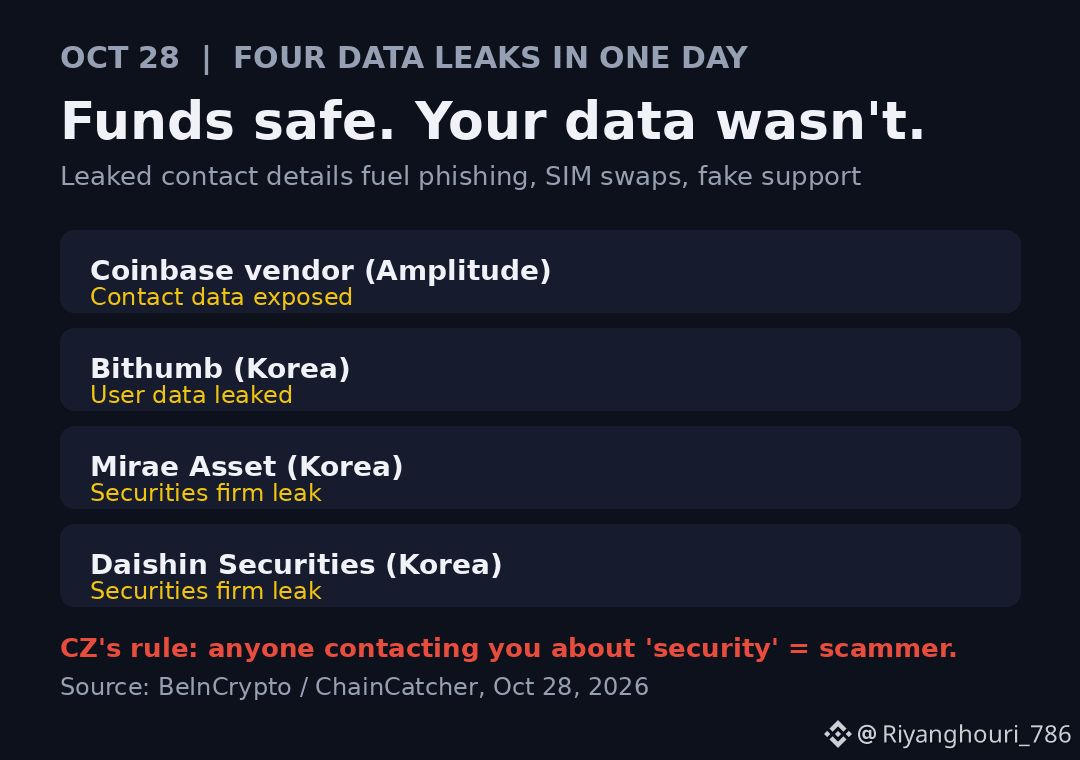
Четыре утечки данных за один день — и ни одна из них не затронула средства пользователей. Именно поэтому они так опасны.
Сегодня основатель Binance CZ обратил на это внимание: подрядчик Coinbase, компания Amplitude, раскрыл контактные данные некоторых пользователей; в Южной Корее произошла утечка данных пользователей Bithumb; а две корейские брокерские компании — Mirae Asset и Daishin — сообщили об утечках в тот же день. Ниоткуда не пропали монеты. Но имена, адреса электронной почты, номера телефонов и адреса теперь в руках мошенников — а это готовая база для фишинга, подмены SIM-карт и мошенничества с фальшивой службой поддержки.
Мой вывод: эту угрозу большинство трейдеров всё ещё недооценивает. Аппаратный кошелёк не поможет, если вы передадите сид-фразу «сотруднику поддержки», который уже знает ваше имя, баланс и последнюю сделку. Совет CZ прост, и, по-моему, лучше не придумаешь: используйте отдельный адрес электронной почты для каждой биржи — так при утечке вы точно будете знать, какой сервис раскрыл ваши данные. А ещё откажитесь от двухфакторной аутентификации по SMS в пользу приложения-аутентификатора или аппаратного ключа: утёкшие номера телефонов открывают мошенникам путь к подмене SIM-карты.
Правило, которое я буду повторять всем, кто готов слушать: если с вами связываются по поводу проблемы с безопасностью или возврата средств, считайте собеседника мошенником, даже если он знает ваши данные. Настоящая служба поддержки не пишет вам в личные сообщения с просьбой что-то исправить.
Вам когда-нибудь приходило фишинговое сообщение, автор которого подозрительно много о вас знал? Что вас насторожило? $BNB