
809 отчётов — и всего 127 уникальных находок.
Находить уязвимости стало дешевле. Проверять их — нет.
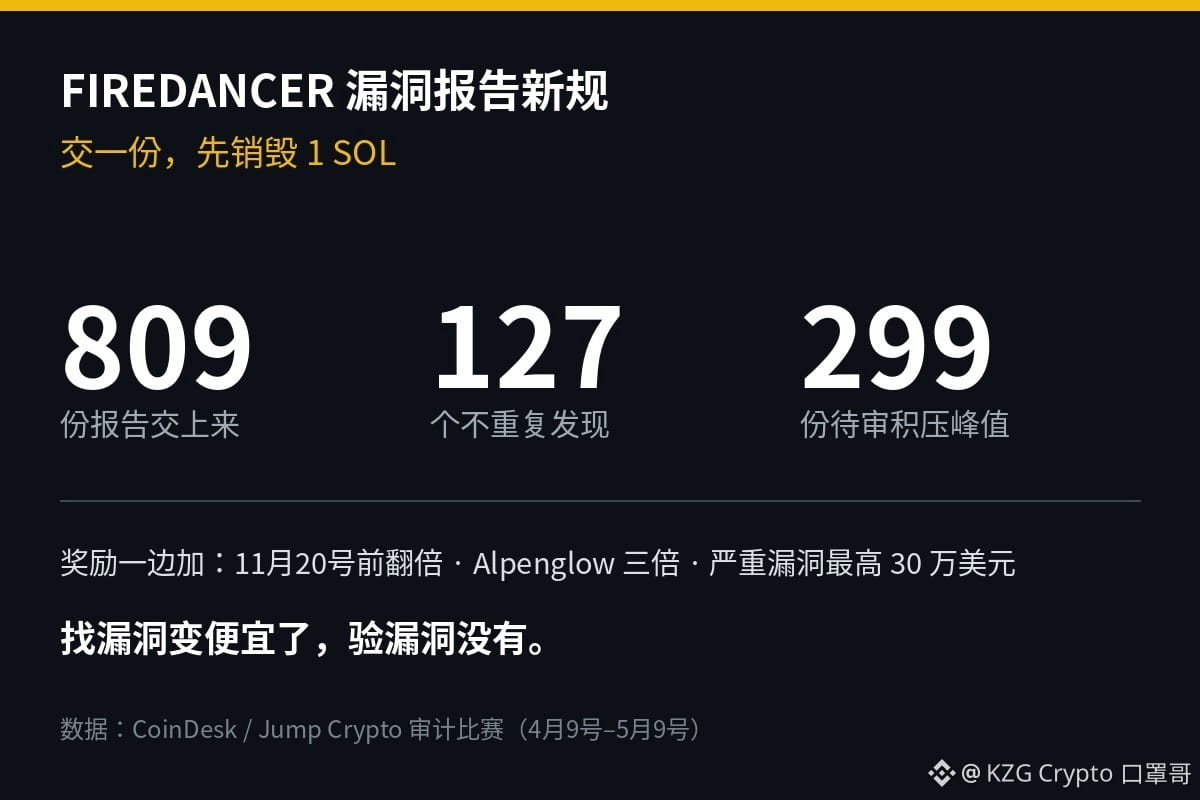
В конкурсе по аудиту с призовым фондом в 1 млн долларов, который проходил с 9 апреля по 9 мая, 162 участника подали 809 отчётов. Почти половина действительных отчётов оказалась дубликатами. В какой-то момент очередь на проверку выросла до 299 отчётов. По словам Jump, за поиском и написанием почти каждого из них стоял ИИ.
В чём проблема? ИИ почти обнулил затраты на создание правдоподобного отчёта, но инженерам по-прежнему приходится вручную воспроизводить каждую уязвимость, проверять, действительно ли её можно эксплуатировать, и отсеивать дубликаты. Чем больше отчётов подают, тем тяжелее работа проверяющих — и в итоге забивается именно тот канал, по которому должны проходить настоящие уязвимости.
Что делать? Firedancer ввела плату за подачу отчёта: за каждый нужно сжечь 1 SOL стоимостью 100 долларов. За недействительные отчёты, отчёты за пределами программы и дубликаты деньги не возвращают. Не сжёг токен — даже не получишь права на вознаграждение.
Одновременно с этим повышают награды. До 20 ноября вознаграждения за действительные находки удваиваются, а за находки в Alpenglow — утраиваются. За критические уязвимости можно получить до 300 000 долларов.
Посмотрим, поможет ли этот порог наконец сократить очередь.
Находить уязвимости стало дешевле. Проверять их — нет.
Находить уязвимости стало дешевле. Проверять их — нет.
В конкурсе по аудиту с призовым фондом в 1 млн долларов, который проходил с 9 апреля по 9 мая, 162 участника подали 809 отчётов. Почти половина действительных отчётов оказалась дубликатами. В какой-то момент очередь на проверку выросла до 299 отчётов. По словам Jump, за поиском и написанием почти каждого из них стоял ИИ.
В чём проблема? ИИ почти обнулил затраты на создание правдоподобного отчёта, но инженерам по-прежнему приходится вручную воспроизводить каждую уязвимость, проверять, действительно ли её можно эксплуатировать, и отсеивать дубликаты. Чем больше отчётов подают, тем тяжелее работа проверяющих — и в итоге забивается именно тот канал, по которому должны проходить настоящие уязвимости.
Что делать? Firedancer ввела плату за подачу отчёта: за каждый нужно сжечь 1 SOL стоимостью 100 долларов. За недействительные отчёты, отчёты за пределами программы и дубликаты деньги не возвращают. Не сжёг токен — даже не получишь права на вознаграждение.
Одновременно с этим повышают награды. До 20 ноября вознаграждения за действительные находки удваиваются, а за находки в Alpenglow — утраиваются. За критические уязвимости можно получить до 300 000 долларов.
Посмотрим, поможет ли этот порог наконец сократить очередь.
Находить уязвимости стало дешевле. Проверять их — нет.