#ETH $ETH
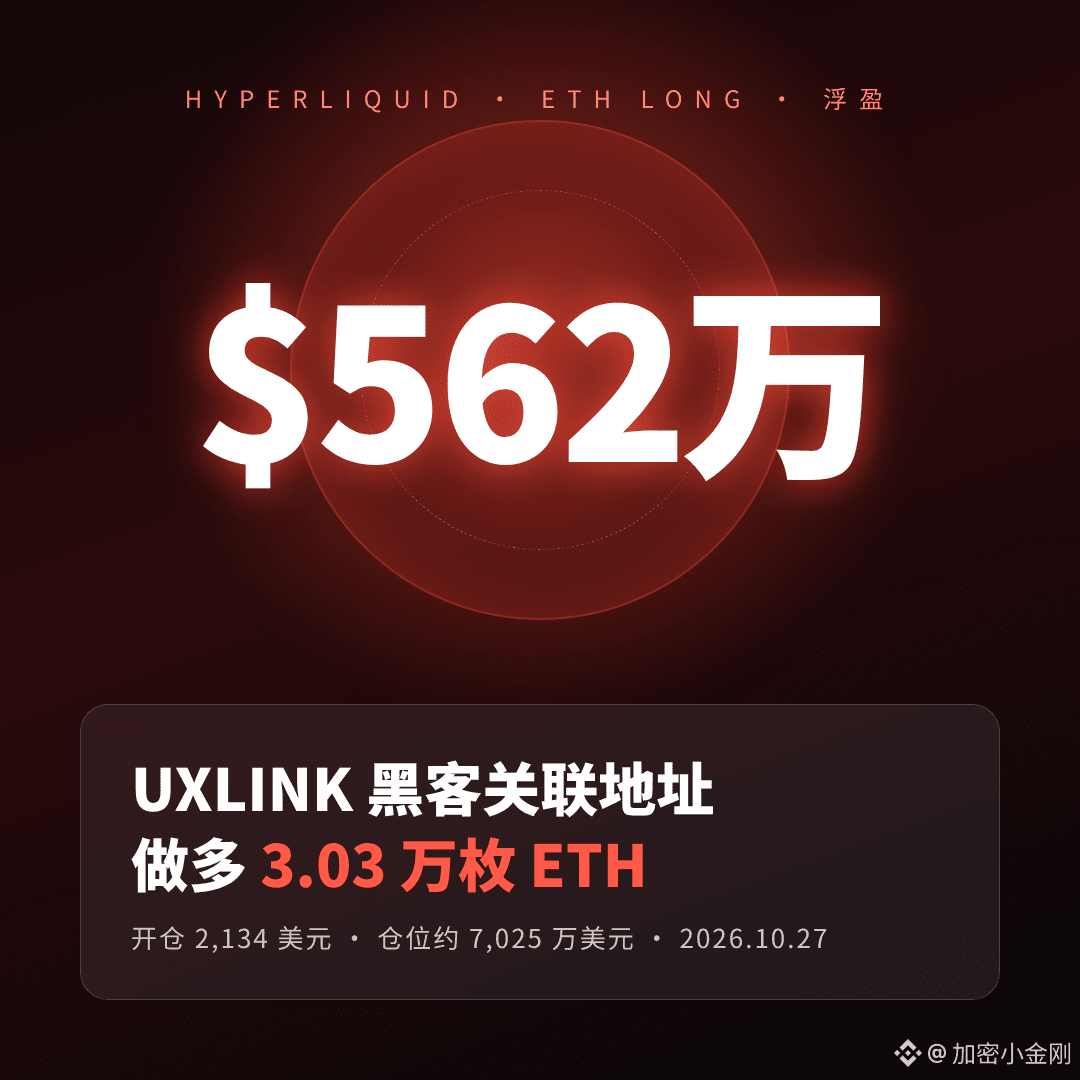
【Хакер UXLINK, укравший около 40 млн, открыл лонг на 30 тысяч ETH на Hyperliquid и получил 5,62 млн долларов нереализованной прибыли】
Украл деньги, открыл на них фьючерсную позицию — и ещё заработал? 😶
Ончейн-аналитик Ember заметил, что аккаунт, связанный средствами с адресом, с которого украли средства UXLINK, открыл на Hyperliquid лонг примерно на 30,3 тыс. ETH:
🔹 Средняя цена входа — 2 134 доллара
🔹 Стоимость позиции — около 70,25 млн долларов
🔹 Нереализованная прибыль — около 5,62 млн долларов
На Hyperliquid этот аккаунт уже успел показать себя. В начале августа на него поступило 11,54 млн USDC из нескольких источников, после чего владелец активно торговал ETH: 5 из 6 сделок оказались прибыльными, а зафиксированная прибыль составила 5,71 млн долларов.
Посчитайте сами: из первоначальных 11,54 млн он зафиксировал прибыль в 5,71 млн, а если прибавить к ней ещё 5,62 млн по этой открытой позиции, получится около 11,33 млн — почти вдвое больше первоначальной суммы.
Как определили, что это один и тот же человек? Примерно месяц назад этот адрес и адрес хакера UXLINK в один и тот же день перевели остатки ETH на оплату газа в один кошелёк.
Три оговорки:
1️⃣ Связь между адресами в блокчейне ≠ подтверждённая личность. Пока это лишь предположение аналитика, и неизвестно, предпримет ли платформа какие-либо действия.
2️⃣ Публичная информация о позиции ≠ возможность повторить сделку. Вы видите 5 прибыльных сделок, но не знаете, как он пересиживает убытки и где выставляет стоп-лоссы.
3️⃣ Сегодня ещё один пользователь, предположительно из-за утечки приватного ключа, потерял 1,58 млн долларов в Ethereum и Base. В конечном счёте деньги хакера когда-то лежали в чьём-то кошельке.
Моё правило: не копировать сделки с каких-либо адресов, а сид-фразу хранить только офлайн.
Вы когда-нибудь повторяли сделки крупных ончейн-кошельков? Чем всё закончилось?
Только для информации, не является инвестиционной рекомендацией. DYOR
#Hyperliquid #加密安全 #uxlink