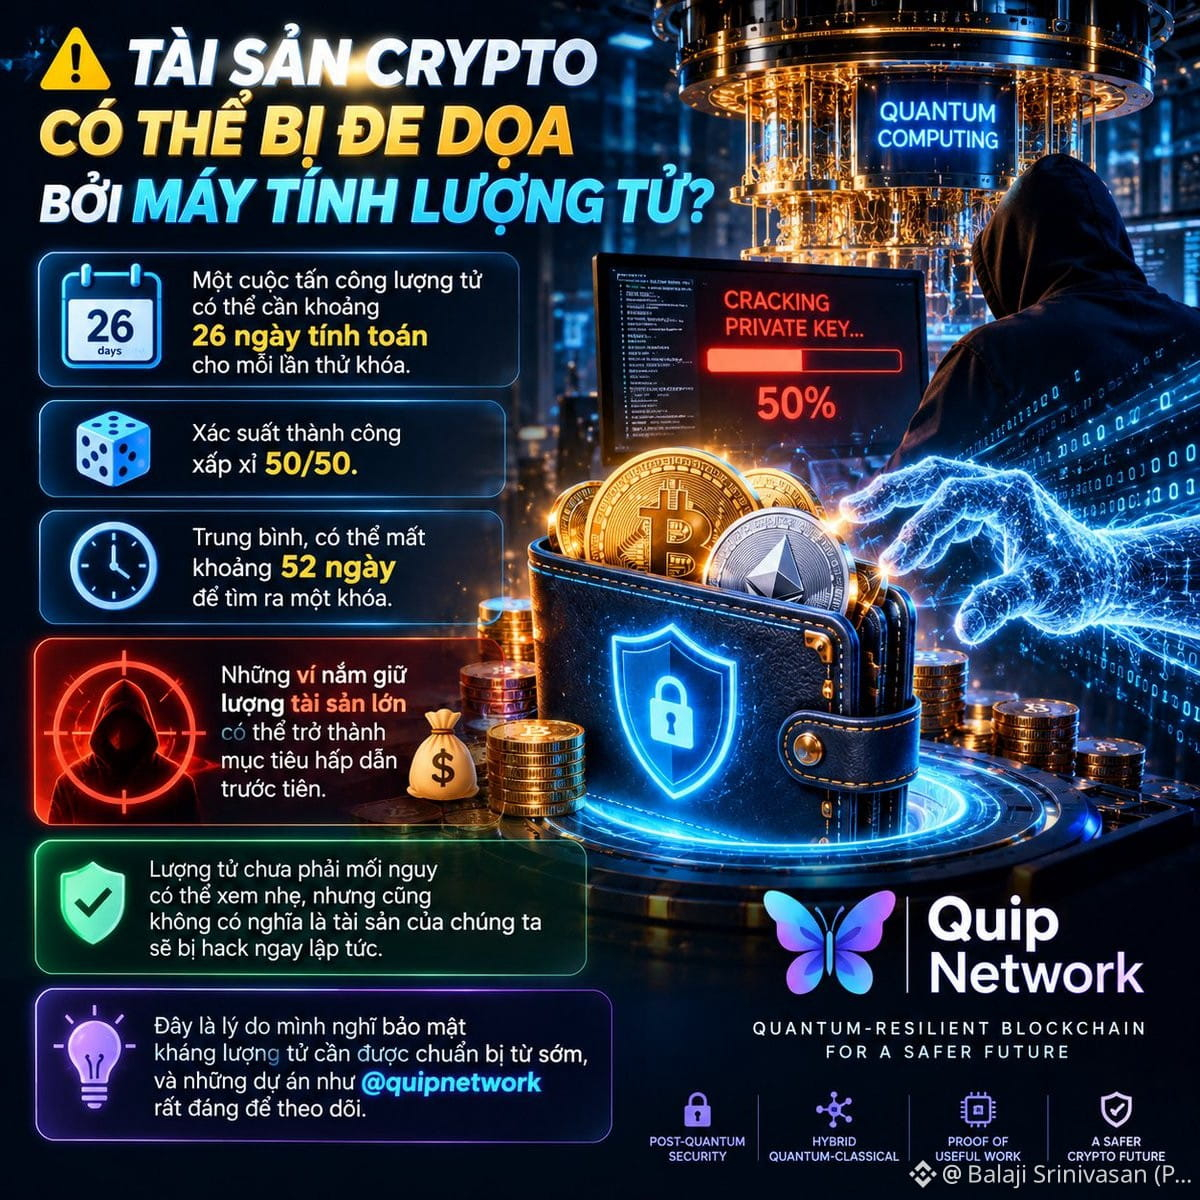
Угроза квантовых вычислений для криптокошельков — уже не научная фантастика. Разберём математику: около 26 дней вычислений на одну попытку взлома ключа при вероятности успеха примерно 50% — значит, в среднем на взлом одного приватного ключа уйдёт 52 дня.
Вектор атаки очевиден: первыми приоритетными целями станут кошельки с крупными суммами, поскольку вычислительные затраты должны оправдывать вознаграждение. Например, кошельки китов, где хранятся миллионы в $BTC или $ETH.
Это не сценарий неминуемого конца света, но сроки сжимаются. Схемы ECDSA и SHA-256, которые защищают большинство блокчейнов, изначально не разрабатывались с учётом устойчивости к квантовым вычислениям.
Технический пробел: нам необходимо внедрить постквантовые криптографические стандарты на уровне протоколов, прежде чем квантовые компьютеры достигнут порога, при котором 52 дня превратятся в 52 часа. Уже сейчас, а не потом, стоит следить за проектами, работающими над квантово-устойчивыми подписями и криптографией на основе решёток.
Окно для перехода сужается: миграцию миллиардов в ончейн-активах на новые криптографические схемы не получится провести в спешке, когда угроза станет реальной.