Даже производители аппаратных кошельков попались на крючок ⚠️
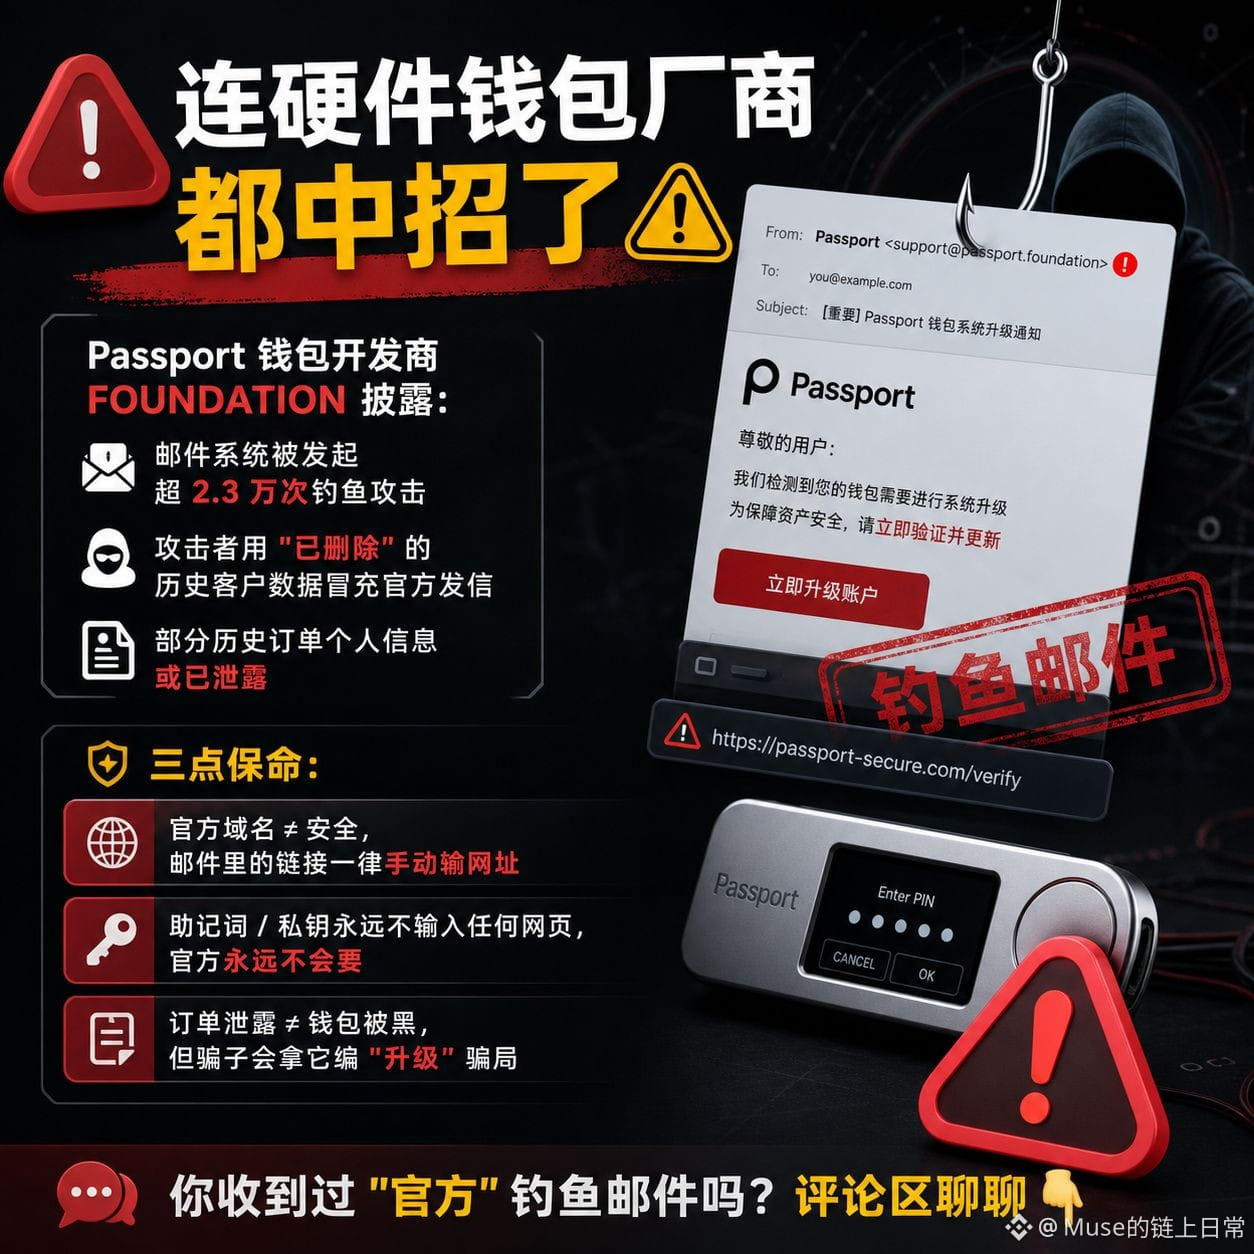
Разработчик кошелька Passport, компания FOUNDATION, сообщил:
На почтовую систему было совершено более 23 тысяч фишинговых атак
Злоумышленники рассылали письма от имени компании, используя данные бывших клиентов, «удалённые» из системы
Персональные данные из некоторых старых заказов могли утечь
Три правила безопасности:
📌 Официальный домен ≠ безопасность: всегда вводите адрес сайта вручную, не переходите по ссылкам из писем
📌 Никогда не вводите сид-фразу или приватный ключ на сайтах — официальные представители никогда их не запрашивают
📌 Утечка данных о заказе ≠ взлом кошелька, но мошенники могут использовать её, чтобы заманить вас в ловушку под предлогом «обновления»
Получали фишинговые письма якобы от «официальных» представителей? Расскажите в комментариях 👇
#钱包安全 #硬件钱包 #钓鱼
Разработчик кошелька Passport, компания FOUNDATION, сообщил:
На почтовую систему было совершено более 23 тысяч фишинговых атак
Злоумышленники рассылали письма от имени компании, используя данные бывших клиентов, «удалённые» из системы
Персональные данные из некоторых старых заказов могли утечь
Три правила безопасности:
📌 Официальный домен ≠ безопасность: всегда вводите адрес сайта вручную, не переходите по ссылкам из писем
📌 Никогда не вводите сид-фразу или приватный ключ на сайтах — официальные представители никогда их не запрашивают
📌 Утечка данных о заказе ≠ взлом кошелька, но мошенники могут использовать её, чтобы заманить вас в ловушку под предлогом «обновления»
Получали фишинговые письма якобы от «официальных» представителей? Расскажите в комментариях 👇
#钱包安全 #硬件钱包 #钓鱼