


Пользователи интернета по-прежнему уязвимы для кибератак, связанных с уязвимостью PHP, особенно через небольшие сайты, которым могут потребоваться недели, чтобы установить обновление, выпущенное в прошлую среду, — заявил генеральный директор платформы баунти-программ Immunefi Митчелл Амадор.
«Этот “апокалипсис уязвимостей” развивается по расписанию: находить уязвимости стало дешево, но их устранение по-прежнему обходится дорого», — сказал Амадор Cointelegraph.
«В ближайшие несколько недель считайте любой сайт, на который вы входите, потенциально уже скомпрометированным», — сказал Амадор, призвав пользователей не использовать один и тот же пароль на разных сайтах и соблюдать осторожность при подключении криптовалютных кошельков к сайтам. Он также рекомендовал отзывать разрешения на токены, которые пользователи не узнают.
Комментарии появились почти через неделю после того, как PHP Foundation признала, что из-за нехватки ресурсов отложила устранение критической уязвимости, впервые обнаруженной в 2024 году. В тот же день разработчики PHP выпустили экстренные исправления для двух критических уязвимостей, однако владельцам сайтов всё равно необходимо самостоятельно обновить программное обеспечение.
В интервью, опубликованном Cointelegraph в июне, Амадор предупредил, что распространение передовых моделей ИИ изменило расстановку сил в кибербезопасности в пользу атакующих, вызвав «апокалипсис уязвимостей» и новую волну взломов в сфере децентрализованных финансов (DeFi).
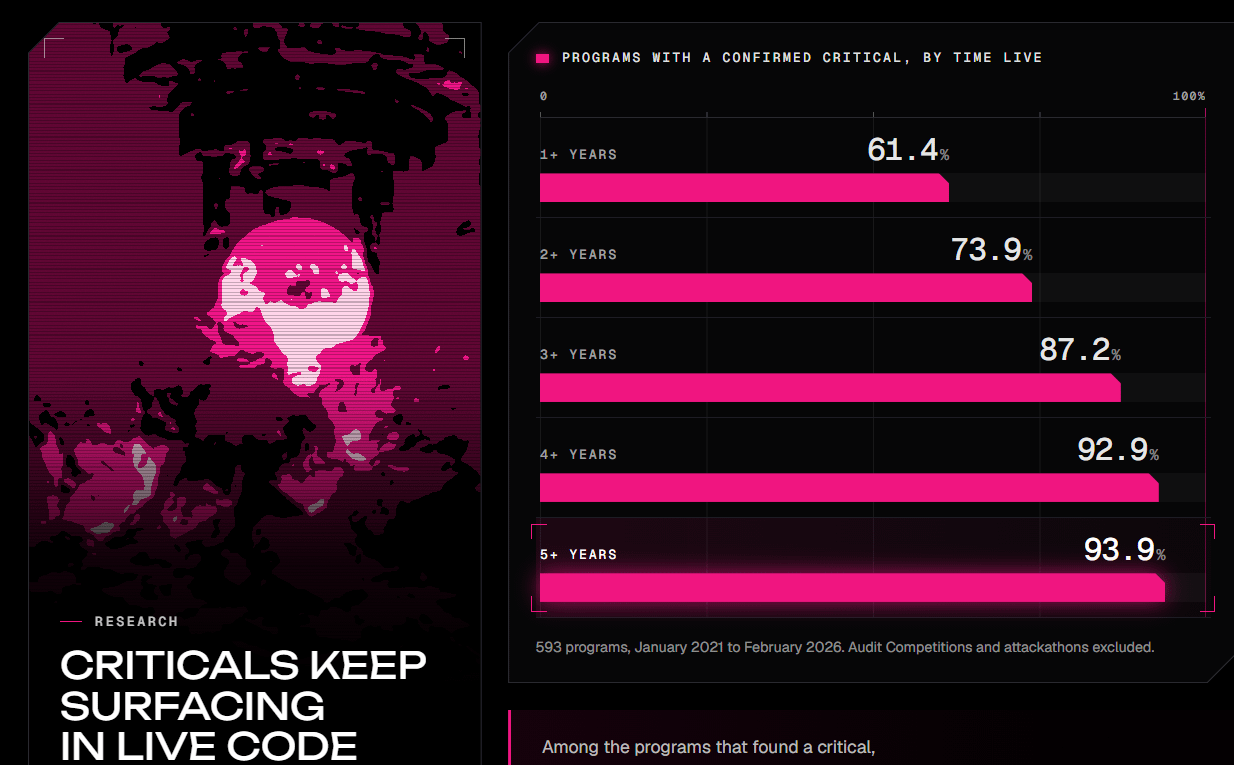
Доля программ с подтверждённой критической уязвимостью в зависимости от срока работы.
Источник: Immunefi
Согласно главной странице Immunefi, эта платформа баг-баунти — крупнейшая в мире: на сегодняшний день она выплатила 140 миллионов долларов вознаграждений по 650 протоколам.
Уязвимость PHP привлекла миллионы попыток эксплуатации за несколько часов
По словам генерального директора Cloudflare Мэтью Принса, за 24 часа после публичного раскрытия уязвимостей PHP сеть зафиксировала миллионы попыток их эксплуатации, а ещё тысячи попыток были предприняты до раскрытия. Об этом он написал в четверг в публикации в X.
Согласно данным компании, занимающейся интернет-инфраструктурой, примерно каждый пятый сайт в мире направляет трафик через Cloudflare. Сервис помогает сайтам загружаться быстрее и защищает пользователей от киберугроз.
Исследовательская служба W3Techs оценивает, что PHP используется примерно на 69% сайтов, для которых известен язык программирования на стороне сервера. Уязвимости могут позволить атакующим распространять вредоносное ПО или внедрять вредоносные скрипты на сайты по всему миру.
Киберподразделение ФБР также предупредило, что уязвимости могут позволить злоумышленникам «удалённо выполнять код в ядре PHP, что потенциально может привести к компрометации конфиденциальных данных и сетей», говорится в публикации в X в среду.
Журнал: как сообщение «Не туда попали» обернулось криптомошенничеством на 3,4 млн долларов