


Исследователю в области безопасности удалось воспользоваться уязвимостью намеренно не обновлённого PHP-сервера и получить награду в биткоинах всего за чуть более чем 19 часов.
Этот публичный эксперимент был призван проверить, насколько опасны недавно обнаруженные уязвимости PHP2Shell.
Stealmybitcoin.com зафиксировал победу 25 октября в 15:47 UTC
Stealmybitcoin.com, сайт, на котором проходила игра, подтвердил, что награда была получена. Согласно странице с результатами, биткоины забрали через 19,28 часа; победа была зафиксирована в воскресенье, 25 октября, в 15:47 UTC.
Призовой фонд составлял 0.02511679 BTC, что на тот момент равнялось $2,021.22. На странице написано: «Пока на этом сервере нет биткоинов», а также добавлено, что могут появиться новые задания.
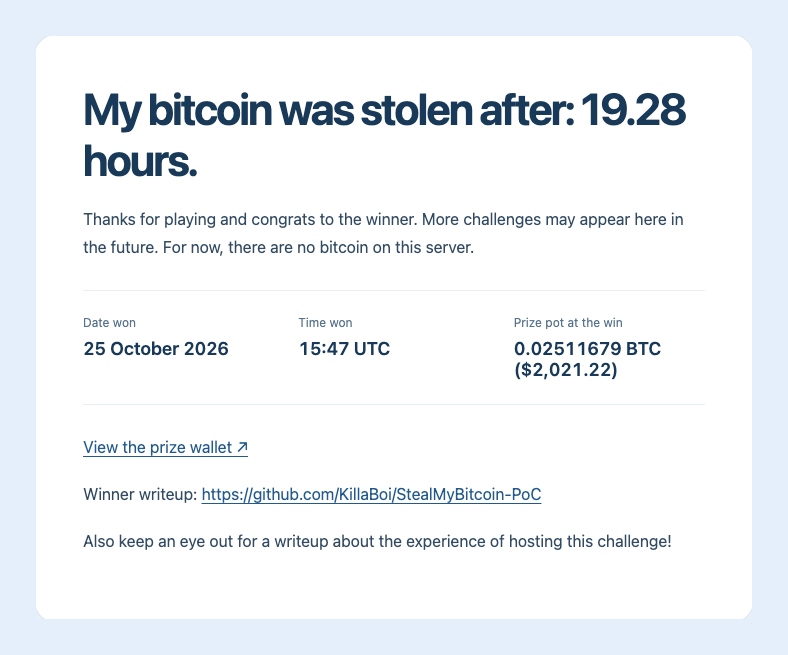 На странице результатов stealmybitcoin.com зафиксирована победа спустя 19.28 часа — 25 октября 2026 года. Призовой фонд составлял 0.02511679 BTC ($2,021.22).
Победитель, известный под ником KillaBoi, опубликовал на GitHub описание проверки концепции. На целевом сервере работала PHP 8.4.26.
В описании говорится, что единственный восстановленный приватный ключ не позволил получить адрес для приза, указанный на главной странице. Автор называет это ошибкой создателя, которую тот признал по электронной почте. При этом на сайте задание по-прежнему отмечено как выигранное.
О конкурсе узнало больше людей благодаря аккаунту @hackerfantastic, связанному с компанией hacker.house. В публикации от 25 октября аккаунт объяснил, как было устроено задание.
Победа последовала за экстренным устранением уязвимостей PHP2Shell 21 октября
Эксперимент состоялся через несколько дней после того, как в PHP в спешном порядке устранили две критические уязвимости. Подробности об уязвимостях попали в сеть, что побудило сопровождающих PHP выпустить экстренные исправления 21 октября — на день раньше запланированного срока, как сообщал Cryptopolitan.
Уязвимости, зарегистрированные как CVE-2026-109618 и CVE-2026-109619 и получившие название PHP2Shell, обе оценены по уровню серьёзности в 9.2 балла из 10 и позволяют удалённо выполнять код на не обновлённых серверах.
PHP используется примерно на 70% сайтов, где известен язык, работающий на стороне сервера, и многие сайты закрылись в качестве меры предосторожности. Финляндия, Нидерланды и Франция временно отключили правительственные сайты.
В Cloudflare сообщили, что в течение нескольких часов после обнародования уязвимостей компания зафиксировала миллионы попыток эксплуатации, как она их назвала.
Коалиции, в которую входила OpenAI, дали два месяца на подготовку исправлений. В OpenAI заявили, что те же инструменты ИИ, которые обнаружили уязвимости, могут помочь злоумышленникам быстро создавать эксплойты.
Оператор сайта пообещал отдельно рассказать о своем опыте его размещения.
Самые проницательные умы криптоиндустрии уже читают нашу рассылку. Хотите присоединиться? Будьте среди них.