
Получили письмо о безопасности аппаратного кошелька? Не переходите сразу по ссылкам, чтобы «исправить» ситуацию. Даже если адрес отправителя выглядит официальным, это ещё не доказывает, что инструкциям из письма можно доверять.
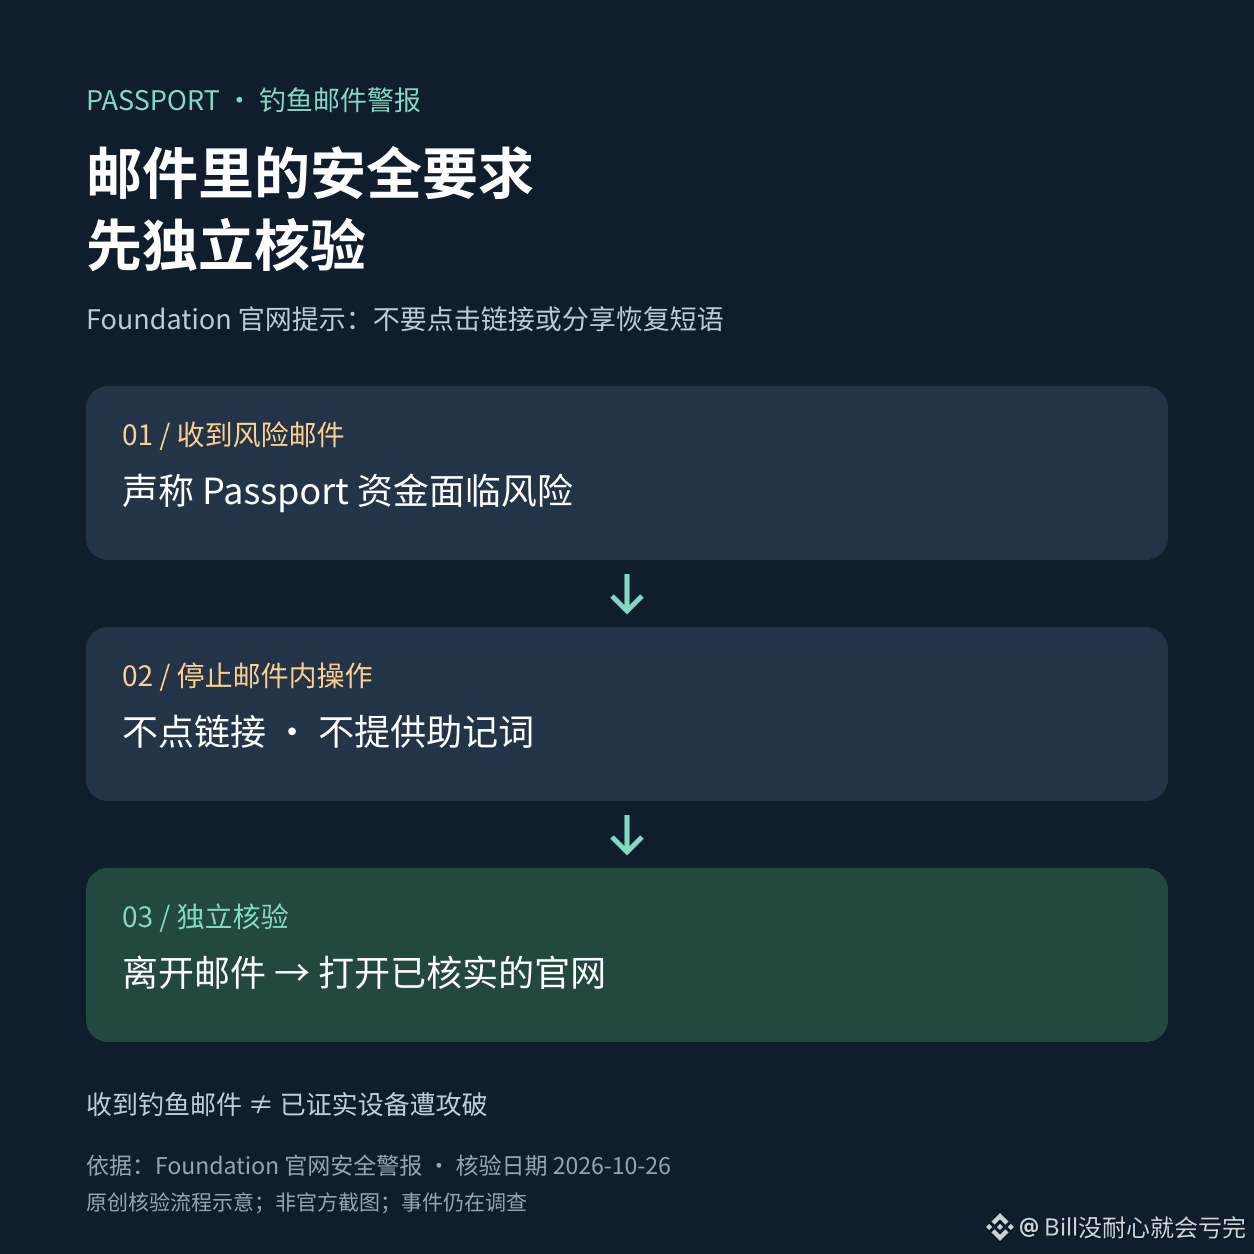
26 октября компания Foundation, производитель кошелька Passport, опубликовала на своём официальном сайте предупреждение: письма с утверждениями, что вашим средствам в Passport грозит опасность, — это фишинг. Не переходите по ссылкам и никому не сообщайте фразу восстановления. Опубликованный в тот же день материал The Crypto Times также подтвердил эту волну атак с поддельными официальными письмами.
Важно не путать: получение фишингового письма не означает, что аппаратный кошелёк уже взломан. На официальном сайте пока говорится, что расследование продолжается. Не принимайте запугивания из письма за подтверждённое сообщение об уязвимости.
Я бы действовал так: закрыл письмо, вручную открыл заранее проверенный официальный сайт и посмотрел предупреждения о безопасности. Если вас просят ввести мнемоническую фразу на веб-странице, чтобы устранить угрозу, немедленно остановитесь. Аппаратный кошелёк изолирует ключи, но не помешает вам добровольно раскрыть данные для восстановления.
При самостоятельном хранении средств сохраняются риски фишинга и ошибок при выполнении операций. Храните фразу восстановления в надёжном месте.
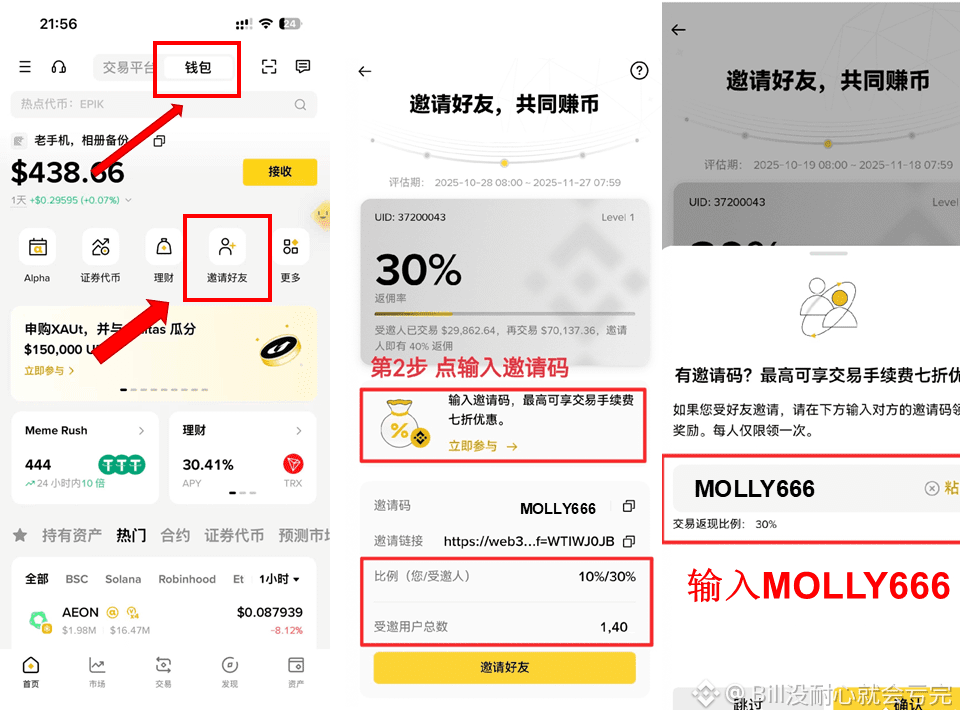
Код приглашения в кошелёк Binance: MOLLY666