


Производитель аппаратных кошельков Keystone сообщил, что злоумышленник взломал его интернет-магазин на платформе Shopify и похитил имена клиентов, контактные данные, адреса доставки и записи о заказах, но не платёжные данные, фразы восстановления или закрытые ключи.
Утечку обнаружили 20 октября, а подтвердили 23 октября
Компания из Гонконга принесла извинения в X в субботу, 24 октября, сообщив, что 20 октября обнаружила несанкционированный доступ к своему официальному сайту, а после проверки активности API совместно с Shopify 23 октября подтвердила, что третья сторона получила данные клиентов об адресах доставки.
«Вы доверили нам эти данные, и нам жаль, что мы не смогли защитить их», — написала Keystone.
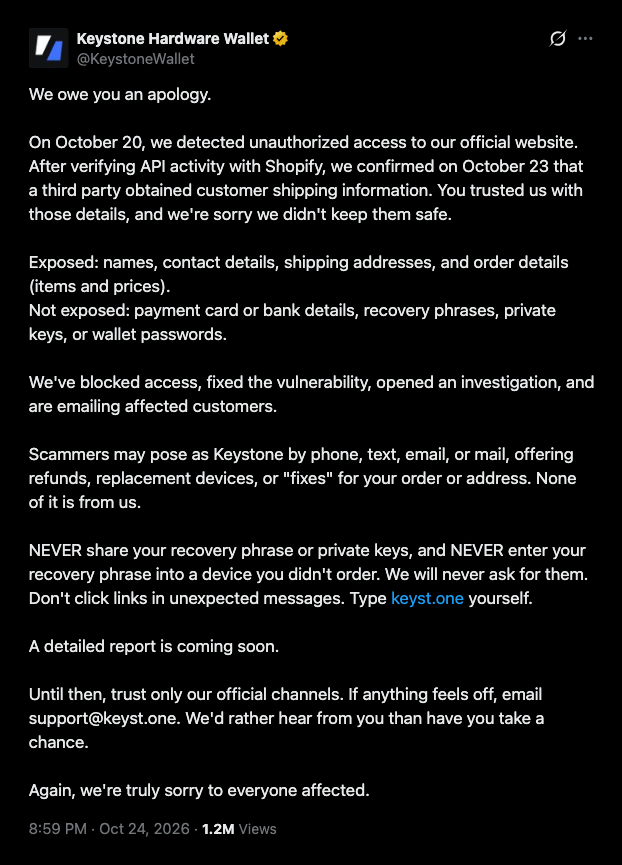 Заявление Keystone об утечке, опубликованное аккаунтом @KeystoneWallet в X 24 октября 2026 года.
По словам Keystone, похищенные данные включают имена, контактные данные, адреса и информацию о заказах — например, о купленных товарах и их стоимости. Фразы для восстановления, приватные ключи, пароли от кошельков, а также данные банковских карт и счетов злоумышленникам получить не удалось.
Компания сообщила, что закрыла доступ, устранила уязвимость, начала расследование и приступила к рассылке электронных писем пострадавшим клиентам. Она не назвала число пострадавших, способ проникновения и не сообщила ничего о злоумышленнике, однако заявила, что подробный отчёт будет опубликован в ближайшее время.
Keystone предупредила покупателей, что мошенники могут звонить, писать сообщения и электронные письма или отправлять почту, предлагая возврат денег, новые устройства или «решение проблемы» с заказом либо адресом. Компания также посоветовала покупателям не вводить фразу для восстановления на устройстве, которое они не заказывали, и самостоятельно вводить адрес keyst.one.
До официального заявления Keystone пользователь X @PEPE_Whale69 сообщил о возможной утечке в пятницу вечером. По его словам, ему позвонил человек, подменивший номер полиции Монреаля, и спросил, знакомы ли ему Amazon, eBay или Keystone.
В публикации говорилось, что данные звонившего совпадали с информацией о заказе пользователя в Keystone за 2024 год. Keystone ответила в субботу в 1:08 по восточному времени, заявив, что «начала срочное расследование этого инцидента».
Клиенты утверждают, что утекли данные о заказах старше 180 дней
Keystone рекламировала удаление данных как одно из преимуществ. 5 января — в день, когда клиентов Ledger уведомили об утечке у партнёра по электронной торговле Global-e, — Keystone написала: «Через 180 дней после оформления заказа ваши данные о доставке удаляются безвозвратно».
«Другие аппаратные кошельки хранят ваши данные вечно. Мы удаляем сведения о доставке максимум за 180 дней», — написала Keystone в марте.
В субботу @trintaetres_33 сообщил, что получил письмо об утечке, хотя купил устройство более двух лет назад. @BlockchainBarmy заявил, что между его последним заказом и утечкой прошло 214 дней.
Заказ 2024 года, связанный со звонком с подменённого номера, тоже был сделан более 180 дней назад. Однако Keystone публично не сообщала, соблюдала ли собственную политику, а заявления клиентов пока не проверены.
На странице «Обещание конфиденциальности» Keystone утверждает, что вся информация о доставке автоматически удаляется через 180 дней после оформления заказа. Однако в политике конфиденциальности, последний раз изменённой в мае 2021 года, сказано, что данные о заказах удаляются только для клиентов, которые не оформляли заказ в течение последних 180 дней.
В статье справочного центра говорится, что сведения о городе и стране сохраняются даже после запроса покупателя на удаление данных, а окончательное удаление выполняет Shopify.
В августе Trezor сообщила, что из-за утечки у партнёра по доставке ShipMonk данные почти 14 000 клиентов оказались раскрыты. Позже компания добавила к этому числу ещё около 67 000 клиентов из США.
Через несколько дней после первого сообщения Trezor компания SafePal заявила, что ошибка в системе учёта заказов привела к раскрытию данных почти 40 000 клиентов.
Ранее в этом месяце Cryptopolitan сообщил, что Ledger подтвердила: скрытые чипы внутри кошельков, проданных CryptoBilis, считывали 24-словные фразы для восстановления во время настройки и передавали их через LTE. По оценкам исследователей блокчейна, потери превысили 86 миллионов долларов.
Из-за этого с 1 января 2027 года Trezor прекратит поставки некоторым реселлерам.
Кошельки Keystone используют QR-коды для подписания транзакций, поэтому им не требуется подключение через USB, Bluetooth или Wi-Fi. Взлом затронул магазин компании на Shopify.
Если вы читаете это, вы уже на шаг впереди. Оставайтесь впереди вместе с нашей рассылкой.