


С доменов Foundation рассылались мошеннические письма. Компания, выпускающая аппаратный Bitcoin-кошелёк Passport, отследила их до как минимум одного утёкшего ключа Cloudflare API.
Поздно вечером 25 октября она отозвала все ключи API и заявила, что устройства Passport и хранящиеся на них биткоины в безопасности.
Средства Passport в безопасности, — заявила компания в 11:47 вечера по восточному времени
В 11:47 вечера по восточному времени Foundation опубликовала предупреждение в X. Спам, который, как казалось, исходил от официальных доменов Foundation, уже распространялся, а содержащийся в нём вредоносный домен был отключён.
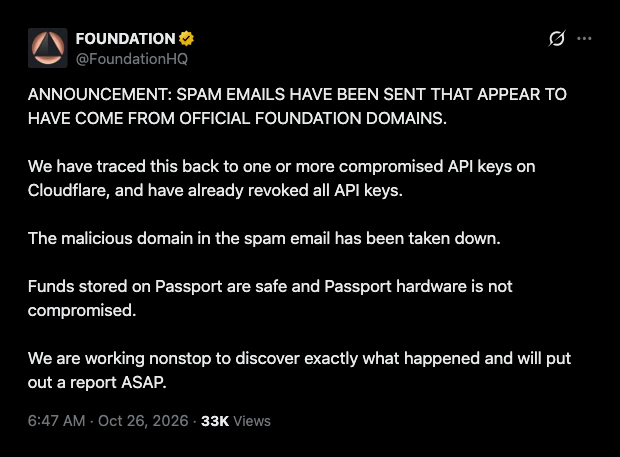 Предупреждение Foundation о спам-письмах, опубликованное @FoundationHQ в X 26 октября 2026 года.
Программа может использовать ключ API для доступа к аккаунту без пароля. Достаточно одной утечки — и тот, у кого окажется ключ, сможет войти.
«Средства, хранящиеся на Passport, в безопасности, а аппаратное устройство Passport не скомпрометировано», — заявила компания. Она сообщила, что работает круглосуточно, чтобы выяснить, что именно произошло, и опубликует отчет.
В руководстве Foundation по настройке говорится, что Passport Core — это автономное устройство для хранения ключей и подписания транзакций. Каждую транзакцию создает подключенный программный кошелек, а устройство одобряет ее.
Покупатели Passport говорят, что в сообщениях были указаны их имена и адреса
Пользователь X @crisisdot сообщил в 23:29 по восточному времени, что получил письмо с адреса hello@foundation.xyz «о том, что мои средства на Passport под угрозой, и с просьбой перейти на новую фразу восстановления».
Тот же пользователь сообщил, что сайт incident.foundation.xyz тоже был доступен, а электронная почта и DNS Foundation «скомпрометированы». Еще три получателя написали об этом в период с 23:29 до 23:44 по восточному времени.
Все эти сообщения появились до заявления Foundation.
Один клиент сообщил, что письмо касалось покупки, совершенной в середине 2025 года, и прошло через спам-фильтры.
Тот же покупатель сказал, что у мошенников, судя по всему, были адрес доставки, имя, адрес электронной почты и сведения о покупке. Другой получатель сообщил, что в письме были указаны его имя, адрес и электронная почта.
Foundation не сообщила, получили ли злоумышленники доступ к данным о заказах клиентов и откуда отправители взяли эту информацию. В политике конфиденциальности компании говорится, что Foundation не может восстановить утерянные сид-фразы или закрытые ключи и «никогда не попросит вас раскрыть их».
В сентябре аналогичной атаке подверглась Trezor. Производитель кошельков предупредил пользователей о поддельном сообщении «Критическое предупреждение безопасности», отправленном через стороннего поставщика услуг электронной почты 9 сентября, сообщило издание Cryptopolitan.
Один из получателей сообщил, что письмо прошло проверки DKIM, SPF и DMARC. Trezor отключила домен, использованный для его отправки.
Генеральный директор Casa Ник Нойман заявил, что пользователи BitBox, похоже, получают похожие письма, и предположил, что мог быть скомпрометирован общий поставщик услуг маркетинговой рассылки.
Список покупателей Trezor утек за несколько недель до этого. Из-за утечки данных у партнера по доставке ShipMonk стали доступны имена, адреса, номера телефонов, электронная почта и данные о заказах примерно 80 700 пользователей.
Trezor заявила, что устройства, закрытые ключи и резервные копии кошельков не были скомпрометированы.
Не просто читайте новости о криптовалютах — разбирайтесь в них. Подпишитесь на нашу рассылку. Это бесплатно.