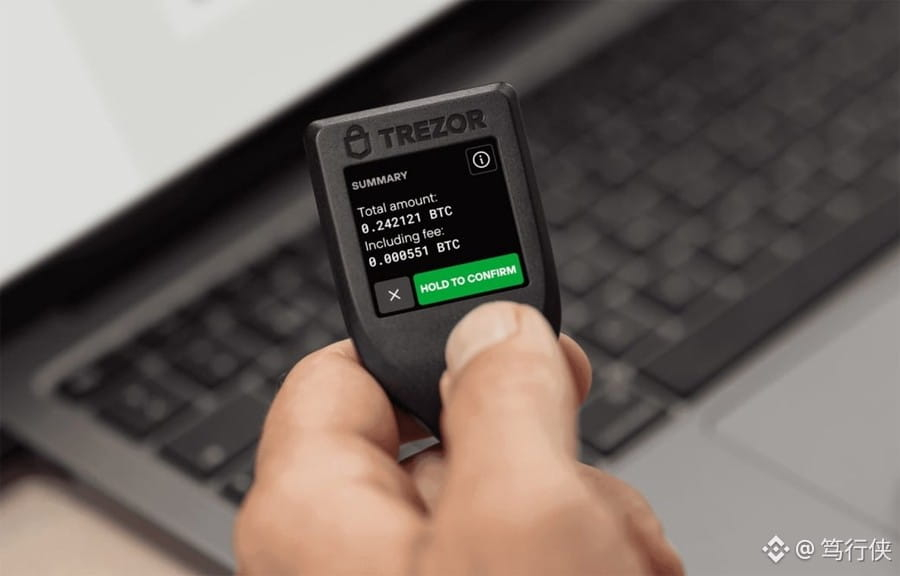
Раньше достаточно было запомнить одну фразу: «Пока приватный ключ при тебе, монеты в безопасности».
24 октября Electrum развеял этот миф: пользователи, чьи ключи хранились на двух устройствах Trezor, всё равно чуть не лишились монет.
Вот три факта:
В атаках 11 и 18 октября второй пострадавший потерял монеты, когда пытался «ускорить транзакцию».
Адрес злоумышленников отличался от настоящего только последними четырьмя цифрами, а нулевая комиссия заманивала нажать «Ускорить».
Такая же атака в 2018 году унесла 771 монету $BTC .
Не спешите говорить: «Аппаратные кошельки не пострадали». У жертв как раз была схема с двумя Trezor и тремя подписями.
Всё просто: лёгкий кошелёк не загружает блокчейн, а потому полностью полагается на незнакомый сервер, который сообщает, настоящая транзакция или нет. Сервер скрыл ваш настоящий платёж и подставил фальшивую транзакцию. Вы нажали «Ускорить» — и подписали перевод вору.
Проще говоря: приватный ключ защищает право подписи, но не защищает ваши глаза. Безопасность лёгкого кошелька заимствована у сервера — и тот может отозвать её в любой момент.
Как это касается ваших денег? Выполните четыре действия по порядку.
Обновите кошелёк только с electrum.org до версии 4.8.3 и проверьте подпись GPG. Сразу после публикации объявления появились фишинговые поддельные обновления.
Перед подписью проверяйте адрес целиком, а не только последние цифры: эта атака специально рассчитана на тех, кто смотрит лишь на окончание адреса.
Если транзакция зависла и ожидает подтверждения, сначала проверьте её txid в обозревателе блокчейна, а затем решайте, нажимать ли «Ускорить».
На долгий срок: запустите собственный узел или храните крупные суммы в аппаратном кошельке без подключения к сети.
Предупреждение о рисках:
Общая сумма похищенных средств и число вредоносных серверов до сих пор не раскрыты.
Единственный критерий, который изменит оценку риска: если станет известно о новых пострадавших, проблема доверия к лёгким кошелькам превратится в отраслевой риск, а аппаратный кошелёк и собственный узел из «рекомендации» станут «необходимостью».
Что проверить: последующие официальные сведения о масштабах ущерба.
Он украл не ваш приватный ключ — он воспользовался привычкой «глянуть одним глазком и успокоиться».
Список действий готов: обновитесь до версии 4.8.3 — сделайте это сегодня.
#Electrum钱包漏洞致资金被盗 #Electrum修复4.8.3前版本高危漏洞