#electrum钱包漏洞致资金被盗
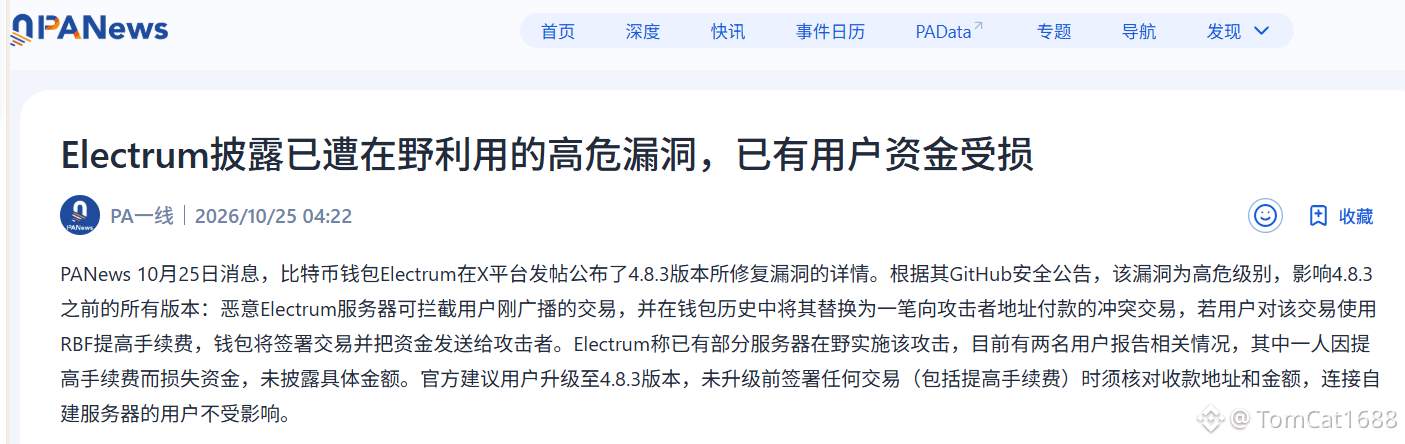
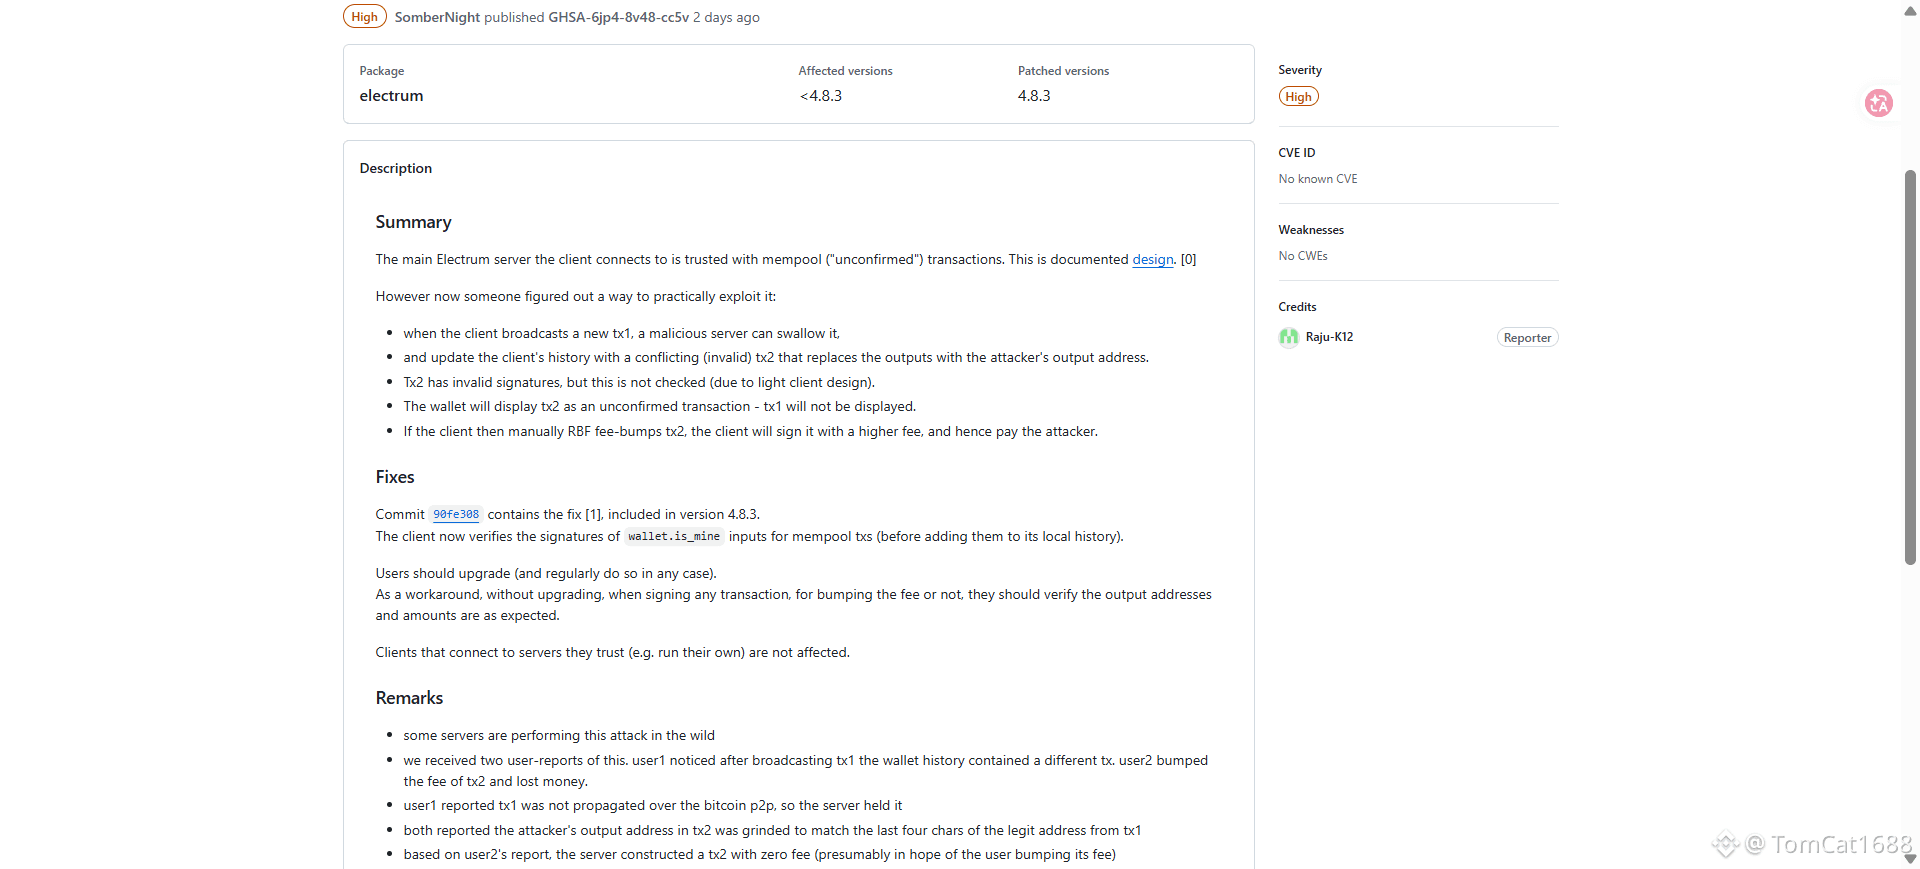
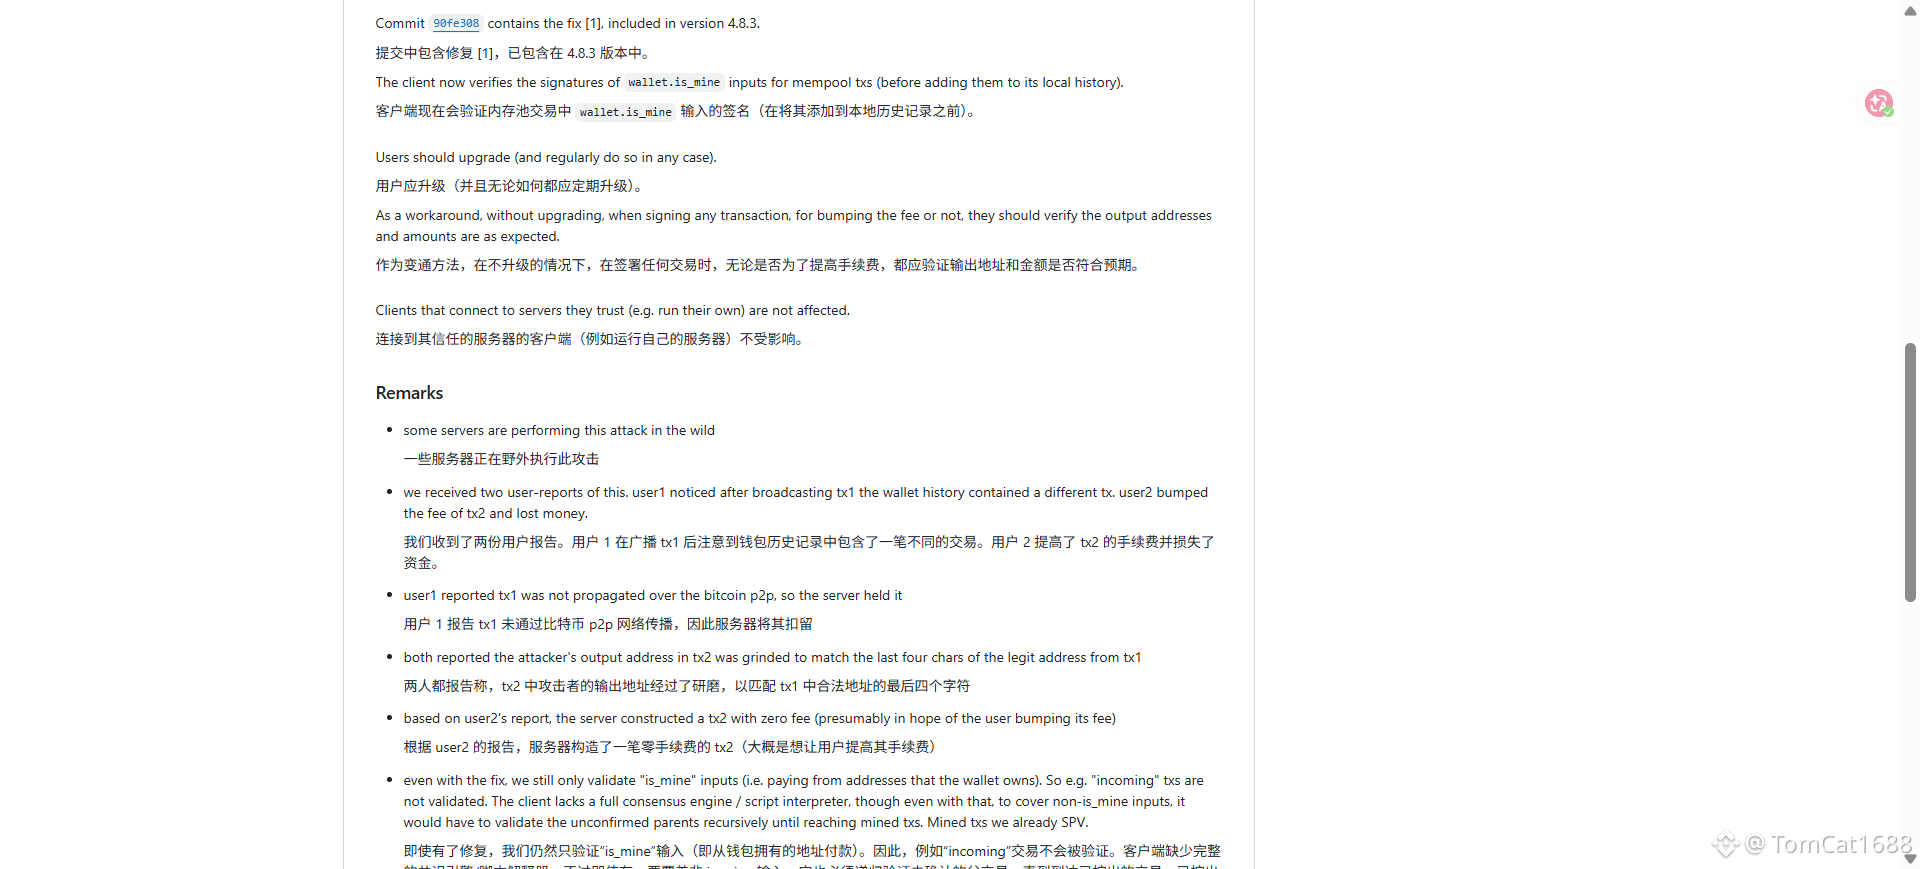
Электрум-кошелёк снова с кровью и фактами сорвал приличную внешнюю оболочку «самокастодиальности». Уязвимость высокого риска, которой воспользовались злоумышленники, позволяла вредоносному серверу перехватывать только что опубликованную пользователем транзакцию и подменять её «ложной ожидающей транзакцией», указывающей на адрес атакующего, а затем тихо ждать, пока пользователь собственноручно нажмёт ту самую роковую кнопку — повысить комиссию. RBF изначально был обычной функцией Биткоина, но в этот момент превратился в орудие, словно заставляющее подписывать деньги. Приватный ключ не утекал, seed-фразу не фишили, пользователь просто сделал самое обычное дело — и деньги исчезли. Официально Electrum подтвердил как минимум два сообщения; в одном случае средства были потеряны, сумма не разглашается.
Это уже не первый раз, когда Electrum «обучает рынок» на потерях пользователей. В 2019–2020 годах фишинговая атака с поддельными окнами обновления накрыла экосистему Electrum: в общей сложности было похищено более 22 миллионов долларов и 1980 биткоинов; один из пользователей после обновления кошелька потерял за одну транзакцию 1400 биткоинов, тогда это было около 15,8 миллиона долларов. От фишинговых всплывающих окон до перехвата через RBF — поверхность атаки меняется, но базовый сценарий никогда не менялся: Electrum как лёгкий кошелёк передаёт «право рассказа» о неподтверждённых транзакциях внешнему серверу, а поднять Electrum-сервер может кто угодно. Вы доверяете не математике, а честности незнакомца.
«Контролируешь приватный ключ — контролируешь всё» — это фраза, которую повторяли слишком часто, как успокоительное. История уязвимостей Electrum жестоко доказывает: то, что приватный ключ лежит у тебя на устройстве, ещё не значит, что окончательное направление транзакции находится под твоим контролем. Когда то, что кошелёк показывает как «ожидающую подтверждения транзакцию», может быть в одностороннем порядке изменено сервером, а старые версии даже не проверяли подпись перед тем, как показывать это пользователю как его актив, миф о самокастодиальности разбивается вдребезги в щели между экраном и блокчейном. Вы защитились от бегства биржи, защитились от фишинговых сайтов, но можете споткнуться о тот самый нож «ускорения», который сам кошелёк подаёт вам в руки.
Обновиться до 4.8.3 необходимо, но обновление не решает главной проблемы: как давно вы по-настоящему сомневались в том, что транзакция, показанная вам в кошельке, — это действительно та, которую вы подписали? В следующий раз, когда комиссия зависнет, нажмёте ли вы «ускорить» без колебаний — и уверены ли вы, чью именно транзакцию вы подписываете?