#KeystoneWebsiteBreachExposesBuyersShippingAddresses
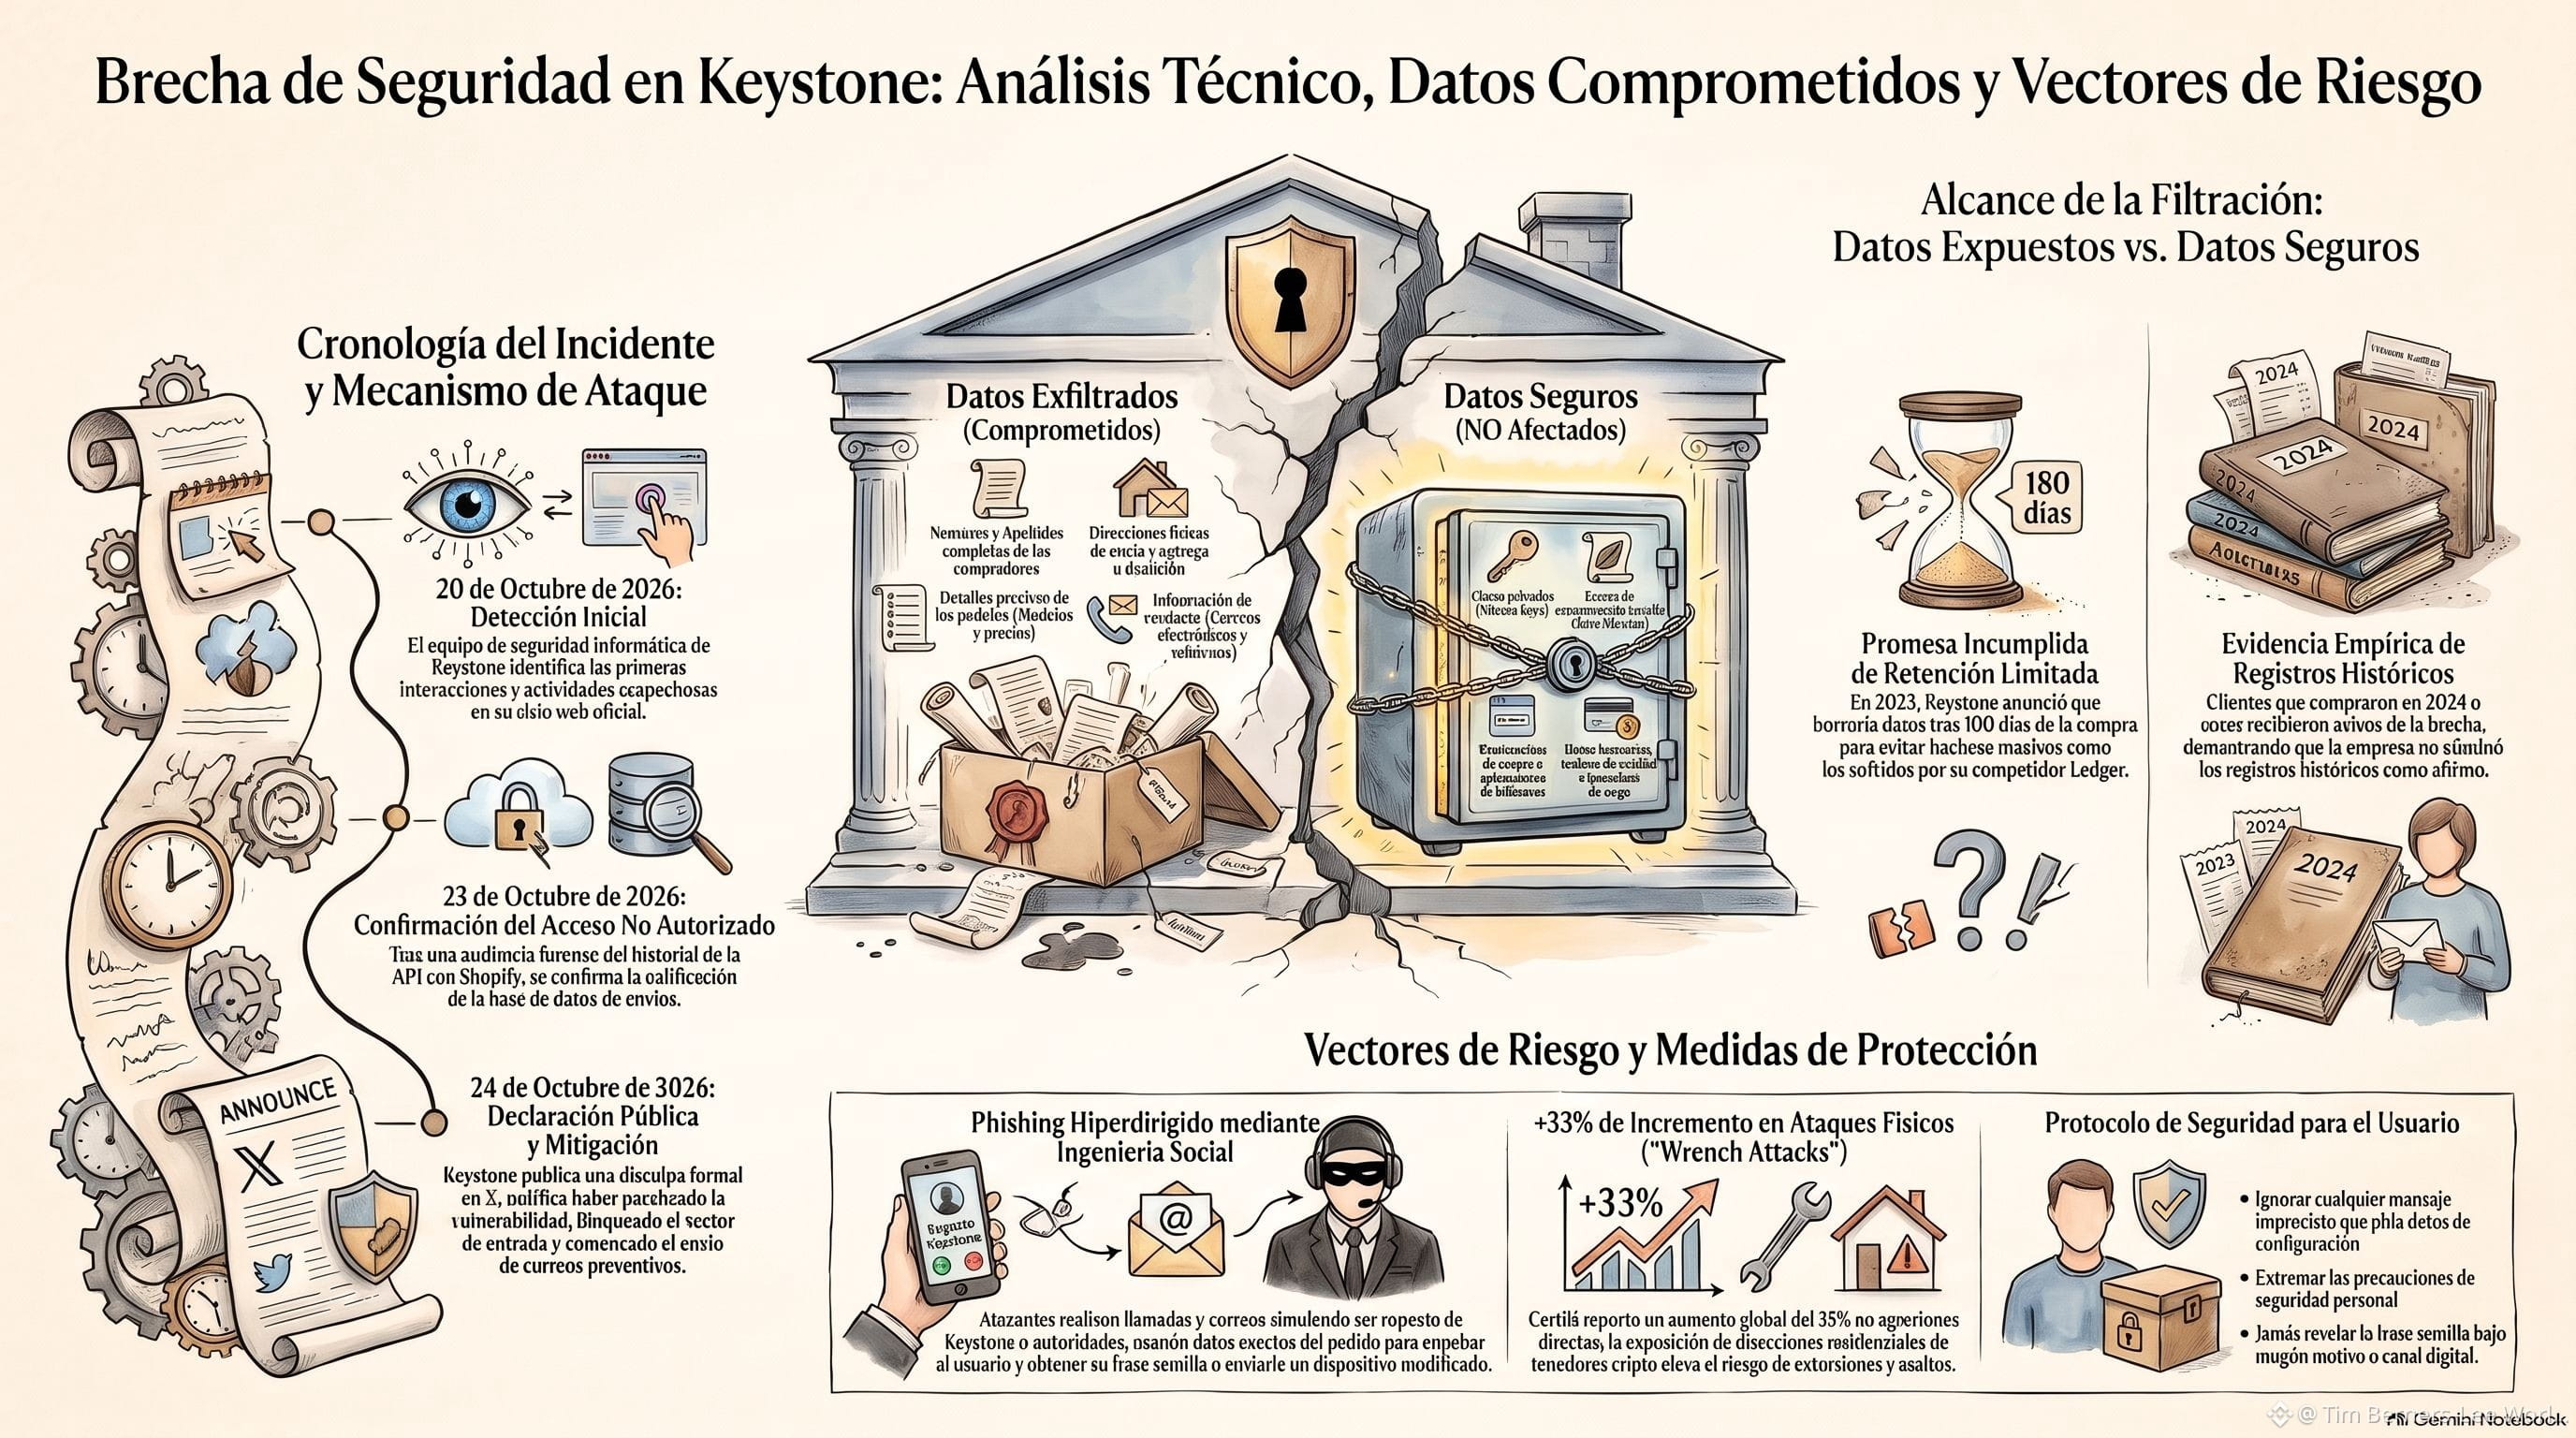
⚠️Данные, подвергшиеся утечке, vs. данные в безопасности
⚠️°Данные (скомпрометированные) Безопасные данные (НЕ затронуты)
Полные имена и фамилии покупателей.
⚠️Приватные ключи (Private Keys).
Физические адреса доставки и курьерской доставки на дом.
⚠️Сид-фразы восстановления (Seed Phrases).
Точные детали заказов (купленные модели и цены).
⚠️Пароли доступа к приложениям кошельков.
Контактная информация (электронные адреса и телефоны).
⚠️Банковские данные, кредитные карты или платёжные шлюзы.
Хронология инцидента и механизм атаки
⚠️• 20 октября 2026 года: команда информационной безопасности Keystone обнаружила первые подозрительные действия и взаимодействия на своём официальном сайте.
⚠️• 23 октября 2026 года: после начала совместного криминалистического аудита и проверки истории активности интерфейса программирования приложений (API) с платформой электронной коммерции Shopify, компания подтвердила несанкционированный доступ и извлечение базы данных отправлений.
⚠️• 24 октября 2026 года: компания публикует официальное заявление с извинениями на платформе X (Twitter), заверяя, что уязвимость была устранена, вектор входа заблокирован и начата рассылка предупредительных писем затронутым пользователям.
⚠️°Гипертаргетированные фишинговые атаки: мошенники уже начали совершать телефонные звонки и отправлять письма, выдавая себя за сотрудников поддержки Keystone или представителей правоохранительных органов. Зная точное имя жертвы и устройство, которым она владеет, они пытаются убедить её в том, что её средства находятся под угрозой, чтобы она добровольно ввела свои seed-фразы в вредоносную ссылку или согласилась на отправку якобы «устройства на замену» malware The Defiant.$BTC $ETH