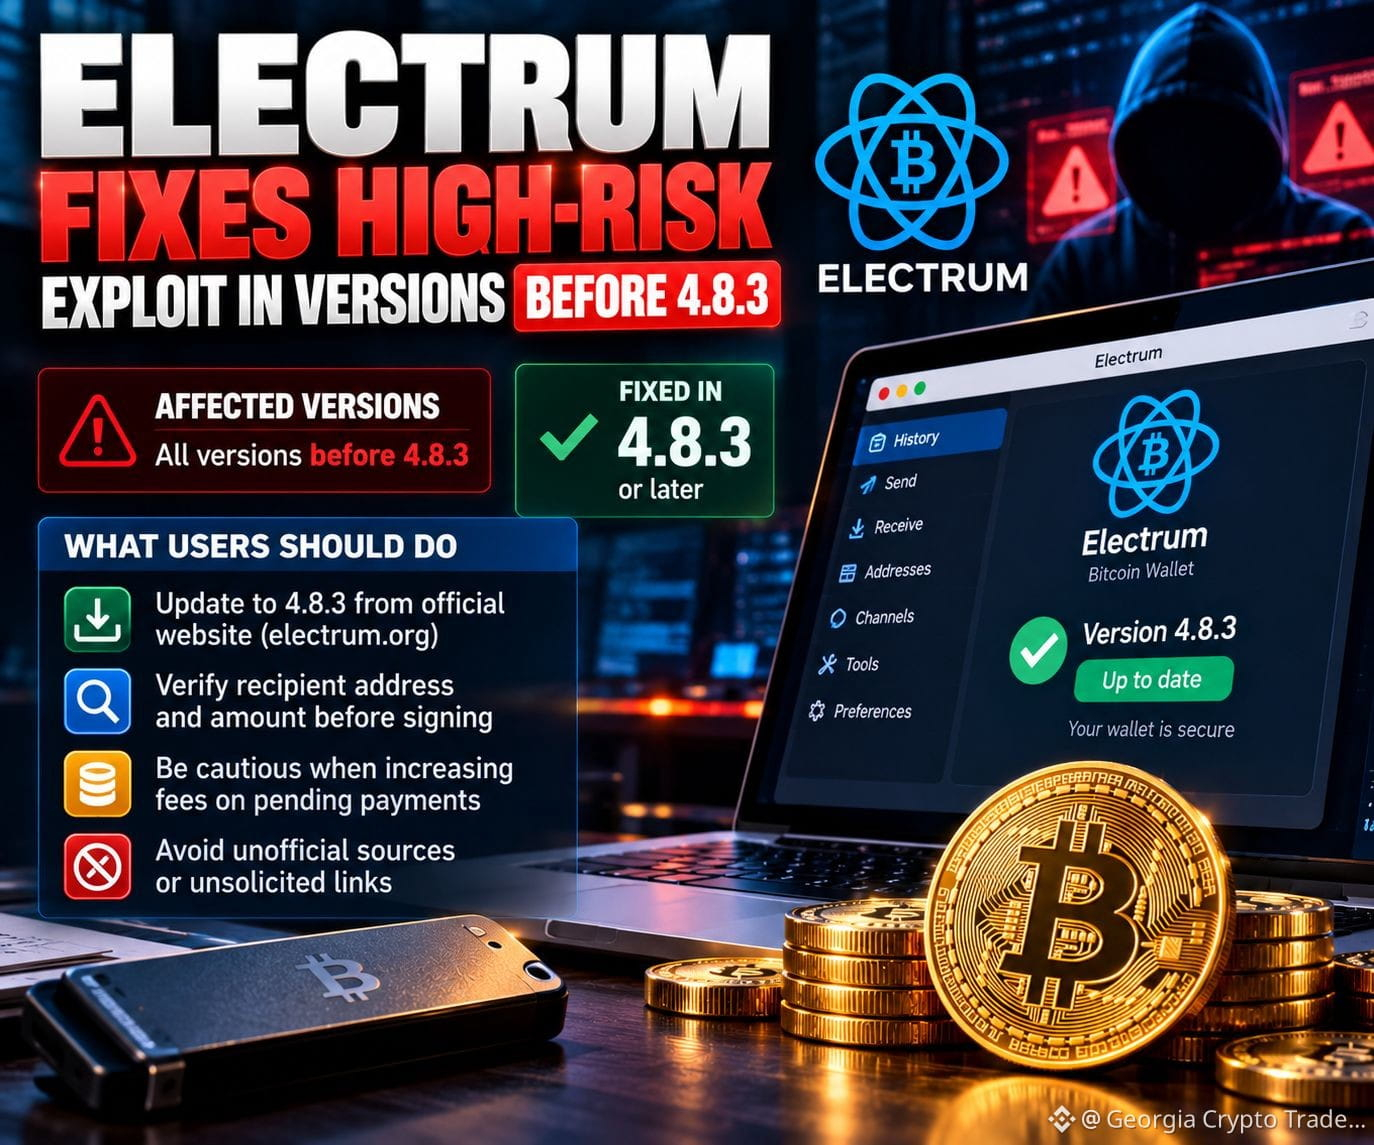
#electrumfixeshighriskexploitinversionsbefore4.8.3 🚨 Electrum исправил критическую уязвимость: пользователям Bitcoin следует принять меры
Electrum выпустил версию 4.8.3 после раскрытия уязвимости высокой степени опасности, которую злоумышленники использовали для перенаправления платежей в Bitcoin. Проблема затрагивала все версии до 4.8.3. Разработчики подтвердили два сообщения об инцидентах, включая один случай потери средств.
🔍 Как работала уязвимость?
Злоумышленный сервер мог скрыть исходный неподтверждённый платёж пользователя и показать поддельную транзакцию, перенаправляющую средства атакующему. Опасность возникала, когда пользователи пытались увеличить комиссию за транзакцию с помощью Replace-by-Fee (RBF). В уязвимых версиях это действие могло привести к тому, что пользователь сам подписывал мошеннический платёж.
Это напоминает о том, что безопасность кошелька — это не только защита seed-фразы. Важны также проверка транзакций и программное обеспечение, через которое вы подключаетесь к сети.
🛡️ Что следует сделать пользователям:
• Обновите Electrum до версии 4.8.3 или новее с официального сайта: electrum.org.
• Перед подписанием любой транзакции проверьте полный адрес получателя и сумму.
• Будьте особенно осторожны, увеличивая комиссию для ожидающих подтверждения платежей.
• Не скачивайте обновления кошелька по ссылкам из нежелательных сообщений или из неофициальных источников.
📊 Взгляд на рынок: В первую очередь это проблема безопасности кошелька, а не автоматический сигнал к снижению цены Bitcoin. Однако случаи реальной потери средств могут подорвать доверие к самостоятельному хранению криптовалюты, если пользователи пренебрегают базовыми мерами безопасности.
Главный вывод прост: проверяйте данные перед подписанием, своевременно обновляйте ПО кошелька и никогда не считайте транзакцию безопасной лишь потому, что она отображается в истории.
Вы недавно проверяли версию своего кошелька?
#Bitcoin #Electrum #CryptoSecurity #BTC #CryptoNews
$DASH $LUMIA $ZEC