Тем, кто пользуется кошельком Electrum, сегодня лучше обновиться до версии 4.8.3.
В этой версии исправлена критическая уязвимость, которая затрагивала все версии до 4.8.3. Разработчики Electrum сообщили, что злоумышленники уже используют её на практике, и некоторые пользователи потеряли деньги.
Атака довольно незаметная.
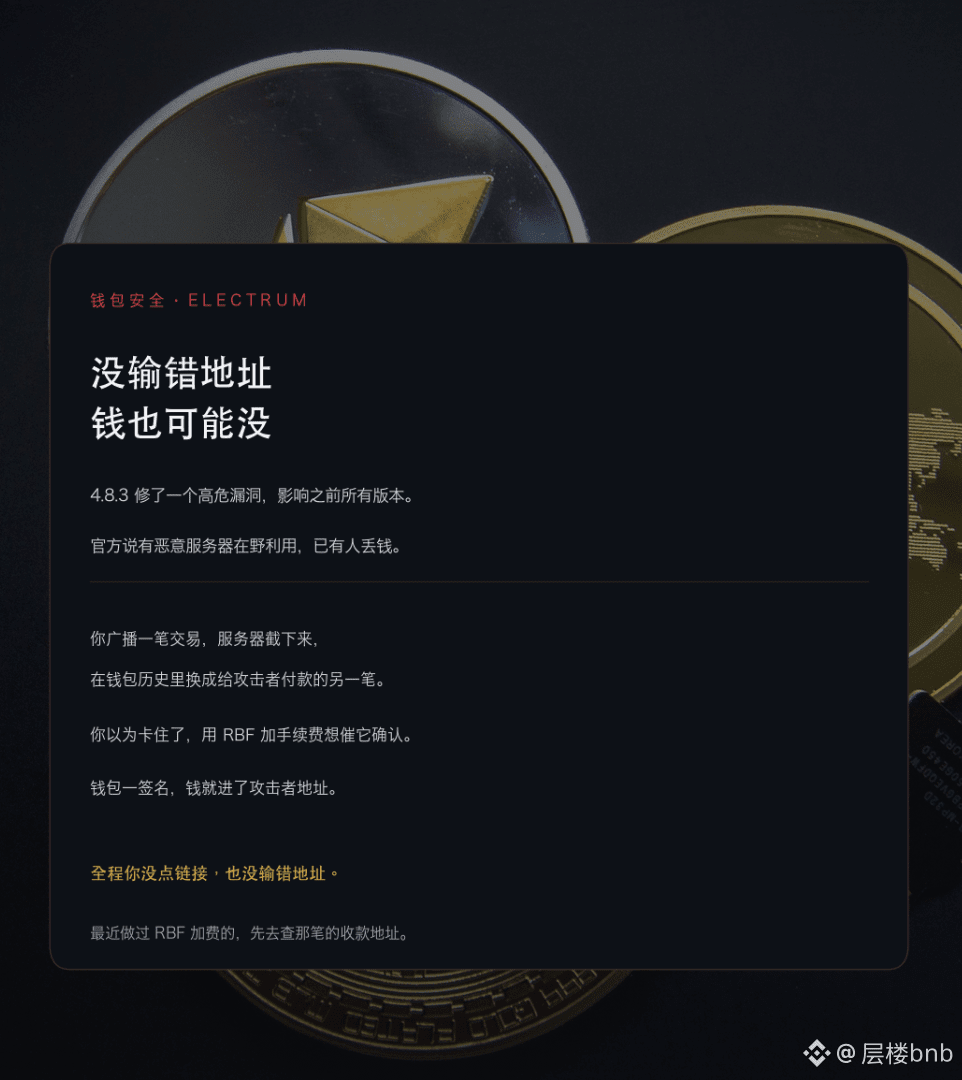
Вы отправляете транзакцию в сеть, вредоносный сервер перехватывает её, а затем подменяет другой транзакцией в истории вашего кошелька. В ней указан адрес злоумышленника.
Вы думаете, что транзакция зависла, и повышаете комиссию с помощью RBF, чтобы она быстрее подтвердилась. В этот момент кошелёк подписывает транзакцию, и деньги уходят на адрес злоумышленника.
При этом вы не вводили неправильный адрес и не переходили ни по каким ссылкам.
Если вы недавно пользовались Electrum и повышали комиссию через RBF для какой-либо транзакции, проверьте, правильно ли указан адрес получателя. А затем обновите кошелёк.#electrum修复4.8.3前版本高危漏洞 $TRUST