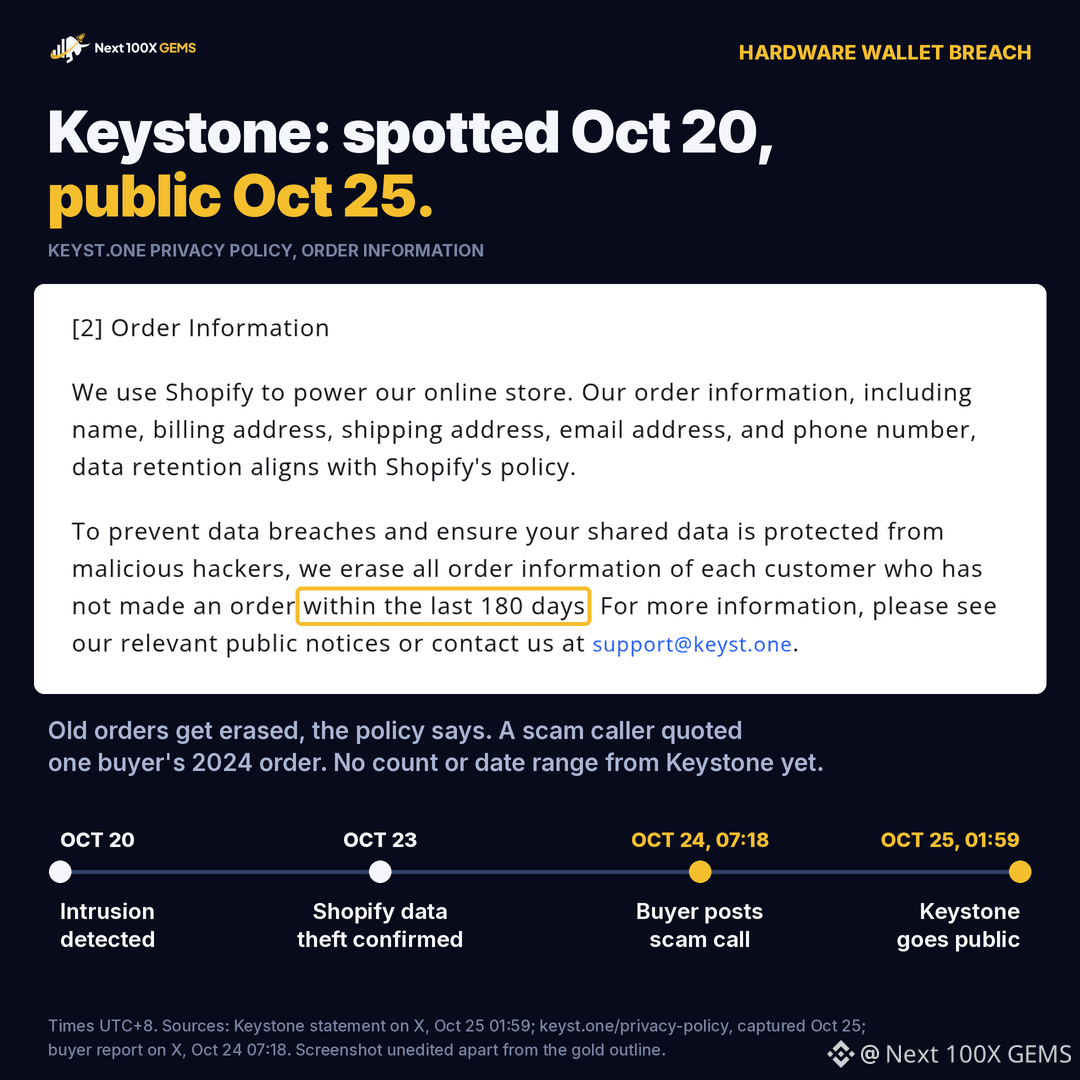
20 октября Keystone обнаружила постороннего на своём сайте. Об этом стало известно общественности 25 октября в 01:59 UTC+8, а один из покупателей утверждает, что мошенники позвонили ему первыми.
Производитель аппаратных кошельков сообщил, что, проверив активность API Shopify, 23 октября подтвердил: третья сторона получила данные клиентов для доставки — имена, контактные данные, адреса доставки и сведения о заказах, включая товары и цены. Данные банковских карт и счетов, фразы для восстановления, приватные ключи и пароли от кошельков раскрыты не были, заявила Keystone.
Примерно за 18 часов до этого заявления пользователь X написал, что ему позвонили с подменного номера полиции Монреаля и назвали данные, совпадающие с его заказом Keystone от 2024 года.
Именно дата вызывает вопросы. В политике конфиденциальности Keystone говорится, что данные о заказе удаляются у любого клиента, который не совершал покупок в последние 180 дней. Согласно этому правилу, заказ за 2024 год без более поздних покупок не должен был сохраниться в системе. Если данные звонившего действительно попали к нему в результате этой утечки, она затронула и покупателей, совершавших покупки раньше. Keystone не подтвердила и не опровергла это, а также не сообщила, сколько клиентов пострадало. Подробный отчёт обещают опубликовать «в ближайшие дни».
Аппаратный кошелёк хранит ваши ключи $BTC в автономном режиме. Но он не помешает человеку, знающему ваше имя и адрес, позвонить насчёт «возврата денег» или прислать «замену», созданную для кражи вашей сид-фразы.
Если вы когда-либо покупали что-либо у Keystone, считайте мошенничеством любые звонки, сообщения, письма или посылки с предложением вернуть деньги, выслать новое устройство или устранить неполадку. Никогда не вводите фразу для восстановления на устройстве, которое вы не заказывали.
#CryptoSecurity #АппаратныйКошелёк
Не является финансовой рекомендацией. Проводите собственное исследование.