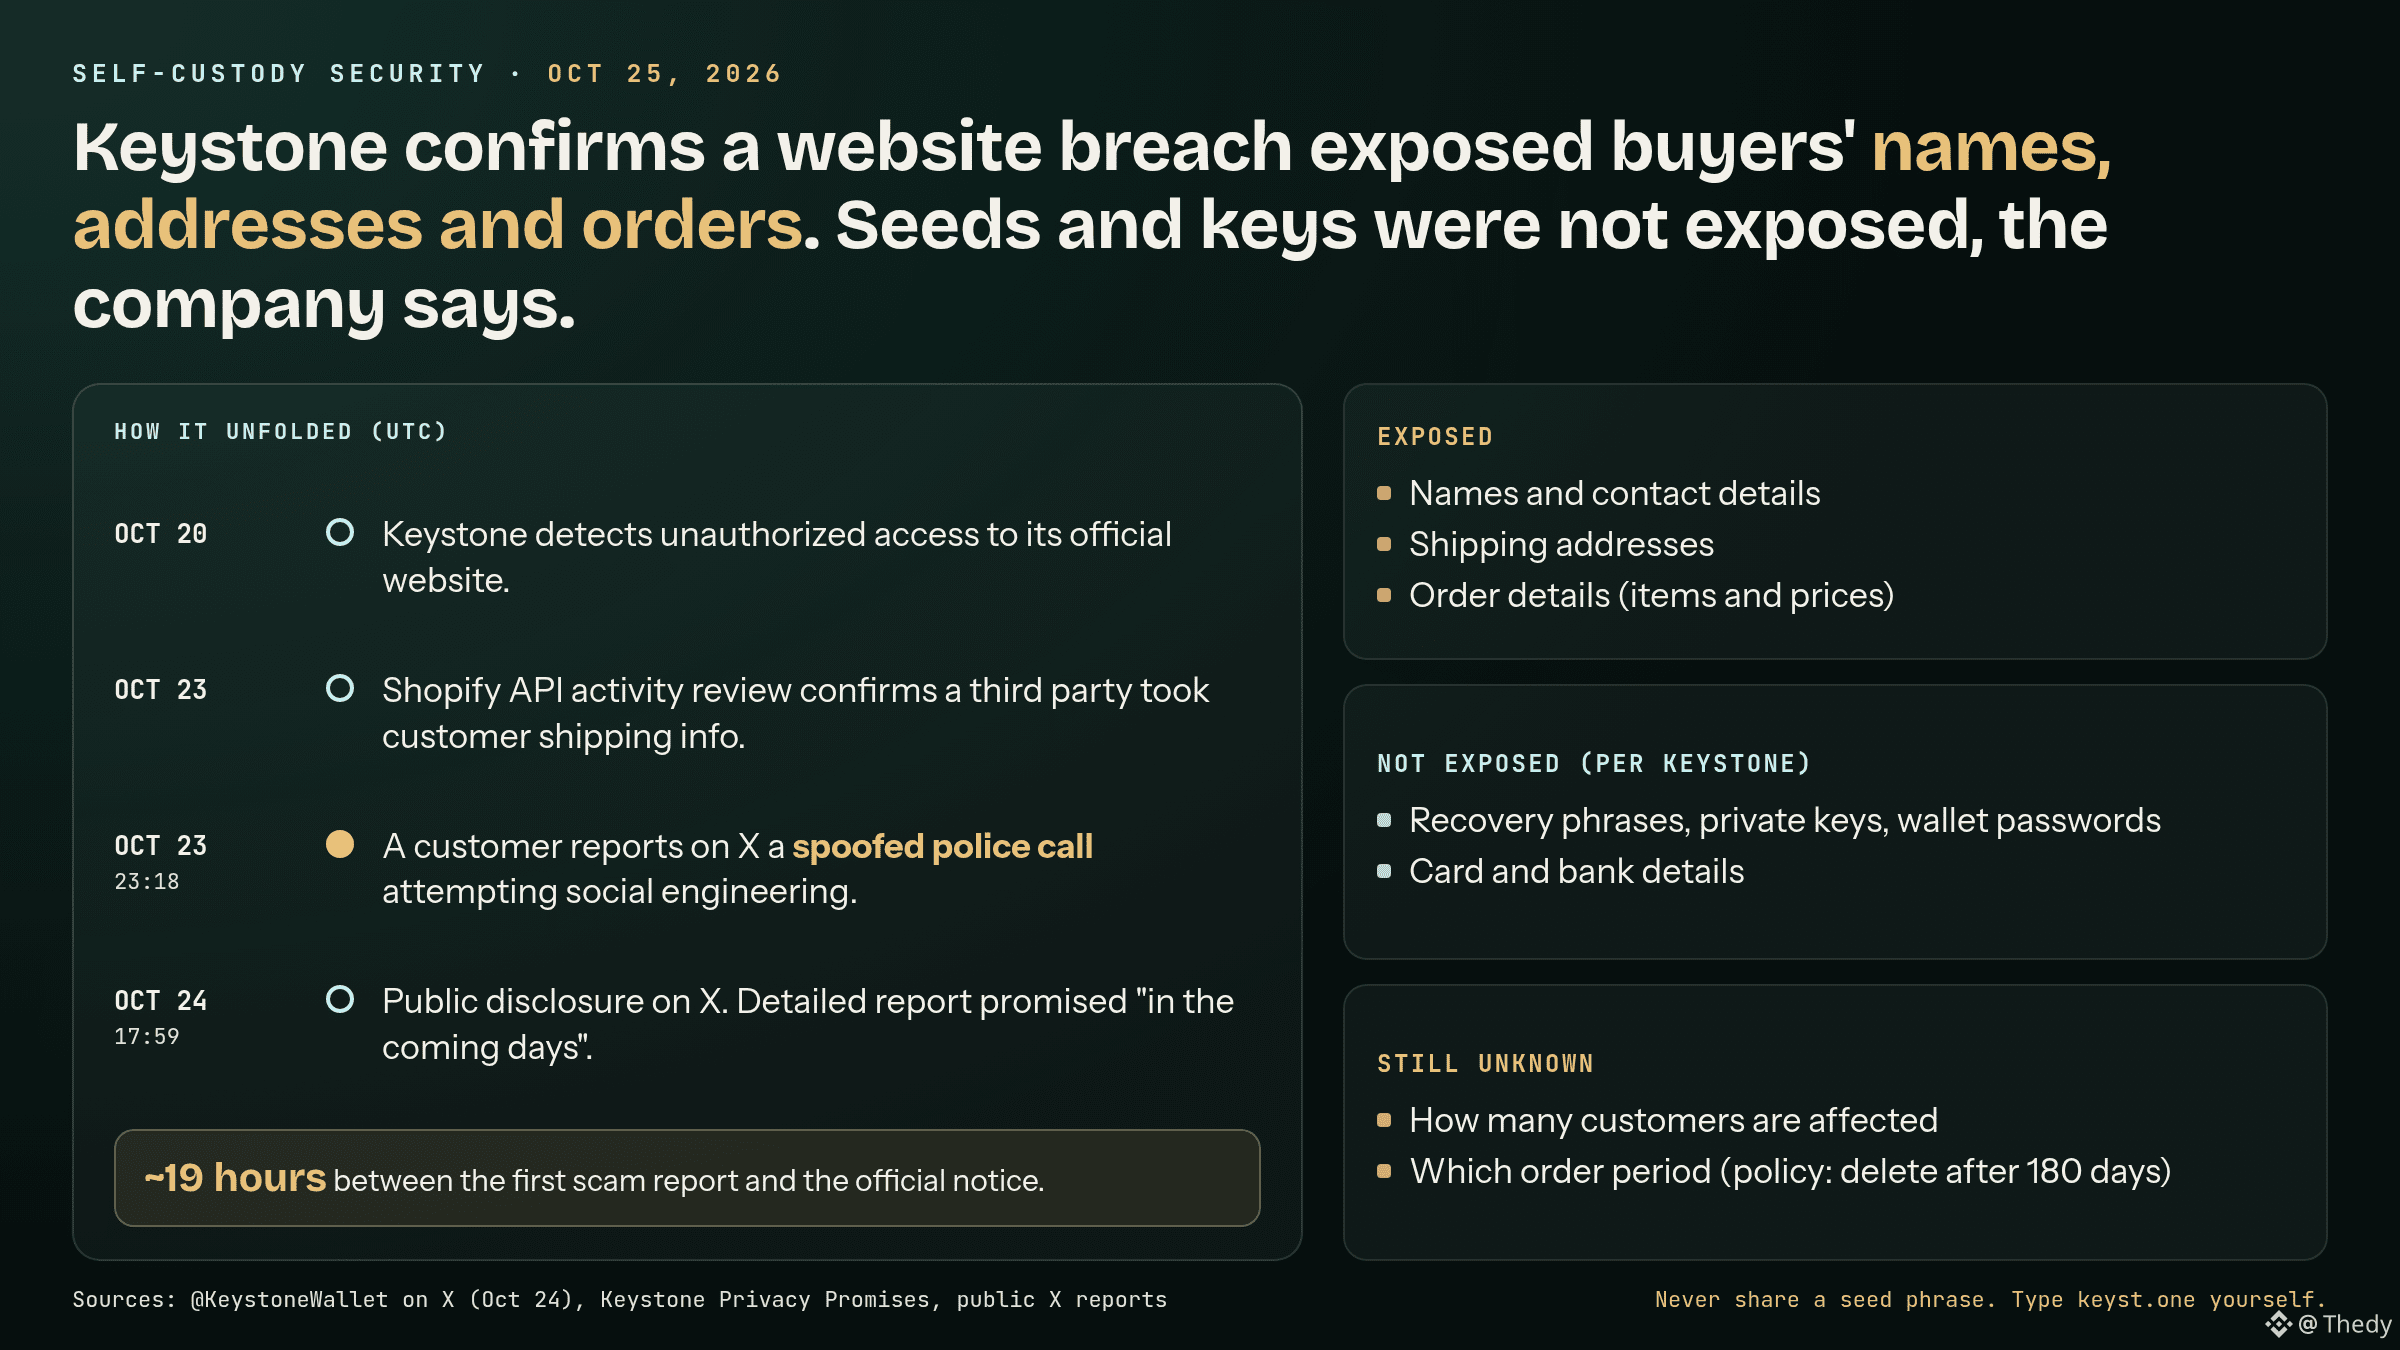
Keystone, производитель аппаратных кошельков, 24.10 подтвердил (X, 17:59 UTC), что третья сторона получила имена, контакты, адреса доставки и сведения о заказах клиентов через официальный сайт компании. По словам компании, сид-фразы, приватные ключи и банковские данные не затронуты.
Распространённое заблуждение: «мои средства хранятся офлайн, меня это не касается». Но даты говорят об обратном. Keystone обнаружил несанкционированный доступ 20.10, а утечку подтвердил 23.10 — после проверки активности API совместно с Shopify. В тот же день, 23.10 в 23:18 UTC, клиент уже сообщил в X о поддельном звонке от полиции с подменённым номером. Официальное заявление появилось примерно 19 часов спустя.
Пока не хватает двух важных сведений: сколько клиентов пострадало и какой период охватывает утечка. Keystone утверждает, что удаляет адреса через 180 дней после заказа, но покупатели 2024 года спрашивают, попали ли они в утечку. Подробный отчёт обещают «в ближайшие дни».
Мой вывод: цель атаки — не устройство, а его владелец. Имя, адрес и пометка «купил аппаратный кошелёк» — это список людей, хранящих криптовалюту самостоятельно. Keystone предупреждает: она не предлагает по телефону, SMS, электронной почте или почтой возврат средств, замену устройства или «исправление адреса». Никогда не вводите сид-фразу на устройстве, которое вы не заказывали, и набирайте keyst.one вручную.
Если отчёт ограничит утечку последними 180 днями, дело останется случаем целевого фишинга. Если же выяснится, что утечка охватывает более ранний период, спор пойдёт о том, что компании слишком долго хранят адреса.
На рынке $BTC удерживается на уровне 80 592 $ (Kraken, 25.10, 07:50 UTC) после ликвидаций на сумму более 810 млн $ за 24 часа в субботу, согласно CoinGlass (через Investing.com).
Вопрос: вам доставили аппаратный кошелёк домой или на другой адрес?
#CryptoSecurity #СамостоятельноеХранение