


Руководители криптоиндустрии расходятся во мнениях о том, была ли самостоятельная опека над активами вообще рассчитана на новичков, тогда как такие решения, как кошельки с мультиподписью и резервные копии без сид-фразы, имеют свои компромиссы с точки зрения безопасности и удобства использования.
«Мы ведь не ожидаем, что каждый водитель будет механиком, и не должны ожидать, что каждый, кто хочет владеть своими активами, станет экспертом по безопасности», — заявил Cointelegraph генеральный директор Safe Labs Рахул Румалла.
Упростить самостоятельное хранение активов может быть крайне важно для более широкого распространения биткоина, поскольку возможность «быть самому себе банком» остаётся одной из его определяющих особенностей.
Недавние инциденты с Ledger и Coldcard выявили уязвимости аппаратных кошельков, которые часто рекомендуют как один из самых безопасных способов хранения криптовалюты, поскольку они держат приватные ключи в офлайне.
Внедрённые в некоторые устройства Ledger компоненты похищали фразы восстановления, а ошибка в прошивке Coldcard позволяла злоумышленникам воссоздавать приватные ключи и красть средства.
Майкл Тангуме, генеральный директор компании Onramp, предоставляющей услуги по хранению биткоина, сравнил хранение биткоина с персональными компьютерами 1970-х годов, когда для сборки и использования компьютеров пользователям требовались технические навыки.
«Самостоятельное хранение никогда не разрабатывалось с расчётом на новичков», — сказал он Cointelegraph.
По его словам, более простые конструкции помогли компьютерам стать доступными широкой аудитории, и сейчас хранение биткоина сталкивается с похожей проблемой.
Trezor Model One, первый в мире аппаратный кошелёк, вышел в 2014 году. Источник: Trezor
Румалла не согласился с этим, заявив, что самостоятельное хранение «всегда предназначалось для всех» и что «возможность владеть своими активами и контролировать их — это сама суть криптовалют».
Он добавил, что самостоятельное хранение «не означает, что нужно делать всё самому».
Мультиподпись повышает безопасность, но не бесплатно
Кошельки с несколькими подписями, или мультисиг-кошельки, требуют нескольких ключей для подтверждения транзакций, однако новичкам может быть сложно ими управлять.
«Традиционные реализации мультиподписи могут усложнить координацию подписантов, резервное копирование ключей, процедуры восстановления и подтверждение транзакций», — сказал Джастин Хатцлер, технический директор Synergy Network.
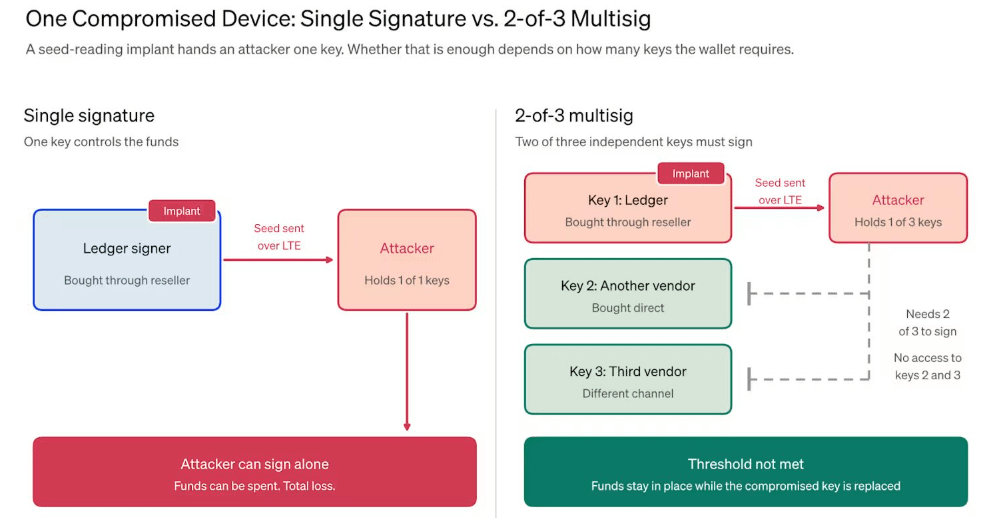
Одна подпись и мультиподпись. Источник: BitGo
Несколько подтверждений также не могут предотвратить все виды атак.
Румалла из Safe Labs сказал, что несколько подписантов всё равно могут подтвердить вредоносную транзакцию, если всех их введёт в заблуждение один и тот же скомпрометированный интерфейс.
Кошельки без сид-фразы устраняют один риск, но создают другие
В Tangem заявляют, что их конструкция без сид-фразы упрощает самостоятельное хранение, избавляя от необходимости управлять фразой восстановления. Вместо этого пользователям нужно беречь физические устройства, которые дают доступ к их средствам.
Приватный ключ создаётся на одной карте, а резервные копии хранятся ещё на двух устройствах. В Tangem подтвердили Cointelegraph, что при потере всех устройств пользователи навсегда утратят доступ к своим средствам.
Компания заявила, что не получала сообщений о потере пользователями всех своих карт.
Однако бережное хранение карт не защищает пользователей от подтверждения вредоносной транзакции. Зак Герберт, генеральный директор конкурирующего производителя аппаратных кошельков Foundation, сказал, что резервные копии без сид-фразы позволяют сохранить самостоятельный контроль над средствами, но раскритиковал Tangem за отсутствие встроенного экрана: из-за этого пользователям приходится полагаться на смартфон для проверки сведений о транзакции.
«Злоумышленнику не нужно извлекать ваш приватный ключ, если он может обманом заставить вас подтвердить транзакцию, которая опустошит ваш кошелёк», — сказал он.
Журнал: 5 альтернатив Ledger для хранения биткоина