


22 октября 2026 года миллионы хакеров попытались воспользоваться двумя серьёзными уязвимостями в PHP. Правительствам и компаниям пришлось отключить некоторые онлайн-системы, пока команды экспертов в спешке устанавливали экстренные исправления. Это показывает, как мало времени теперь дают специалистам по кибербезопасности на устранение серьёзных уязвимостей.
Две уязвимости с оценкой 9,2, позволяющие захватить контроль над сервером
Уязвимости, получившие общее название PHP2Shell, отслеживаются под идентификаторами CVE-2026-109618 и CVE-2026-109619. Обе имеют критический уровень опасности — 9,2 из 10. 21 октября 2026 года PHP выпустила четыре исправления для версий 8.5.12, 8.4.27, 8.3.36 и 8.2.35.
Национальный центр кибербезопасности Великобритании (NCSC) сообщает, что уязвимости могут повредить внутреннюю память PHP. При определённых условиях злоумышленник может выполнить код без входа в систему. Wiz также показала, как из памяти могут утечь конфиденциальные данные, включая пароли и ключи API.
Согласно W3Techs, PHP используется на 69,3% сайтов, для которых известен язык серверной части. Это показывает, насколько широко распространён PHP, но не говорит о количестве взломанных сайтов.
Окно между выпуском исправления и эксплуатацией уязвимости сужается
Frontier AI помогла исследователям собрать воедино эксплойты для уязвимостей, которые годами оставались незамеченными в PHP. Как сообщила Cryptopolitan, исправления выпустили на день раньше запланированного срока после утечки технических подробностей.
Признаки атаки были заметны ещё до того, как о каких-либо атаках сообщили. 17 октября 2026 года, за четыре дня до раскрытия информации, AWS обнаружила попытку в журналах своего ханипота MadPot. Неизвестно, увенчалась ли атака успехом. Руководитель службы безопасности AWS Си Джей Мозес предупредил, что после раскрытия информации злоумышленникам, использующим ИИ, могут понадобиться всего часы или даже минуты, чтобы создать угрозы.
За день тысячи попыток превратились в миллионы
Генеральный директор Cloudflare Мэтью Принс сообщил, что за 10 часов до раскрытия информации 21 октября было предпринято несколько тысяч попыток. Менее чем через 45 минут их число выросло до десятков тысяч. Ещё через два часа число попыток превысило сотни тысяч. А вскоре их стало уже несколько миллионов. Речь идёт о попытках, а не о подтверждённых взломах.
Cloudflare уже развернула защиту на уровне межсетевого экрана, но она не заменяла установку исправлений.
22 октября Reuters сообщил о превентивной приостановке сервисов в Nomura, Mitsubishi UFJ, ANA, East Japan Railway и Orange. Государственные сайты также временно перестали работать в Финляндии, Нидерландах и Франции.
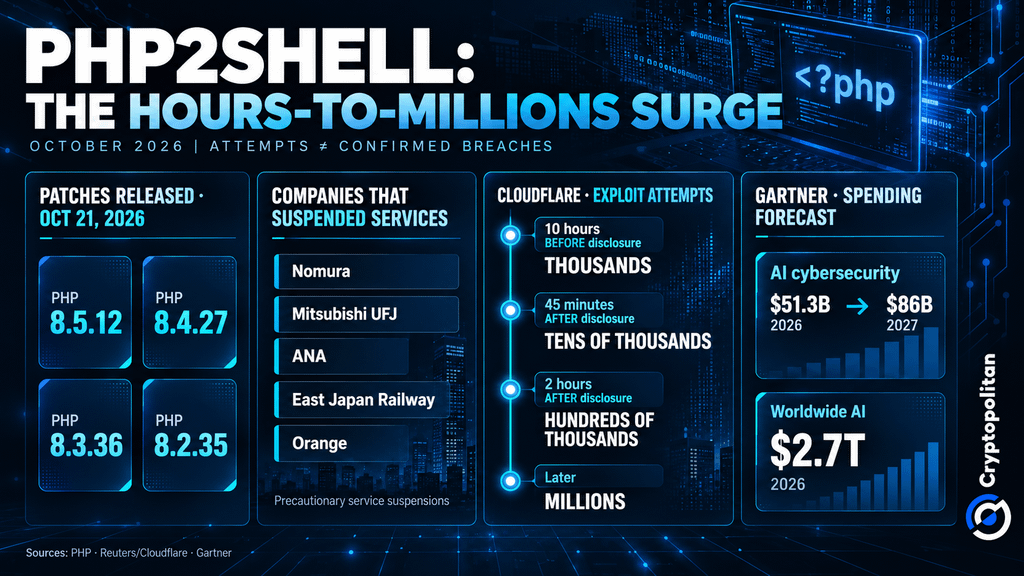 Хронология атаки PHP2Shell: миллионы попыток эксплуатации, исправления для PHP и расходы на ИИ
Самое сложное — найти все копии PHP
PHP может скрываться в оборудовании, которое администраторы редко проверяют. В перечень Национального центра кибербезопасности Нидерландов входят продукты сторонних компаний, проходящие проверку, в том числе решения Fortinet. Searchlight Cyber выпустила сканер для выявления уязвимых узлов. Он намеренно проверяет, можно ли исчерпать память, поэтому пользоваться им нужно осторожно.
Исполнительный директор PHP Foundation Элизабет Баррон сказала WIRED:
Насколько нам известно, успешных попыток удалённого выполнения кода не было.
На что уже направляются расходы на безопасность
Согласно прогнозу Gartner от 16 сентября, мировые расходы на кибербезопасность с использованием ИИ составят 51,3 млрд долларов в 2026 году и почти 86 млрд долларов в 2027 году. По прогнозу компании, мировые расходы на ИИ в 2026 году достигнут 2,7 трлн долларов.
PHP2Shell не стал причиной этих прогнозируемых расходов. Скорее, этот случай наглядно показывает, как важно компаниям знать, какое программное обеспечение они используют, оперативно устранять уязвимости и обнаруживать угрозы задолго до того, как проявятся их разрушительные последствия.
Если вы это читаете, значит, вы уже на шаг впереди. Оставайтесь впереди с нашей рассылкой.