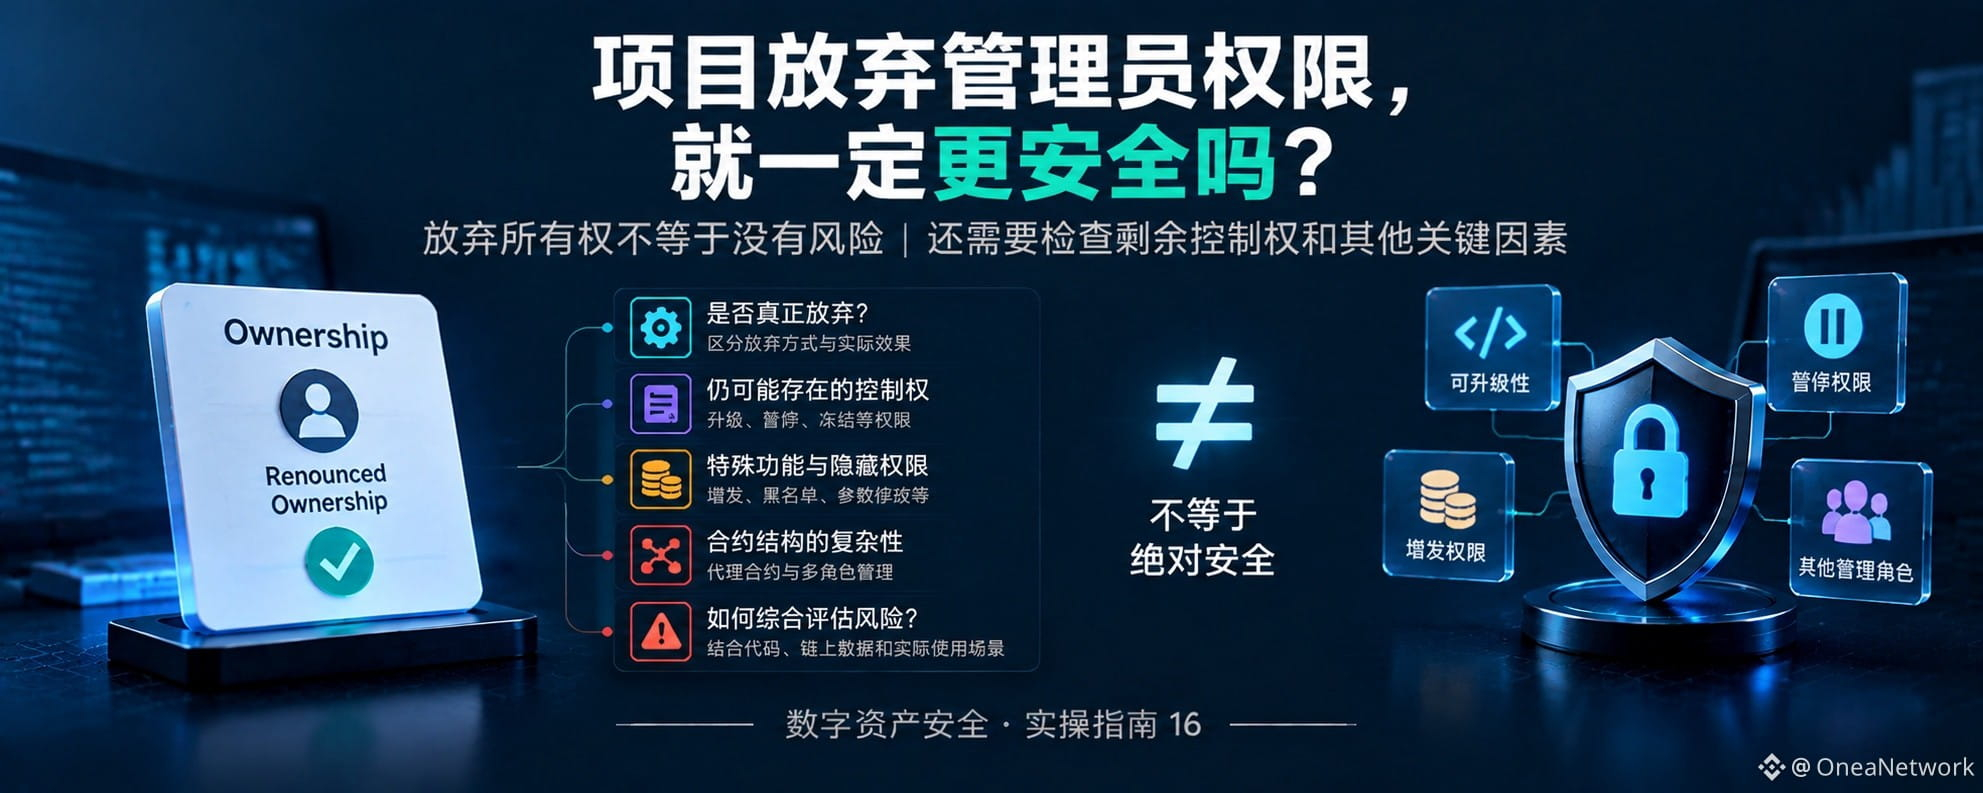
项目放弃管理员权限,就一定更安全吗?
在 Web3 项目中,你可能经常看到这样的宣传:
“Ownership Renounced。”
“项目方已经放弃管理员权限。”
“合约已放弃控制权,任何人都无法再修改。”
这些说法听起来很有吸引力,因为它们似乎意味着项目方已经无法随意控制合约。
但有一个关键问题:
放弃某一项管理员权限,不代表合约中所有控制权都已消失。
如果只看到一条放弃权限的链上记录,却没有进一步检查合约结构,就可能高估项目的安全性。
1. 什么是放弃管理员权限?
在一些智能合约中,owner 或所有者角色可以执行特定管理操作,例如修改参数、暂停功能或管理其他权限。
部分合约允许所有者主动放弃这一角色。以常见的所有权管理模式为例,放弃所有权后,原所有者通常无法再通过该角色执行受其控制的操作。
这可能减少某些中心化控制风险。
但需要注意,不同合约的权限设计并不相同。放弃所有权究竟意味着什么,必须结合具体代码和实际权限结构判断。
2. 为什么放弃所有权,不等于放弃所有控制权?
因为智能合约的权限可能分布在多个位置。
例如:
升级权限: 其他角色或代理管理机制仍可能允许更换实现合约。
暂停权限: 独立的角色可能仍能暂停交易。
增发权限: 某个授权地址可能仍有权创建新的代币。
黑名单权限: 特定角色可能仍能限制部分地址转账。
参数管理权限: 其他管理员可能仍能调整关键参数。
这些只是常见的检查方向,并不意味着每个项目都具有上述权限。
真正需要确认的是:放弃的究竟是哪一项权限,还有哪些角色、合约或外部机制仍然能够改变系统行为。
3. 代理合约可能让问题更加复杂
有些项目使用代理合约架构。
在这种设计中,用户通常与代理合约地址交互,而实际执行逻辑位于另一个实现合约中。
即使某个合约的所有权已经放弃,也不能直接推断整个系统不可升级。
你还需要核实:
代理合约是否存在独立的升级控制者?
实现合约能否被替换?
相关管理权限是否由其他角色或合约持有?
升级机制是否真正被禁用,还是仅仅更换了控制者?
判断一个系统是否仍然可控,必须检查整个相关合约结构,而不只是某一个地址上的所有权状态。
4. 如何确认权限是否真的被撤销?
不要只看项目方发布的公告或截图。
更可靠的做法是结合以下证据:
第一,查看链上所有权记录。
确认相关所有权变更是否确实发生,并核对交易对应的合约地址。
第二,检查已验证的合约代码。
查看所有权管理函数、访问控制角色,以及其他可能影响关键操作的函数。
第三,核对角色分配。
如果合约采用角色管理机制,需要确认管理员、升级者和其他关键角色分别由谁控制。
第四,检查代理与外部控制结构。
如果存在代理合约、管理合约或治理执行合约,应继续追踪这些组件的权限。
第五,确认权限变更的实际效果。
链上事件可以提供线索,但不能仅凭一条事件记录就认定所有权限均已永久撤销。还需要结合当前状态、相关代码和调用关系判断。
5. 放弃管理员权限,一定是好事吗?
不一定。
放弃某些权限可能减少单方面控制风险,但也可能降低项目修复紧急漏洞的能力。
如果合约存在尚未发现的缺陷,而项目又无法升级或采取必要的修复措施,风险可能长期存在。
反过来,保留管理权限也不必然意味着项目不安全。如果权限受到多签、时间锁、透明治理和严格的操作流程约束,某些管理机制也可能具有合理的安全用途。
因此,不能简单地把“已放弃权限”理解为安全,也不能把“保留权限”直接等同于危险。
关键在于权限的实际范围、控制方式、约束措施,以及项目出现问题时的应对能力。
6. 普通用户可以怎样检查?
遇到宣称已经放弃管理员权限的项目,可以依次核实:
确认合约地址: 确保检查的是正确网络上的真实合约,而不是名称相似的其他代币。
核对所有权状态: 检查链上当前状态及相关交易记录。
查看其他权限: 不要只看 owner,还要检查角色管理、增发、暂停、黑名单和参数修改等功能。
检查升级能力: 确认代理合约及其升级控制机制是否仍然存在。
评估剩余风险: 结合代码、链上数据、流动性和实际使用情况作出判断。
如果源代码没有验证、关键角色无法确认,或者代理结构过于复杂而无法核实,就应明确承认信息不足,不要仅凭“已放弃所有权”的标签下结论。
结语
放弃管理员权限,可以是一项重要的风险控制措施,但它并不是自动生效的安全保证。
真正有意义的验证,不是看到一个 Ownership Renounced 的标记就结束,而是继续追问:
放弃了什么权限?还剩下什么权限?谁仍然能够改变合约行为?
在链上安全分析中,宣传用语只能作为线索,真正的判断必须建立在可验证的代码、当前权限状态和链上记录之上。
安全提醒:本文用于 Web3 安全教育,不构成投资建议。不同合约架构存在差异,具体结论应以实际部署代码、链上状态及可验证记录为依据。