


ФБР, Агентство национальной безопасности (АНБ) и Агентство по кибербезопасности и защите инфраструктуры (CISA) предупредили организации о необходимости срочно установить исправления для двух критических уязвимостей PHP, получивших название «PHP2Shell». Они могут позволить хакерам захватить контроль над уязвимыми серверами без входа в систему. Поскольку PHP используется на сайтах и в веб-приложениях по всему миру, это предупреждение ставит острый вопрос о безопасности криптовалют: стоит ли обналичить биткоины или вывести средства с бирж, чтобы защитить свои криптоактивы?
Начиная с этого момента всем организациям, использующим PHP в своих системах, рекомендуется подготовиться к обновлению, устраняющему две критические уязвимости. PHP широко используется в веб-приложениях. Эти уязвимости часто открывают прямой доступ к файловой системе сервера или…
— NSA Cyber (@NSACyber) 21 октября 2026 года
Уязвимости PHP2Shell, зарегистрированные под номерами CVE-2026-109618 и CVE-2026-109619, могут позволить злоумышленникам выполнять вредоносный код на уязвимых серверах без аутентификации. Обе уязвимости получили критическую оценку 9,2 по шкале CVSS v4.0, поэтому агентства по кибербезопасности призывают организации немедленно установить исправления на затронутых системах.
Атака на PHP создает потенциальный риск для криптовалютных бирж, поставщиков кошельков и платформ децентрализованных финансов (DeFi), которые используют уязвимую веб-инфраструктуру. Однако она не приводит автоматически к компрометации Bitcoin, Ethereum или закрытых ключей, надежно хранящихся офлайн.
Могут ли хакеры добраться до ваших криптоактивов с помощью этой атаки на PHP?
PHP используется для работы сайтов и приложений, в том числе сервисов, которые могут обрабатывать данные учетных записей, аутентификацию и финансовые транзакции. Недавно обнаруженные уязвимости могут позволить злоумышленникам выполнять код на затронутых серверах, потенциально раскрывая конфиденциальную информацию или открывая возможность для дальнейшей атаки.
21 октября 2026 года PHP Foundation выпустила исправления, в том числе PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Администраторам уязвимых систем следует установить соответствующие обновления, а организациям, использующим управляемый хостинг, — убедиться, что их провайдеры устранили уязвимости.
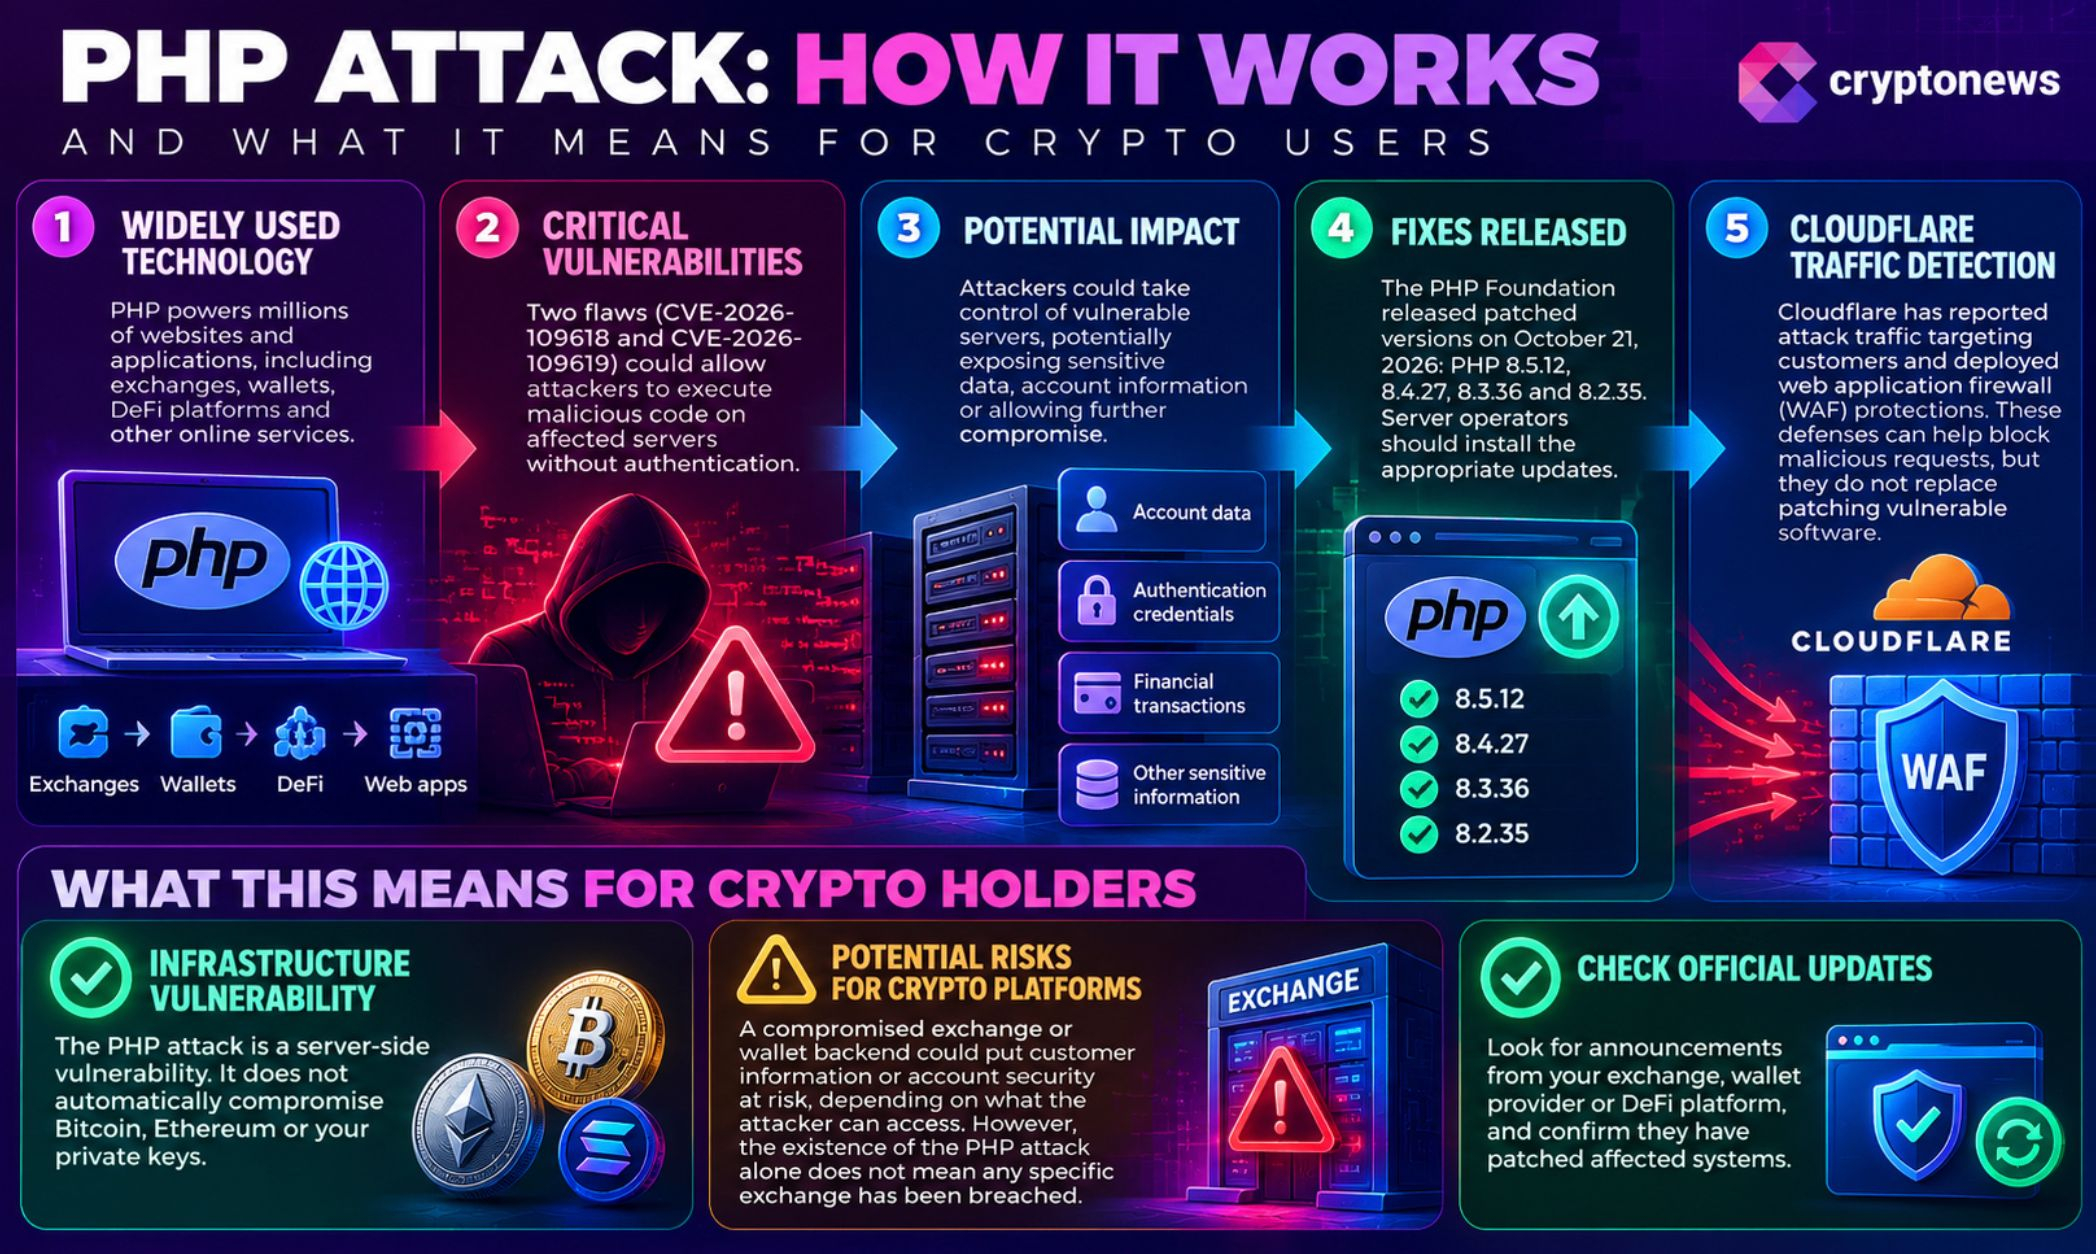
Cloudflare также сообщила об атаках на своих клиентов и внедрила средства защиты веб-приложений на основе межсетевого экрана. Эти меры могут помочь блокировать вредоносные запросы, но не заменяют установку исправлений для уязвимого программного обеспечения.
Для нас, владельцев криптовалют, главное — различать уязвимость инфраструктуры и подтвержденный взлом. Компрометация серверной части биржи может создать риски для данных клиентов или безопасности их учетных записей — в зависимости от того, к чему получит доступ злоумышленник. Однако сам факт существования атаки на PHP не доказывает, что взломана какая-либо конкретная биржа.
Узнайте: за каким криптовалютным IPO следить в четвертом квартале
Стоит ли выводить средства с бирж или продавать криптовалюту?
Ответ однозначен: не стоит делать этого только из-за PHP2Shell. Сейчас нет оснований считать скомпрометированными все биржевые аккаунты или кошельки с самостоятельным хранением средств лишь потому, что существуют эти уязвимости.
Вывод средств с биржи может снизить подверженность некоторым рискам, связанным с конкретной биржей, но сопряжен и с другими факторами: комиссиями за вывод, ошибками сети, фишинговыми атаками и безопасностью кошелька-получателя. Перевод криптовалюты на другую платформу без проверки ее безопасности может просто заменить один риск другим.
Продажа криптовалюты — совсем другое решение. Атака на PHP — это событие в сфере кибербезопасности, а не прямое свидетельство того, что цены на Bitcoin или Ethereum обязательно упадут. Продав активы под влиянием заголовка, инвесторы могут отреагировать на угрозу, которая никак не затронет их собственные средства.
Чтобы повысить безопасность криптовалют, сначала следует выяснить, публиковала ли биржа или поставщик кошелька соответствующее предупреждение, не замечена ли подозрительная активность в учетной записи и могли ли быть раскрыты учетные данные или фраза восстановления.
Если поставщик подтвердит взлом, затронувший средства клиентов, следуйте его официальным инструкциям и оцените конкретный масштаб угрозы, прежде чем решать, выводить или переводить средства.
Атака на Ledger вызывает отдельные опасения за безопасность аппаратных кошельков
Атака на PHP произошла на фоне отдельных опасений по поводу безопасности аппаратных кошельков.
В отчете от 12 октября мы рассказывали о расследовании Ledger: в устройстве, связанном с реселлером CryptoBilis, обнаружили аппаратный имплант. Расследование связало затронутые устройства с сообщениями о случаях опустошения кошельков; по оценкам, на пяти блокчейн-сетях пострадали 311 кошельков, а общий ущерб достиг 93 миллионов долларов. Эта сумма остается оценочной, а не подтвержденным окончательным размером потерь.
Шпионские импланты Ledger прошли путь от набора проводов, припаянных вручную, до серийно выпускаемых печатных плат, созданных так, чтобы выглядеть как оригинальное оборудование. https://t.co/oJ0S6mC2BK https://t.co/YKn1gqW7EA
— Mark Karpelès (@MagicalTux) 9 октября 2026 года
Инцидент с Ledger не связан с PHP2Shell. Он указывает на другую проблему безопасности криптовалют: вмешательство в цепочку поставок оборудования, а не уязвимость серверного программного обеспечения. Ни один из этих инцидентов не доказывает, что все устройства Ledger скомпрометированы.
Аппаратные кошельки помогают защитить закрытые ключи, однако безопасность криптовалют по-прежнему зависит от того, где приобретены устройства, как хранятся фразы восстановления и проверяют ли пользователи детали транзакций перед подписанием.
Читайте полный отчет: что обнаружил бывший генеральный директор Mt.Gox и как защитить свои криптоактивы
Чек-лист по безопасности криптовалют при атаке на PHP: что делать сейчас?
Можно предпринять несколько практических шагов, не принимая поспешных финансовых решений. Во-первых, обновляйте приложения и устройства для работы с кошельками только через официальные каналы. Во-вторых, проверьте недавние транзакции и разрешения для токенов на предмет незнакомой активности. В-третьих, никогда не вводите фразу восстановления на сайте и не передавайте ее тем, кто предлагает техническую поддержку.
Владельцам аппаратных кошельков следует придерживаться официальных рекомендаций производителя, особенно если устройство приобретено у реселлера, связанного с расследованием инцидента безопасности. Тем, у кого есть достоверные основания полагать, что фраза восстановления была раскрыта, следует создать новый кошелек с новой сид-фразой на доверенном устройстве и безопасно перевести оставшиеся активы.
Наконец, следите за официальными объявлениями бирж, производителей кошельков и соответствующих ведомств по безопасности. Организациям, использующим уязвимые PHP-серверы, необходимо срочно установить исправления; рядовым инвесторам следует сосредоточиться на собственных рисках, а не воспринимать каждую уязвимость как призыв к продаже.
PHP2Shell представляет серьезную угрозу безопасности серверов, но не приводит автоматически к опустошению криптовалютных кошельков. Пока нам не нужно продавать активы или выводить средства только из-за атаки на PHP. Проверка поставщиков услуг, защита учетных данных и реагирование на подтвержденные случаи раскрытия данных — более целенаправленный подход к безопасности криптовалют.
Узнайте: лучшие предпродажи токенов
Статья «Атака на PHP угрожает безопасности криптовалют: стоит ли продавать активы или выводить средства с бирж?» впервые опубликована на Cryptonews.