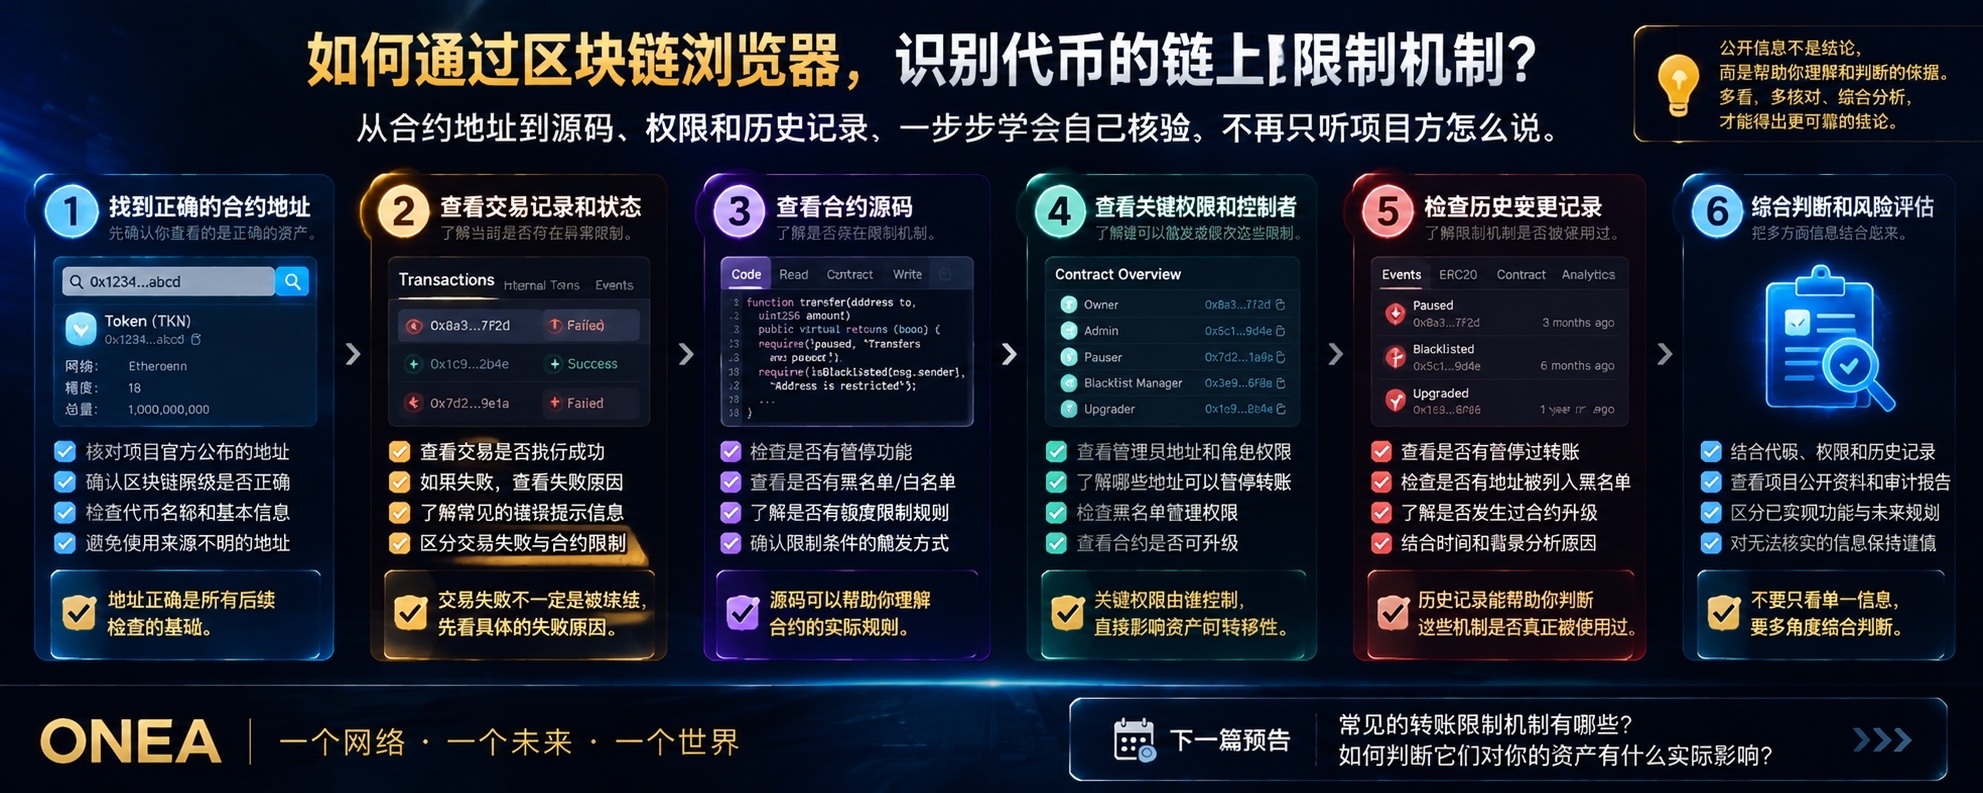
🔎 Как с помощью блокчейн-обозревателя выявить ограничения токена в блокчейне?
Вчера мы обсудили вопрос: почему цифровые активы могут быть ограничены, даже если у вас есть собственный приватный ключ?
Сегодня мы перейдём от обсуждения этой проблемы к практическим действиям.
Предположим, вы обнаружили, что какой-то токен нельзя переводить, или изучаете Web3-проект и хотите заранее выяснить, предусмотрены ли в смарт-контракте токена приостановка переводов, ограничения для адресов или особые права.
С чего начать?
Посмотреть официальный сайт проекта? Почитать объяснения в соцсетях? Или сразу открыть блокчейн-обозреватель?
Я советую сначала найти правильную информацию в блокчейне, а затем делать выводы с учётом истории транзакций, кода контракта и настроек прав доступа. Не полагайтесь только на односторонние заявления команды проекта.
Давайте разберём всё по шагам — в порядке, понятном обычному пользователю.
I. Шаг первый: найдите адрес правильного контракта токена
Это основа для всех дальнейших проверок.
В обозревателе блокчейна обычно можно перейти на страницу токена или контракта по адресу контракта токена. Для разных блокчейнов используются разные обозреватели, например:
Ethereum: Etherscan
BNB Chain: BscScan
Polygon: PolygonScan
Эти обозреватели блокчейна помогают пользователям находить общедоступную информацию в соответствующих сетях.
Однако есть распространённый риск: одинаковые названия токенов не означают, что это один и тот же токен.
Поддельные токены могут иметь похожие названия, символы и даже значки. Если перейти на страницу токена, просто введя его название в поиск, можно открыть страницу неправильного контракта.
Поэтому в первую очередь следует получить адрес контракта из проверенных официальных источников проекта, а затем найти его в обозревателе блокчейна соответствующей сети.
Необходимо проверить:
совпадает ли адрес контракта с информацией, опубликованной официально;
правильную ли блокчейн-сеть вы выбрали;
соответствует ли основная информация о токене ожидаемой;
не существует ли нескольких токенов с похожими названиями, которые легко перепутать.
Если с самого начала выбран неверный контракт, даже самый подробный последующий анализ может привести к ошибочным выводам.
II. Шаг второй: изучите историю транзакций и выясните, что именно произошло
Найдя правильный контракт, можно перейти к проверке связанных с ним транзакций.
Если перевод не удался, откройте сведения о соответствующей транзакции и проверьте её статус, информацию об ошибке и доступные журналы выполнения.
Обратите внимание на три вопроса:
Первый: действительно ли транзакция завершилась неудачей?
Не делайте вывод только по уведомлению кошелька. По возможности проверьте запись о транзакции в блокчейне и отличите транзакцию, которая была отправлена, но не выполнилась, от операции, которая вообще не была успешно отправлена в сеть.
Второй: на каком этапе произошёл сбой?
Транзакция могла завершиться неудачей из-за недостаточной комиссии, неверных параметров, невыполнения условий контракта или по другим причинам.
Если обозреватель показывает причину сбоя или журнал выполнения, используйте эту информацию как отправную точку для дальнейшего расследования.
Третий: есть ли доказательства, позволяющие судить о наличии ограничений?
Например, привело ли выполнение транзакции к срабатыванию какого-либо условия контракта и содержат ли соответствующие журналы полезную информацию.
Но важно помнить: сам по себе сбой транзакции не доказывает, что адрес внесён в чёрный список или что команда проекта намеренно заморозила активы.
Некоторые причины сбоя видны в общедоступных записях, а другие требуют дополнительного анализа логики контракта.
Сначала установите факты, затем выясняйте причины. Не выдавайте предположения за выводы.
III. Шаг третий: изучите исходный код контракта и найдите возможные механизмы ограничений
Если исходный код контракта опубликован и верифицирован, его можно посмотреть на странице контракта в соответствующем обозревателе.
Здесь важно искать не какое-то конкретное ключевое слово, а понимать, какие категории функций могут быть предусмотрены в контракте.
Например:
1. Механизм приостановки
Некоторые контракты могут предусматривать возможность приостанавливать или возобновлять отдельные операции.
Однако наличие соответствующей функции не означает, что она включена в данный момент. Это нужно проверить с учётом фактического состояния, истории выполнения и настроек прав доступа.
2. Механизм ограничения адресов
В некоторых контрактах могут быть предусмотрены чёрные и белые списки адресов или другие правила проверки адресов.
Эти правила могут влиять на переводы с участием определённых адресов, но конкретные последствия зависят от реализации кода и от того, к каким операциям применяются правила.
3. Лимиты и условия транзакций
Для некоторых токенов могут быть установлены лимиты на сумму одной транзакции, частоту операций, объём владения или другие условия.
Такие правила есть не у всех токенов, а по одному лишь названию функции нельзя судить о её реальном эффекте.
4. Механизм обновления контракта
Некоторые контракты имеют обновляемую архитектуру, позволяющую обладателям соответствующих прав изменять логику реализации при определённых условиях.
Это значит, что нужно не только изучить видимые правила, но и выяснить, можно ли обновить контракт и кто контролирует право на обновление.
Кроме того, верификация исходного кода не означает, что контракт прошёл аудит безопасности. Верификация позволяет сопоставить опубликованный код с контрактом в блокчейне, но сама по себе не доказывает отсутствие уязвимостей или рисков.
IV. Шаг четвёртый: проверьте ключевые права доступа и выясните, кто может менять правила
Этот важный шаг многие упускают из виду.
Даже если мы уже обнаружили какой-либо механизм ограничений, остаётся ответить на вопрос:
Кто именно имеет право включать, отключать или изменять его?
На странице контракта можно проверить информацию о соответствующих правах доступа — в зависимости от типа контракта и функций, доступных в обозревателе.
Например:
есть ли роли владельца или администратора;
есть ли права приостанавливать соответствующие операции;
есть ли права управлять ограничениями адресов;
есть ли права обновлять контракт;
передавались ли соответствующие права, отзывались или изменялись иным образом.
Важно подчеркнуть, что модель прав доступа сильно различается от контракта к контракту. Не все обозреватели напрямую показывают всю структуру прав. Для анализа некоторых сведений может понадобиться изучить исходный код, историю транзакций, журналы событий или другие надёжные источники.
Если у контракта есть роль администратора, это ещё не позволяет сразу заключить, что контракт небезопасен.
Гораздо важнее выяснить, что именно может делать обладатель этой роли и насколько широки его полномочия. Предусмотрены ли мультиподпись или временная блокировка? Какие операции эти механизмы действительно ограничивают?
Оценить риски можно, только поняв, что именно позволяют делать соответствующие права.
V. Шаг пятый: изучите историю и выясните, менялись ли правила
Иногда текущего состояния недостаточно, чтобы понять, как работает контракт.
Если соответствующие сведения доступны в общедоступных записях блокчейна, можно также проверить историю транзакций, изменения прав доступа, обновления контракта и события, связанные с механизмами ограничений.
Эти записи помогут ответить на следующие вопросы:
передавались ли ключевые права доступа;
можно ли обнаружить обновления контракта;
вызывались ли определённые функции ограничения;
подтверждают ли общедоступные записи описания этих механизмов, данные проектом.
Однако к историческим данным тоже следует относиться осторожно.
Например, отсутствие какого-либо события не обязательно означает, что соответствующая операция никогда не выполнялась. Контракт мог не генерировать нужное событие, а обозреватель — не показывать всю связанную информацию.
Точно так же обнаружение приостановки в прошлом не означает, что контракт приостановлен и сейчас.
Исторические записи нужно сопоставлять с текущим состоянием контракта, исходным кодом и настройками прав доступа, а не судить по одному скриншоту или отдельной транзакции.
VI. Шаг шестой: сопоставьте все доказательства, а не делайте вывод по одному источнику
Теперь мы прошли основные этапы проверки:
нашли правильный адрес контракта;
проверили статус транзакции и сведения о сбое;
изучили открытый исходный код и связанные с ним функции;
проверили ключевые права доступа и тех, кто ими управляет;
проанализировали историю и текущее состояние;
сопоставили информацию из разных источников.
Этот процесс не гарантирует, что удастся выявить все риски, но поможет обычным пользователям выстроить более системный подход к оценке.
Например, обнаружив в контракте функцию приостановки, нельзя сразу заключить, что активы пользователей уже заморожены.
Если транзакция завершилась неудачей, это ещё не значит, что проект ограничил этот адрес.
Если у контракта есть права администратора, одного этого недостаточно, чтобы утверждать, что проект действует злонамеренно.
Разумнее сначала выяснить, существует ли такой механизм, затем проверить соответствующие права и состояние, а после этого оценить возможные последствия на основе реальных записей о транзакциях.
Если что-то нельзя подтвердить по общедоступным данным, следует прямо указать, что это пока не проверено, а не заполнять пробелы догадками.
VII. Что это значит для оценки ONEA?
В последнее время сообщество ONEA задаёт много вопросов о прозрачности кода, правах доступа к контрактам, отчётах аудита и реальном прогрессе.
К этим вопросам стоит отнестись серьёзно.
Но важно различать разные типы доказательств.
Например, наличие адреса контракта не означает, что все связанные с ним функции уже реализованы. Возможность посмотреть открытый исходный код не означает, что он прошёл независимый аудит. А обнаружение настроек прав доступа само по себе не позволяет судить об их реальном влиянии во всех ситуациях.
При оценке конкретных технических аспектов ONEA также следует опираться на проверяемые официальные материалы, записи блокчейна и общедоступную техническую документацию.
Если какую-либо информацию пока нельзя подтвердить, это нужно чётко обозначить, а не преподносить предположение как факт.
Мы хотим, чтобы сообщество не только понимало направление развития проекта, но и постепенно осваивало методы самостоятельной проверки информации.
Ведь настоящая прозрачность — это не просто ссылка. Важно понимать, что она может подтвердить, а чего подтвердить не может.
VIII. В следующей статье ответим на более практический вопрос
Сегодня мы рассказали, как найти правильный адрес контракта, проверить сведения о неудачной транзакции, изучить исходный код и права доступа, а также проанализировать историю.
Но это только первый уровень проверки.
Далее рассмотрим очень практический вопрос:
Чем отличаются приостановка переводов, чёрные и белые списки адресов, лимиты на транзакции и обновляемые контракты? Как каждый из этих механизмов может повлиять на использование активов пользователями?
В следующей статье мы разберём эти распространённые механизмы по отдельности: объясним, как они работают, какие риски могут создавать и что следует проверить обычным пользователям.
Мы хотим, чтобы вы не просто запомнили несколько технических терминов, а знали, с чего начать проверку, на что смотреть и когда не стоит торопиться с выводами.
Сначала найдите правильную информацию, затем разберитесь в механизме; сначала проверьте факты, затем делайте выводы.
Если вам близок такой подход — опираться на доказательства и поощрять самостоятельные выводы, — следите за ONEA.
ОДНА СЕТЬ. ОДНО БУДУЩЕЕ. ОДИН МИР.
#ONEA #Web3 #Blockchain #SmartContracts #OnChain