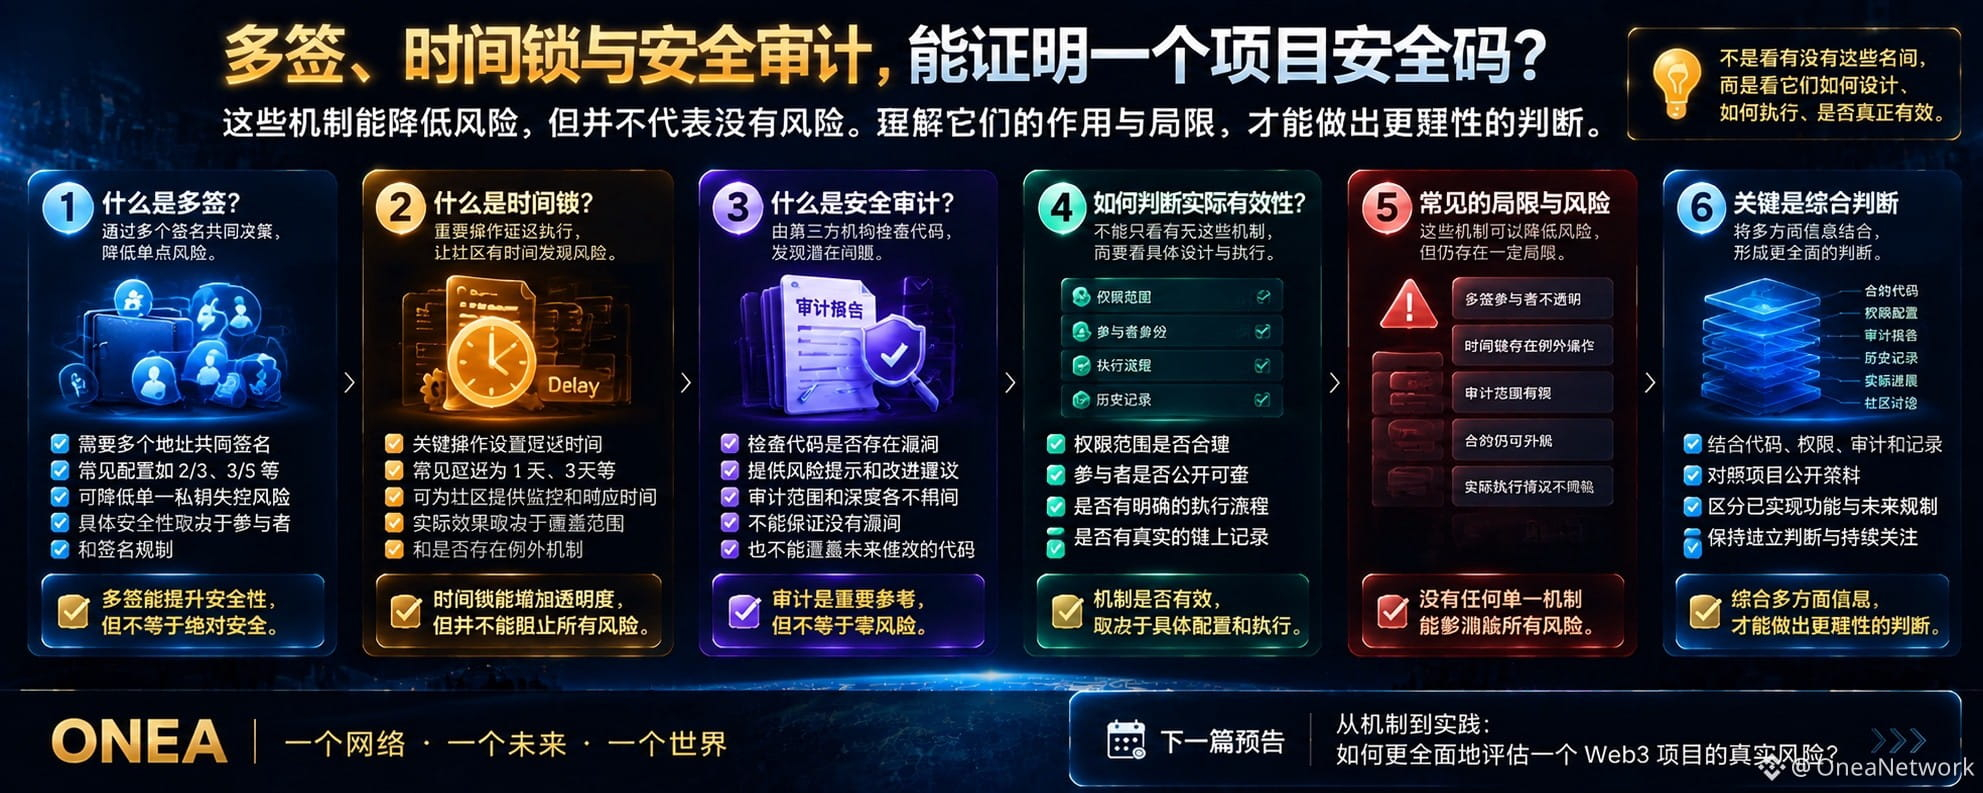
🔐 多签、时间锁与安全审计,能证明一个 Web3 项目安全吗?
在前几篇中,我们讨论了数字资产自主权、私钥管理、智能合约权限,以及如何通过公开资料和链上记录核验关键信息。
今天,我们来到第一天主题的最后一个问题。
假设你正在了解一个 Web3 项目,对方告诉你:
合约采用多签管理,关键操作设有时间锁,智能合约经过了安全审计。
听起来似乎已经有了多重保障。
但如果我们继续追问三个问题,情况可能就没有那么简单了:
多签究竟由谁控制?
时间锁究竟限制了哪些操作?
安全审计究竟检查了哪些代码?
真正值得关注的,不是一个项目有没有这些安全机制,而是这些机制究竟如何设计、如何执行,以及它们能够降低哪些风险。
一、多签:需要多人签名,就一定安全吗?
多签,即多重签名,是一种需要达到指定签名条件才能执行特定操作的机制。
例如,一个权限管理钱包可以设置为需要三个授权地址中的两个共同签名,才能执行相应操作。
这种设计能够降低单个密钥丢失或被盗后直接控制相关权限的风险。
但多签并不是绝对安全的保证。
我们还需要进一步了解:
实际配置的签名门槛是多少?
哪些地址拥有签名权?
签名地址是否由不同主体独立控制?
多签控制的是普通资金转移,还是智能合约升级、管理员变更等关键操作?
是否存在可以绕过多签流程的其他权限或特殊执行路径?
例如,即使某个钱包采用 2/3 多签,如果两个签名密钥同时被攻击者控制,相关操作仍可能被执行。
如果多个签名地址实际上由同一个主体控制,多签带来的独立性保障也可能低于表面上的配置所显示的水平。
因此,判断多签是否有效,不能只看一个醒目的“Multisig”标签。
关键在于签名门槛、实际控制者、权限覆盖范围,以及是否存在其他执行路径。
二、时间锁:延迟执行,为什么不等于绝对安全?
时间锁通常用于让某些操作在执行前等待一段时间。
例如,某项重要的合约升级在提交后,需要经过规定的延迟期,才能正式执行。
这种设计的意义在于:如果相关操作可以被公开观察,延迟期就可能为社区检查变更、评估风险和采取适当行动提供机会。
但这里有几个必须注意的细节。
第一,时间锁究竟覆盖哪些操作?
如果它只约束部分升级操作,就不能据此认定所有管理员行为都受到相同的限制。
第二,延迟时间有多长?
不同的延迟设置能够提供的准备时间并不相同。
第三,是否存在紧急操作或其他例外路径?
如果部分关键操作能够绕过时间锁,那么我们就需要了解这些例外的具体范围。
第四,社区是否有能力及时发现并理解相关变更?
即使操作受到延迟,如果相关信息难以获取,或者没有人能够及时识别其影响,时间锁的实际保护价值也可能受到限制。
因此,时间锁并不是阻止所有危险操作的万能工具。
它提供的是特定条件下的延迟与观察机会,而不是对所有风险的绝对保障。
三、安全审计:有报告,是否就代表没有漏洞?
安全审计是评估智能合约风险的重要手段之一。
专业审计可以帮助发现代码中的潜在漏洞、权限配置问题和其他设计缺陷,并提出相应的修复建议。
但审计报告并不是一张可以永久保证安全的证明书。
阅读审计信息时,我们至少应该关注五个方面。
1. 谁执行了审计?
审计机构或审计人员的身份是否能够核实,报告是否来自可信渠道?
2. 审计覆盖了什么?
具体检查的是哪些合约、哪些代码版本和哪些功能?是否覆盖关键权限与升级机制?
3. 发现了什么问题?
报告是否列出问题的严重程度、潜在影响和相应建议?
4. 问题是否得到处理?
发现的问题是否已经修复?修复结果是否经过复核?是否仍有未解决的问题?
5. 审计之后,代码是否发生变化?
如果被审计的代码后来进行了重大修改,原有报告就不能自动证明新版本也具有相同的安全性。
我们还需要认识到,审计的深度、方法和范围各不相同。
一次审计只能为其实际检查的内容提供参考,不能保证所有漏洞都已被发现,也不能替代持续的安全维护。
四、为什么三种机制不能简单地叠加成“绝对安全”?
现在,把多签、时间锁和安全审计放在一起看。
多签主要涉及授权与控制方式。
时间锁主要涉及特定操作的执行延迟。
安全审计主要涉及在一定范围内检查代码和识别潜在问题。
三者解决的是不同类型的问题。
即使一个项目同时使用这三种机制,我们仍然需要了解它们的具体配置和实际运行情况。
多签的签名密钥可能存在被盗风险。
时间锁可能只覆盖部分操作。
审计可能没有覆盖后来修改的代码,或者未能发现所有潜在漏洞。
除此之外,项目还可能面临其他技术、运营和管理风险。
因此,我们不能简单地认为:
有多签,就代表权限一定安全;
有时间锁,就代表危险操作一定能够被阻止;
有审计,就代表合约不会出现漏洞。
安全不是由某个技术名词决定的,而是由具体设计、实际执行、风险覆盖范围和持续维护共同决定的。
五、普通用户应该如何判断?
我们不需要每个人都成为安全工程师,但可以建立一套基本的判断方法。
第一,确认自己查看的是正确的合约地址和区块链网络。
第二,尽可能检查合约源码是否经过验证,以及公开源码与实际部署信息是否对应。
第三,了解关键权限由谁控制,相关操作是否受到多签或时间锁约束。
第四,如果项目公布审计报告,检查报告来源、覆盖范围、发现的问题与后续处理情况。
第五,把公开文档、合约状态、历史记录和项目实际进展放在一起分析。
第六,对暂时无法核实的内容保持开放但谨慎的态度,不因为缺少信息就直接认定项目有问题,也不因为项目作出了安全承诺就停止检查。
我们真正需要的,不是一个简单的安全标签,而是能够帮助自己形成判断的具体证据。
六、回到 ONEA:长期信任应该建立在什么基础上?
最近,ONEA 社区提出了关于代码公开、GitHub 提交记录、合约权限、安全审计和项目实际进展的问题。
这些问题背后,是大家对透明度和可验证性的关注。
我们认为,这种关注值得被认真对待。
对于 ONEA,以及任何希望获得长期信任的 Web3 项目,都应该坚持同样的标准:
已经实现的功能,应当与未来规划明确区分。
技术能力的描述,应当与实际情况相符。
涉及代码、合约权限和审计情况的具体结论,应当尽可能以可靠、可核验的信息为依据。
尚未得到证实的内容,不应该被包装成已经完成的成果。
我们也应该认识到,一篇推文无法代替真实的技术资料,一句承诺也无法代替独立核验。
真正有价值的沟通,是让社区能够提出问题、理解机制,并在获得更多信息后重新评估自己的判断。
我们希望通过持续的内容分享,让更多人逐渐掌握理解 Web3 的方法,而不只是记住一些技术名词。
七、第一天的最后一个结论
从数字资产自主权,到私钥保管;从智能合约权限,到公开信息核验;再到多签、时间锁和安全审计,我们今天完成了第一天主题的一个完整讨论。
如果要把这些内容浓缩成一句话,那就是:
不要只问一个项目有没有安全机制,还要问这些机制保护什么、由谁控制、如何执行,以及还有哪些风险没有得到解决。
这既适用于评估一个 Web3 项目,也适用于我们理解整个数字资产生态。
但掌握了这些判断方法之后,还有一个更现实的问题:
即使我们能够理解合约规则、识别关键权限,也能阅读审计报告,普通用户又该如何把这些知识运用到日常的数字资产使用中?
明天,我们将进入七天计划的第二天,继续讨论数字资产限制与相关机制背后的常见误解,进一步分析技术规则、用户控制权和实际使用体验之间的关系。
我们不会要求你盲目相信 ONEA,也不会要求你放弃独立判断。
我们更希望你学会提出问题、检查证据,并在了解更多事实之后形成自己的结论。
真正值得长期关注的,不是一个项目说自己有多安全,而是它能否持续提供经得起检验的信息与进展。
如果你认同这种基于理解与验证的讨论方式,欢迎持续关注 ONEA。
第一天到这里暂告一段落,下一阶段,我们继续深入。
ONE NETWORK. ONE FUTURE. ONE WORLD.
#ONEA #Web3 #Blockchain #SmartContracts #Security #Transparency