

Я использую ИИ, чтобы изучать сложные темы, разбираться в технической документации, систематизировать информацию и превращать сырые идеи в структурированные материалы. Это экономит время, но я всё равно проверяю факты и подвергаю сомнению предположения. А теперь представьте, что вы наделяете ИИ-агента полномочиями тратить реальные деньги.
Задача не только в том, чтобы сделать ИИ умнее. Важно ограничить его полномочия, обеспечить возможность их проверки и подотчётность.
Убедительное объяснение от ИИ не доказывает его личность и не даёт права совершать транзакцию. Нужно различать, кто такой агент, кто наделил его полномочиями и что ему разрешено делать.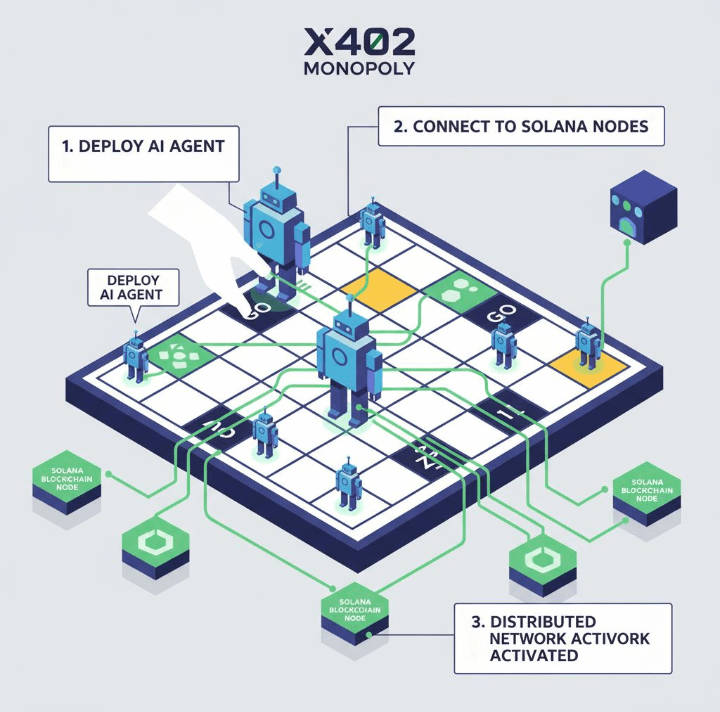
Именно здесь Kite Passport предлагает практичный подход. Его модель сессий расходов позволяет пользователям с помощью ключа доступа разрешать агенту тратить средства в заданных пределах: с общим бюджетом, лимитом на одну транзакцию и временным интервалом. В рамках этих ограничений агент может оплачивать поддерживаемые услуги без необходимости одобрять каждый отдельный платёж.
Например, агент может оплатить доступ к исследовательскому API или вычислительному сервису. В документации Kite описаны платежи через сервисы, совместимые с x402, а также поддержка сервисов с MPP. Пользователи также могут просматривать историю платежей. Эти меры помогают ограничить финансовые риски, но не гарантируют, что решения агента всегда будут правильными.
См. официальный источник документации: https://docs.gokite.ai/passport
В DeFi ставки выше. Агент может неверно прочитать параметры контракта, опираться на устаревшие данные или столкнуться с внедрением промпта через вредоносный внешний контент. Более безопасная система должна разделять рекомендации ИИ и выполнение транзакций: проверять целевой контракт и разрешения, по возможности моделировать рискованные транзакции и требовать одобрения человека для важных действий. Это общие рекомендации по безопасности, а не утверждение, что Kite Passport автоматически обеспечивает все меры защиты в DeFi.
Записи в блокчейне могут показать, что произошло, но не доказывают, что рассуждения ИИ были обоснованными. Поэтому важны разрешения с минимально необходимыми привилегиями, строгие лимиты расходов, короткий срок действия сессий и тщательно проверяемые подтверждения. Безопасность также зависит от качества реализации и от того, как пользователи управляют своими учётными данными.
Больше всего меня интересует переход от ИИ, который лишь предлагает действия, к агентам, способным участвовать в реальной экономической деятельности по заданным правилам. Я бы начал с одной узкой задачи, небольшого бюджета и короткой сессии, прежде чем предоставлять агенту больше самостоятельности.
Самостоятельность должна ограничиваться средствами контроля, которые можно обеспечить, а не слепым доверием.
Какую одну задачу вы бы разрешили ИИ-агенту выполнять самостоятельно?
A) Исследования и анализ данных
B) Оплата API и цифровых услуг
C) Взаимодействие со смарт-контрактами
D) Управление полным ончейн-процессом
Какое одно правило безопасности для вас неприкосновенно?