

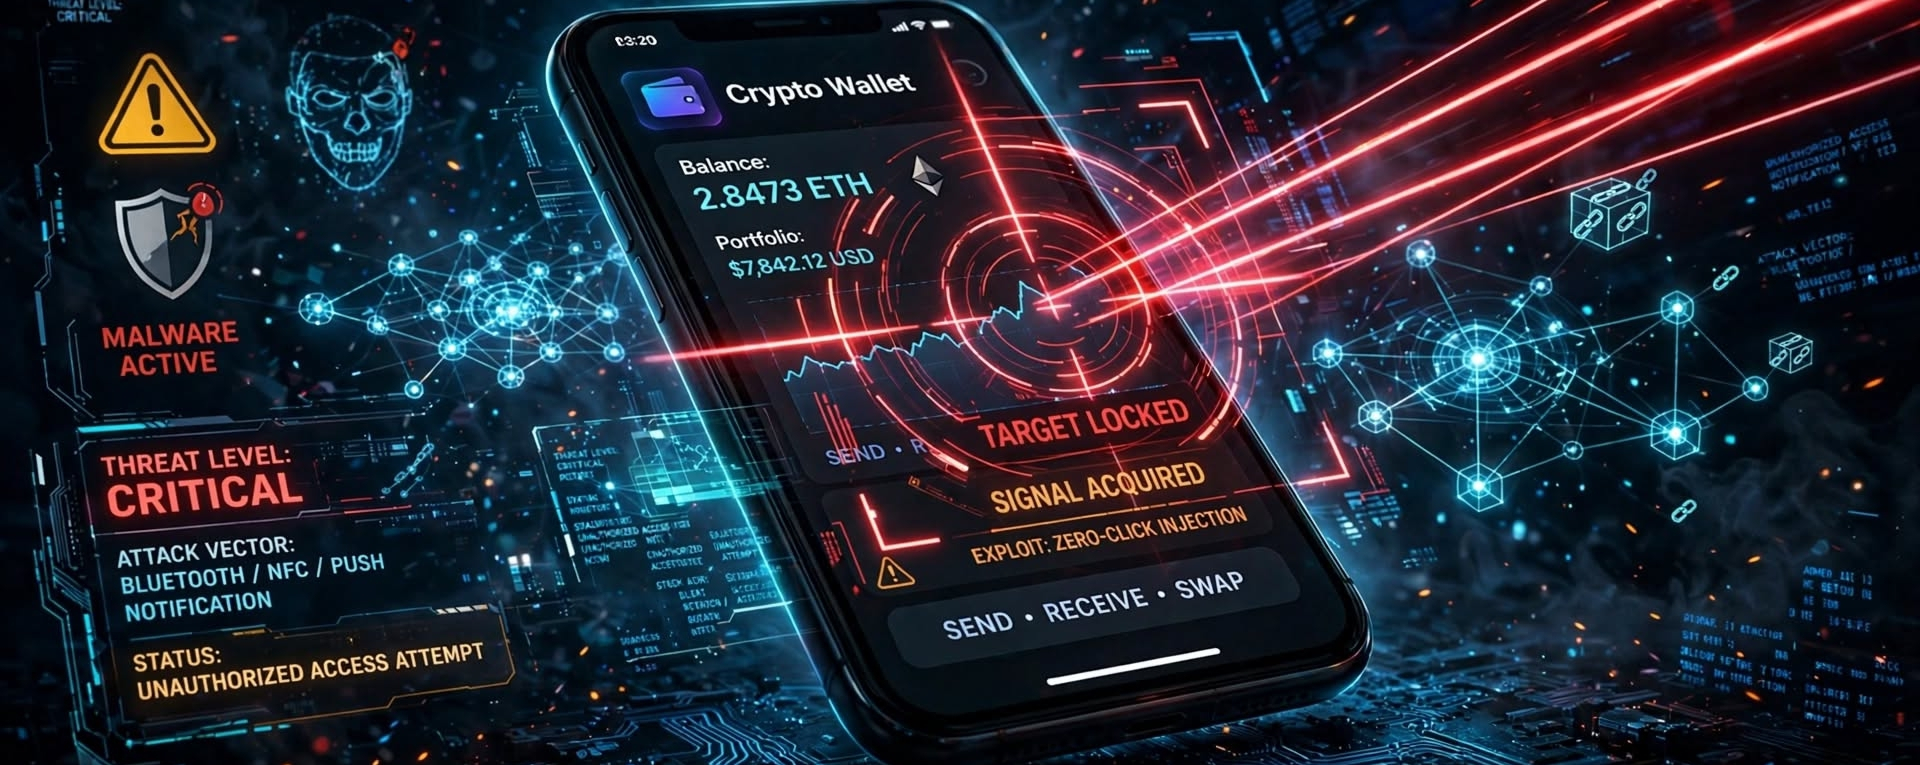

Представьте: вы просыпаетесь, проверяете телефон и обнаруживаете, что ваши криптоаккаунты могли быть взломаны, хотя вы ни разу не нажимали на подозрительную ссылку и не скачивали странное приложение.
В этом и заключается опасность ШПИОНСКОГО ПО БЕЗ КЛИКОВ. 🕵️
Большинство людей думают, что хакерам нужно, чтобы они совершили ошибку, прежде чем станет возможна атака. К сожалению, это не всегда так.
⚠️ КАК ЭТА УГРОЗА СВЯЗАНА С КРИПТОВАЛЮТАМИ?
Шпионское ПО без кликов использует уязвимости в программном обеспечении устройства, чтобы получить несанкционированный доступ, не требуя от жертвы взаимодействия с вредоносным сообщением.
В зависимости от типа уязвимости злоумышленники могут получить доступ к конфиденциальной информации, которая поможет им нацелиться на ваши криптоактивы.
Подумайте, что хранится на вашем телефоне:
🔹 Аккаунты на криптобиржах и торговые приложения.
🔹 Личные переписки с финансовой информацией.
🔹 Аккаунты электронной почты, используемые для сброса паролей на криптобиржах.
🔹 Снимки экрана с данными кошелька или фразами восстановления.
🔹 Коды аутентификации и другие конфиденциальные данные.
Важно понимать разницу: шпионское ПО, использующее уязвимости без взаимодействия с пользователем, не даёт злоумышленнику автоматический доступ к вашей криптовалюте. Но если оно скомпрометирует ваше устройство или аккаунты, защищающие кошелёк, это может помочь злоумышленнику похитить средства.
🔐 КАК ЗАЩИТИТЬ СЕБЯ?
✅ 1. Своевременно обновляйте телефон.
Устанавливайте обновления безопасности Android или iOS сразу после их выхода. Такие обновления часто устраняют уязвимости, которыми могут воспользоваться злоумышленники.
✅ 2. Защитите фразу восстановления.
Никогда не храните сид-фразу на снимках экрана, в электронной почте, облачных заметках или обычных приложениях для обмена сообщениями. Храните её офлайн и не сообщайте никому, кто представляется сотрудником службы поддержки.
✅ 3. Защитите аккаунт на криптобирже.
Используйте уникальный пароль, включите надёжную двухфакторную аутентификацию и защитите аккаунт электронной почты, связанный с криптобиржей. Если такая возможность поддерживается, ключ доступа или аппаратный ключ безопасности обеспечит более надёжную защиту от фишинга.
✅ 4. Отделите активы для долгосрочного хранения.
Подумайте о том, чтобы хранить значительную часть активов, предназначенных для долгосрочного хранения, на аппаратном кошельке, а фразу восстановления — в надёжном месте офлайн. Помните: аппаратный кошелёк не защитит вас, если вы раскроете фразу восстановления или одобрите вредоносную транзакцию.
✅ 5. Сократите уязвимость телефона.
Удалите ненужные приложения, ограничьте разрешения и не скачивайте приложения из неофициальных источников. Если вы можете стать целью повышенного риска, рассмотрите дополнительные меры защиты, например режим изоляции Apple (Lockdown Mode).
✅ 6. Быстро реагируйте на подозрительную активность.
Воспользуйтесь надёжным устройством, чтобы защитить электронную почту и аккаунты на криптобиржах, отзовите подозрительные сеансы и ключи API и обратитесь в официальную службу поддержки. Если кошелёк мог быть скомпрометирован, прежде чем переводить средства, узнайте, как безопасно восстановить доступ.
🎯 ГЛАВНЫЙ ВЫВОД
В криптовалюте крайне важно защищать приватные ключи, но не менее важно защищать устройство и аккаунты, связанные с ними.
Можно не переходить ни по одной фишинговой ссылке и всё равно столкнуться со сложной программной уязвимостью. Безопасность — это не одно действие, а целая система мер защиты.
💬 ВОПРОС К СООБЩЕСТВУ:
Если бы хакер мог взломать ваш телефон, даже если вы ни на что не нажимали, что бы вы сделали в первую очередь: защитили аккаунт на криптобирже, обезопасили сид-фразу или перевели долгосрочные вложения на аппаратный кошелёк?
Поделитесь мнением ниже. Давайте поможем большему числу людей защитить свои криптоактивы.
#CyberSecurity #CryptoSecurity101 $BTC
