


По словам Danfoss, контроллеры холодильного оборудования, которые за ночь были взломаны в сотнях французских супермаркетов, работали на устаревшей прошивке. Злоумышленники установили в холодильниках температуру до 50 градусов Цельсия, из-за чего магазинам пришлось выбросить свежие и замороженные продукты.
Источник, близкий к премьер-министру Себастьену Лекорню, сообщил, что французское агентство по кибербезопасности ANSSI обнаружило уязвимость в программном обеспечении Danfoss. По словам источника, агентство уже связалось с производителем.
Danfoss называет устаревшими контроллеры AK-SM800 и AK-SC355
Датский производитель Danfoss заявил, что ему «известно об инцидентах во Франции, затронувших ограниченное число систем управления холодильным оборудованием». Компания назвала две линейки продукции: AK-SM800 и AK-SC355.
По словам компании, большая часть затронутого оборудования — устаревшие устройства, которые «больше не получают обновлений программного обеспечения и безопасности». Сообщается, что на затронутых устройствах работало ПО для управления холодильным оборудованием, выпущенное до версии 4.
По словам Danfoss, затронутые системы «работали на устаревшей прошивке». Компания также заявила, что «уже давно рекомендует клиентам обновлять поддерживаемые системы до последней версии прошивки и переходить с устаревших систем на решения нового поколения».
Холодильные камеры и витрины супермаркета управляются с одной подключённой панели. Она регулирует температуру и циклы размораживания — короткие промежутки времени, когда оборудование нагревается, чтобы растопить лёд.
Похоже, злоумышленники перехватили управление функцией размораживания и непрерывно поддерживали температуру 50 градусов.
В августе 2026 года команда Team82 из Claroty опубликовала исследование системы Danfoss AK-SM 800A — менеджера, координирующего работу контроллеров холодильного оборудования на объекте. Команда раскрыла три уязвимости: CVE-2025-41450 — обход аутентификации с помощью скрытого пароля, основанного на текущей дате; CVE-2025-41451 — внедрение команд в настройках оповещений по электронной почте, позволяющее удалённо выполнить код после входа в систему; CVE-2025-41452 — внедрение конфигурации Nginx, способное вызвать отказ в обслуживании.
Danfoss устранила уязвимости в прошивке R4.3.1. Исследователи также обнаружили тысячи таких интерфейсов управления, доступных из общедоступного интернета.
Подтверждённой связи между тем исследованием и атакой на этой неделе нет.
Владелец Intermarché сообщил, что атака затронула 150 магазинов на шесть часов
Les Mousquetaires, владелец Intermarché, сообщил, что холодильники примерно в 150 его магазинах всю ночь в течение шести часов работали при температуре 50 градусов. По словам группы, все затронутые продукты выбросили, чтобы исключить любой риск для здоровья.
В Intermarché в центре Парижа сотрудники вываливали тележки с размороженными продуктами в контейнер. Растаявшее мороженое разлилось по тротуару.
Carrefour сообщил, что атака затронула 80 его супермаркетов, а подавляющее большинство из 6 000 торговых точек не пострадало. Monoprix, у которой во Франции около 490 магазинов, сообщила, что атака затронула 5% из них.
Атака на оборудование, необходимое для сохранения свежести продуктов и обеспечения французских покупателей продовольствием, «имеет чрезвычайно серьёзный характер и не имеет прецедентов», написал в X генеральный директор Coopérative U Доминик Шельшер.
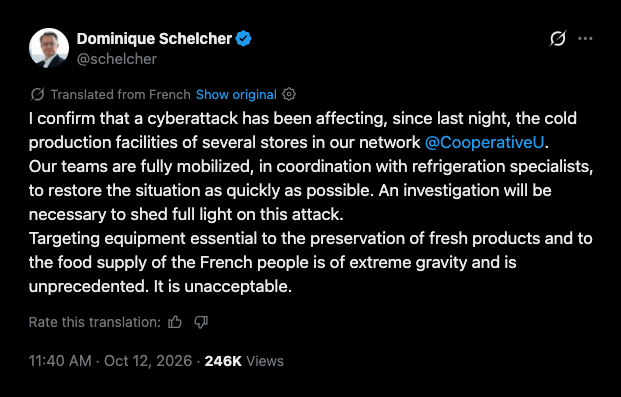 Генеральный директор Coopérative U Доминик Шельшер подтвердил атаку в публикации на [X](https://x.com/schelcher/status/2109564928881308012) от 12 октября 2026 года, показанной в английском переводе X.
Генеральный директор Intermarché Тьерри Котийяр оценил возможные потери по всей стране в десятки миллионов евро за один день. Прокуратура Парижа начала расследование того, что она назвала масштабной атакой.
По словам аналитика угроз из Sekoia Феликса Эме, атаки также затронули Испанию, Португалию, Польшу, Германию и Бельгию.
Ранее в этом году Cryptopolitan сообщал, что налоговая служба Франции подверглась взлому, в результате которого были утрачены данные примерно 700 000 налогоплательщиков. Затем правительство объявило, что привлечёт компании, разрабатывающие суверенный ИИ, например Mistral, а не OpenAI, чтобы проверить государственные системы на уязвимости.
Если вы это читаете, значит, вы уже впереди. Не сдавайте позиции — подпишитесь на нашу рассылку.