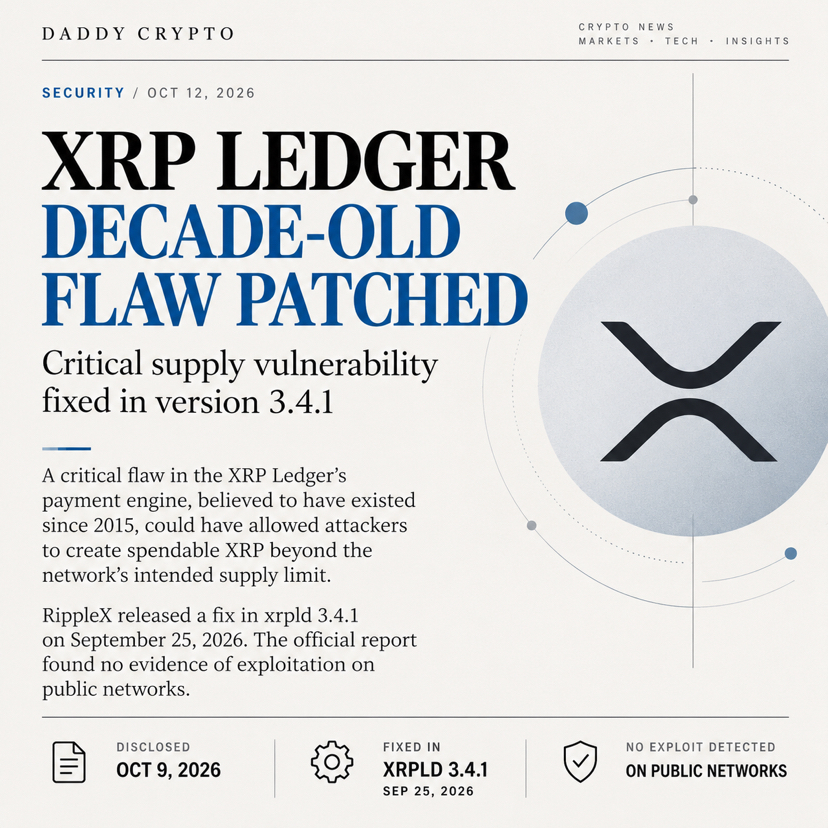
Критическая ошибка в $XRP Ledger оставалась незамеченной почти десять лет.
Об уязвимости сообщили 9 октября. Она могла позволить злоумышленникам создавать XRP, пригодные для расходования, сверх предусмотренного сетью лимита эмиссии.
RippleX выпустила исправление в xrpld 3.4.1 25 сентября. Согласно официальному отчёту, признаков эксплуатации уязвимости в публичных сетях не обнаружено.
Какой вывод? Ограниченный объём эмиссии зависит от безопасности кода, а не только от обещаний протокола.