Сейчас только ленивый не обсуждает ситуацию которая происходит вокруг Ledger, но что было на самом деле и как себя обезопасить в будущем?
С 9 октября 2026 года фиксируется массовый вывод средств с кошельков пользователей Ledger в Юго-Восточной Азии (в основном Индонезия, Малайзия, Филиппины). On-chain-оценки потерь — от ~$71–86 млн до ~$93 млн с сотен адресов (BTC, ETH, USDT и др.).
Все пострадавшие покупали устройства у одного авторизованного реселлера CryptoBilis. Ledger расследует инцидент, приостановил продажи через этого дистрибьютора и подтвердил, что в одном из устройств пострадавшего обнаружен несанкционированный аппаратный имплант. Компания заявляет: инфраструктуры, системы и сервисы Ledger не скомпрометированы.
Как работает атака (основная версия)
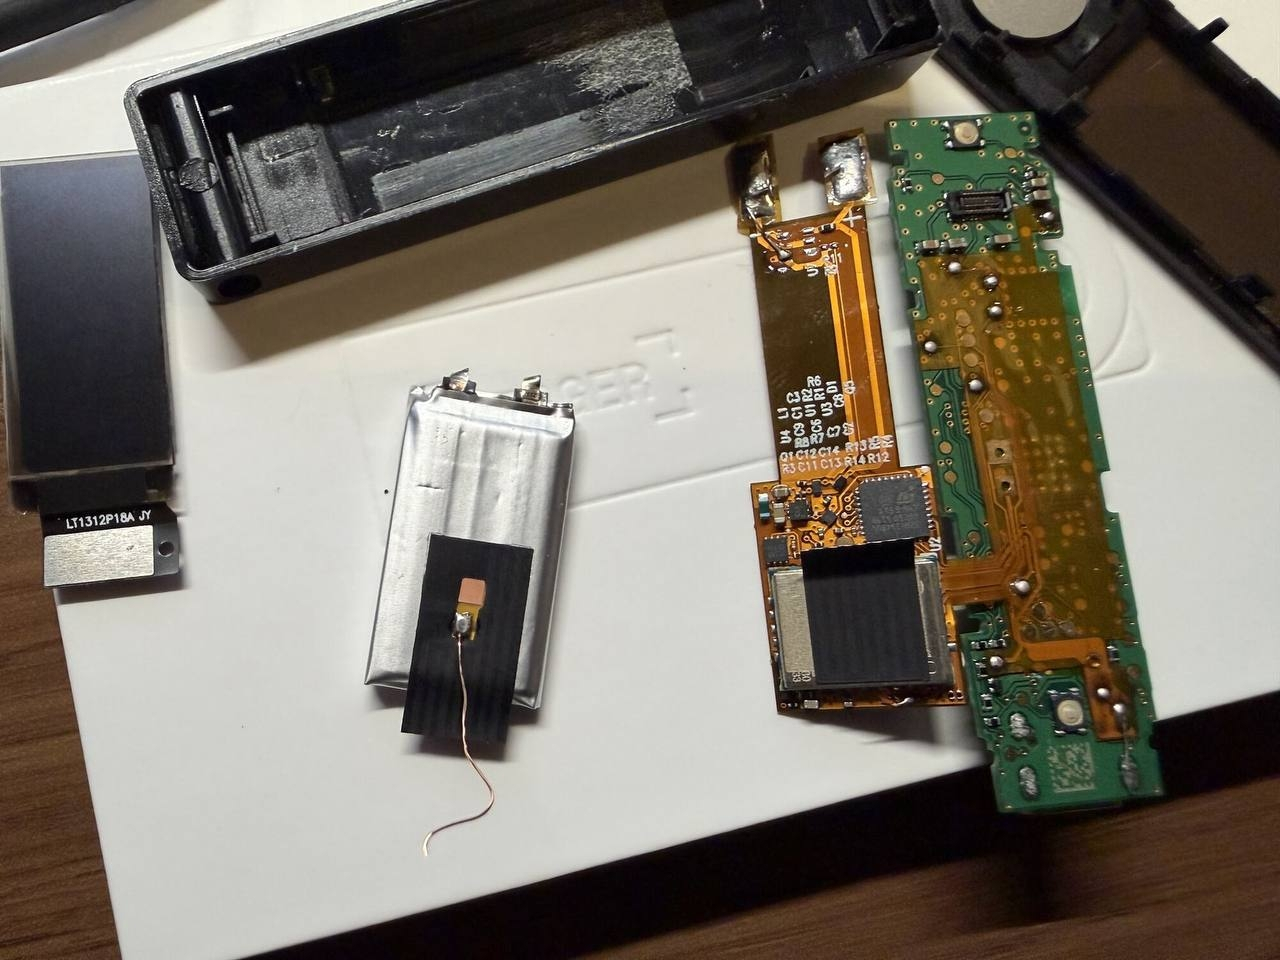
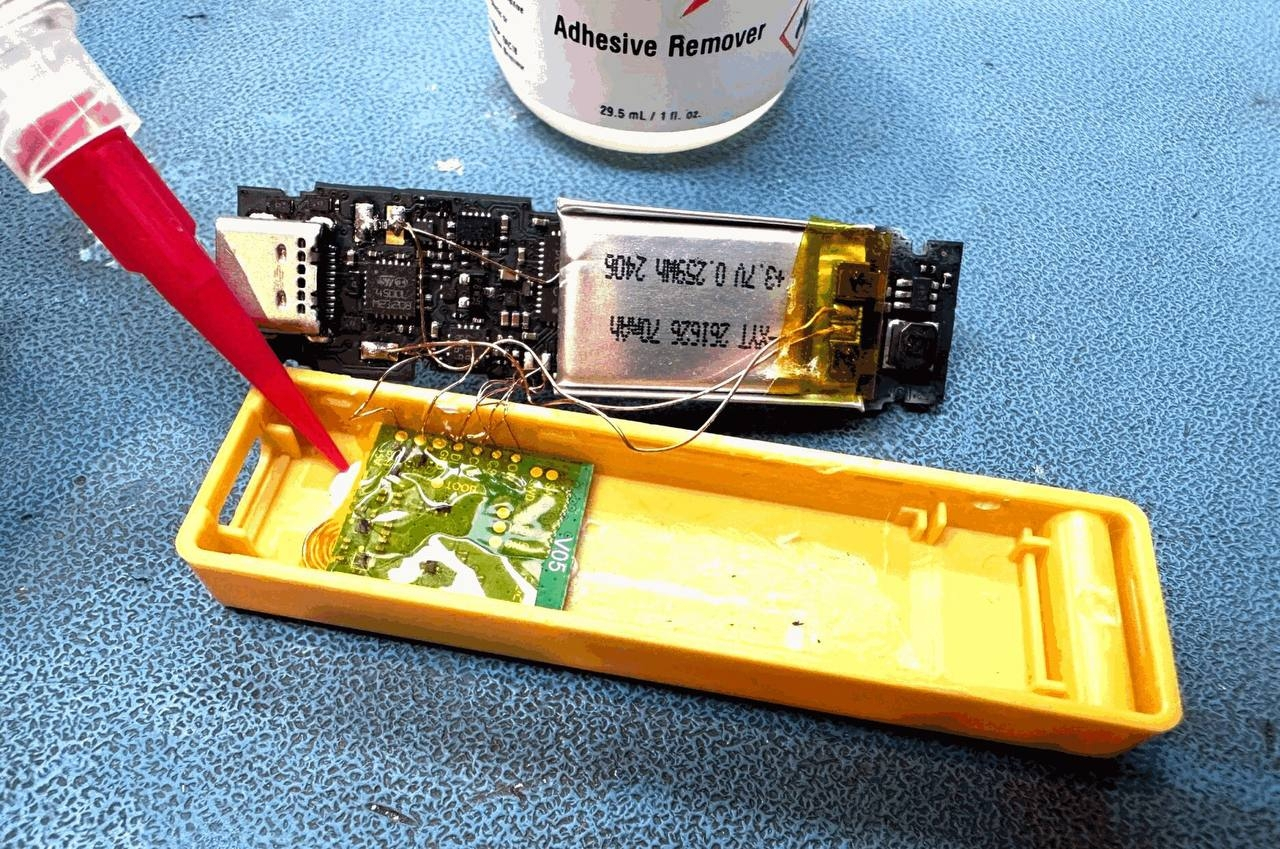
Внутри «оригинального» (с неповреждённой термоусадкой) устройства скрыт дополнительный модуль (часто под экраном, вместо прокладки):
- микроконтроллер + LTE/4G-модем + eSIM + антенна;
- он считывает seed-фразу (24 слова), которая показывается на экране при первой настройке;
- передаёт её по сотовой сети злоумышленникам.
Secure Element остаётся настоящим, поэтому Genuine Check проходит. Устройство работает нормально, пока seed не украден. Позже злоумышленники просто восстанавливают кошелёк по украденной фразе и выводят всё.
Подобные модифицированные устройства (с Wi-Fi/Bluetooth или сотовым модулем) фиксировались и раньше (2025–2026), в том числе на китайских и других маркетплейсах.
Советы, как защититься от потери активов
1.Покупайте только напрямую
Только на официальном сайте ledger.com или у проверенных авторизованных реселлеров из официального списка. Избегайте Amazon, AliExpress, локальных магазинов, «выгодных» предложений и любых посредников, особенно в ЮВА.
2. При получении проверяйте
- Упаковка целая, термоусадка не вскрыта.
- Recovery Sheet пустой (никогда не должно быть заранее написанных слов).
- При первом включении — приветствие и предложение создать новый seed (не «уже настроен»).
- Пройдите Genuine Check в официальном приложении Ledger Live / Ledger Wallet.
Помните: Genuine Check не обнаруживает физические импланты, если Secure Element настоящий.
3.Если купили у CryptoBilis (или подозрительного продавца) за последние 90 дней
- Не инициализируйте устройство, если ещё не включали.
- Если уже настроили и перевели средства — немедленно создайте новый seed на **новом** устройстве (купленном напрямую у Ledger) и переведите туда все активы. Старый seed считайте скомпрометированным.
4.Никогда не вводите seed-фразу
Ни в приложениях, ни на сайтах, ни по просьбе «поддержки», ни в QR-кодах из писем/посылок. Ledger никогда не запрашивает 24 слова.
5.Дополнительные меры
- Используйте passphrase (25-е слово) — это сильно повышает безопасность.
- Храните seed офлайн (металл, сейф), никогда в цифровом виде.
- Для больших сумм рассматривайте мультиподпись или несколько устройств.
- Следите только за официальными каналами Ledger. Сейчас активно идут фишинговые кампании, эксплуатирующие новости.
- При малейшем подозрении — разбирайте устройство (или отдайте специалистам) и сравнивайте с официальными фото внутренностей.
Главный вывод: проблема не в самом Ledger (криптография и Secure Element в порядке), а в цепочке поставок. Физическая целостность устройства и источник покупки сейчас критически важны.$BTC