
Я поставил перед собой цель выяснить один-единственный факт: кто может добавить новый банк в частную сеть Rayls. Первоначальный ответ оказался верным, но неполным: недостающая деталь скрывалась на странице, которую поисковые системы не индексируют.
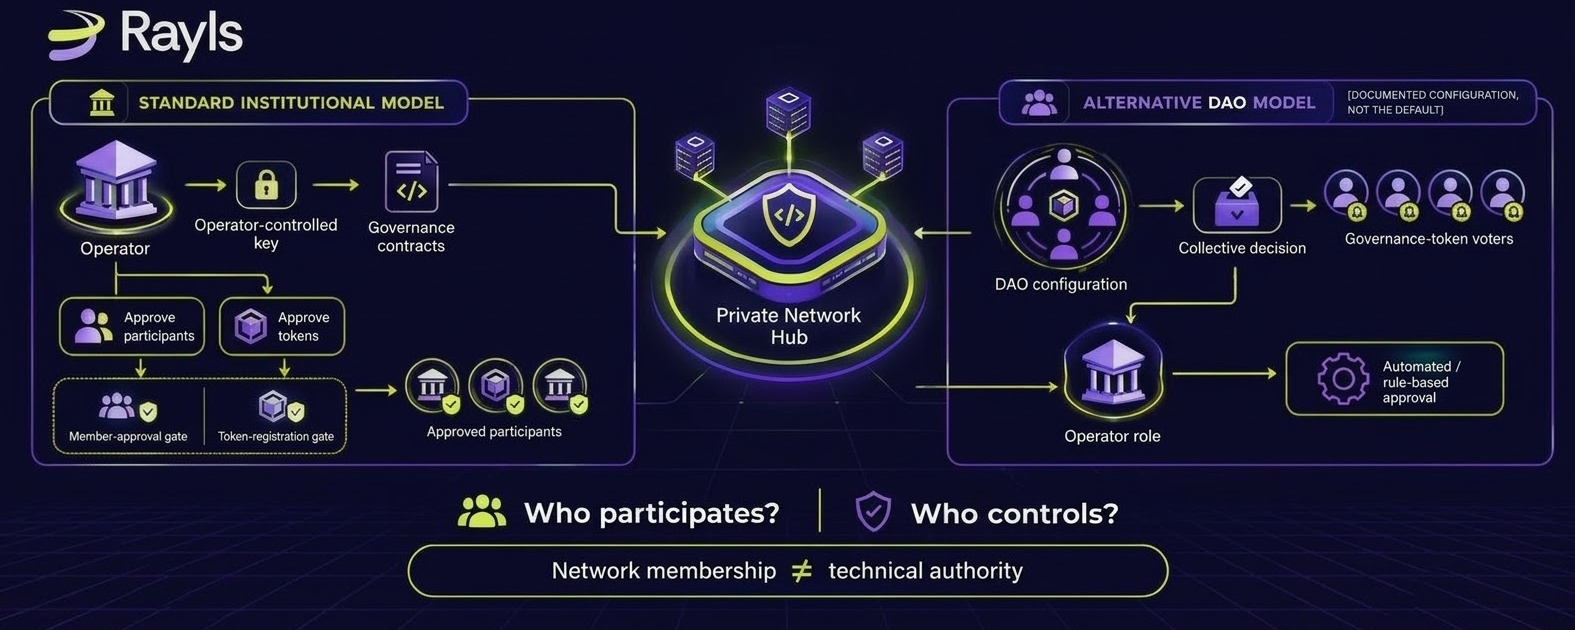
В общем обзоре Rayls о Sovereign, обновлённом 17 сентября 2026 года, частная сеть Rayls описана как «сеть с ограниченным доступом, управляемая участвующими организациями». Во множественном числе. А на отдельной странице с описанием ролей Rayls однозначно сказано, кто на самом деле управляет такой сетью: «Оператор — это орган власти частной сети. Он устанавливает частную сеть, и только он обладает полномочиями обеспечивать соблюдение правил управления».
Обе страницы актуальны. Ни одна не ссылается на другую и не оговаривает другую. Все в этом абзаце — это описание Rayls собственной системы в прозе, а это реальный источник, но все же утверждение поставщика о самом себе, которое еще не проверено чем-либо, что работает независимо от этой прозы.
Что документация говорит о том, чем владеет Operator
На странице ролей эта власть указана в выделенном предупреждении, а не спрятана в обычном тексте: только собственный закрытый ключ Operator может выполнять обновления смарт-контракта Private Network Operator. Один ключ, одна сторона, выделено для акцента.
Руководство Rayls по добавлению нового участника называет этот ключ напрямую. Переменная окружения — PRIVATE_KEY_SYSTEM, описанная как закрытый ключ, используемый для развертывания контрактов Hub, «известный Private Network Operator». В требованиях этого же руководства указано, что governance-контракты уже должны быть развернуты тем, кто первым держал этот ключ, прежде чем можно будет добавить кого-либо еще. На странице ролей перечислены пять функций управления, которые открывает этот ключ: одобрение или отклонение регистрации участников, одобрение или отклонение регистрации токенов, назначение ролей участников, заморозка участников и запрос к системе доказательств, которая поддерживает согласованность реестра. Ни одна из этих пяти функций нигде в документации не описана как требующая голосования среди существующих участников. Это отсутствие я могу подтвердить в прочитанной мной документации; само по себе оно не доказывает, что такого механизма не может существовать вне документации
Что можно независимо проверить помимо документации
Прозу можно переписать без предупреждения. Код после развертывания изменить тихо гораздо сложнее, поэтому стоит спросить, проверяется ли что-либо из этого на таком уровне, а не просто доверять собственному описанию Rayls.
Один путь — публичный. Rayls поддерживает открытый репозиторий с исходным кодом, rayls-sovereign-contracts, который в его собственной карточке на GitHub описан как охватывающий «Privacy Nodes, a Private Network Hub, and privacy-preserving cross-chain messaging via Enygma», написанный на Solidity под лицензией Apache 2.0 и имеющий четырех указанных контрибьюторов. Само его существование — уже факт, который стоит иметь в виду: логика управления Hub реализована как смарт-контракты, а не как внутренняя серверная политика, которую вендор мог бы единолично и незаметно менять, и это существенно иной модель доверия, чем «компания так говорит». Подтвердить это в коде, а не в прозе, значит взять исходники контрактов и проверить, есть ли явный модификатор только для Operator, как это описано на странице ролей. Эта проверка здесь не выполнена.
Репозиторий открыт, так что любой желающий может запустить его напрямую, и все сказанное выше не следует читать как утверждение о том, что говорит код; речь только о том, что говорит документация.
Проверка на примере собственного рабочего кейса Rayls
Rayls публикует собственные рабочие примеры на странице, помеченной noindex в его метаданных, а значит, она не будет появляться в поисковике, хотя остается доступной и актуальной документацией.
Первый рабочий пример — именно тот случай, который стоит проверить: центральный банк, создающий национальную сеть CBDC. Шаг 1, словами самого Rayls, говорит, что банк «назначает себя Private Network Operator, используя свой закрытый ключ “master” для развертывания смарт-контрактов управления». На шаге 3 тот же банк утверждает собственный узел чеканки как Issuer. Шаг 4 присваивает всем коммерческим банкам менее значимую роль Participant, потому что на странице прямо сказано, что только центральный банк изначально должен иметь возможность выпускать валюту. Второй рабочий пример — биржа токенизированных облигаций, управляемая платформенным регистратором, — следует той же схеме: регистратор устанавливает сеть, назначает себя Operator с собственным master-ключом, а затем по одному утверждает каждый коммерческий банк.
Проведите описания во множественном числе через любой из случаев — и оба раза получится одинаковый провал. Центральный банк не развертывает свой управляющий контракт совместно с коммерческими банками, которых он еще не допустил, а платформенный регистратор не спрашивает разрешения первого банка, прежде чем утвердить второго.
Где описание во множественном числе действительно верно
Собственные примеры Rayls не ограничиваются двумя, и третий как раз и усложняет однозначный вывод.
Та же страница с вариантами дизайна описывает третью конфигурацию: Private Network для NFT-маркетплейса, управляемую децентрализованной автономной организацией, где решения о членстве и регистрации токенов следуют правилам, за которые голосуют держатели governance-токенов, а не усмотрению какой-либо названной институции; при этом в собственном тексте Rayls говорится, что дизайн работает без того, чтобы какой-либо единственный субъект или человек держал контроль над тем, какая активность разрешена.
Механизм, описанный в первых двух примерах, остается здесь тем же, насколько это позволяет сама документация. Смарт-контракт Operator, единый ключ развертывания, реестры участников и токенов: на странице design-options ничто не указывает, что все это перестает существовать в случае DAO. Меняется только одно: кто или что занимает позицию Operator. Это уже мое собственное архитектурное прочтение, а не предложение, которое страница Rayls формулирует прямо. Страница design-options описывает результат — DAO голосует по правилам управления, и ни один единственный субъект не контролирует процесс, — не объясняя точный технический механизм, который помещает DAO в роль Operator. Учитывая, что страница ролей не описывает второго пути к власти Operator, кроме владения этим единственным ключом, наиболее последовательное прочтение состоит в том, что адрес контракта с голосованием или multisig стоит там, где в первых двух примерах стоит собственный адрес центрального банка.
Собственная документация Rayls не говорит этого такими словами; это вывод, который лучше всего согласуется с задокументированными фрагментами. Если такое прочтение верно, формулировка во множественном числе перестает быть расплывчатым маркетингом и становится вполне справедливым описанием именно этого развертывания, хотя оно и не совпадает с формой ни одного из институциональных примеров Rayls.
Это важно для того, насколько широко следует читать исправление. Было бы преувеличением утверждать, что документация Rayls никогда не описывает коллективный контроль; пример DAO явно показывает, что описывает, и по имени. Но было бы не меньшим преувеличением считать этот пример репрезентативным для того, что Rayls строит для банков и центральных банков, то есть для аудитории, которую собственный рабочий пример в запросе и этот текст и пытаются проверить.
Где эта схема проявляется еще
То же расхождение между рамкой и механизмом встречается и у других вендоров распределенных реестров, не только у Rayls.
В документации Corda от R3 для случая по умолчанию используется почти такой же заголовок: Network Operator, который, по собственному глоссарию R3, «onboards participants of a business network». В архитектурной документации Corda механизм под этим заголовком назван прямо: «вам нужен сертификат от network operator, чтобы присоединиться». Сертификат выдается одной стороной в стандартном развертывании Corda, а не голосованием, зафиксированным среди уже существующих участников.
Hyperledger Besu, программное обеспечение, которое Rayls рекомендует для запуска самого Hub, документирует внутри одного проекта идентичную структуру «по умолчанию — исключение». На страницах с концепциями permissioning описывается как требующий распределенной сети доверия между участниками. Документация с практическими инструкциями более прямолинейна: «только admin-аккаунты могут добавлять или удалять узлы из списка разрешений», а эти адреса администраторов задаются один раз, как параметр развертывания, записываемый в genesis-файл сети тем, кто первым развертывает контракт permissioning. Во всех трех платформах по умолчанию используется один ключ в стандартном документированном развертывании. Третий собственный пример Rayls — самый ясный здесь признак того, что более распределенная схема возможна по замыслу и в других системах, если ее сознательно построить, поместив механизм голосования в роль Operator вместо одной институции.
Так какое описание верно
Оба, но указывают на разные вещи.
Формулировка во множественном числе точна как описание того, для кого предназначена Rayls Private Network: для институтов, совершающих транзакции друг с другом, а не для публичной розничной цепочки. По третьему собственному рабочему примеру Rayls это также может быть точным описанием конкретного развертывания — того, где за одиночным ключом Operator стоит голос DAO, а не казначейство банка, в архитектурном прочтении, изложенном выше.
В двух конфигурациях, которые Rayls документирует как свои основные институциональные сценарии использования — сеть CBDC центрального банка и обмен токенизированными активами, — та же формулировка описывает категорию сети, а не ее структуру управления. Собственные слова Rayls о том, кто там обладает контролем, прямые: всю эту власть держит только Operator. Это предложение и переменная окружения из руководства по настройке находятся на двух разных страницах, и связать их — власть, названную на одной странице, и конкретный ключ, названный на другой, — это разумное прочтение, а не цитата, которую Rayls сформулировал как одно непрерывное утверждение. Ни на одной из этих страниц и ни в рабочих примерах не предлагается другой ключ или вторая власть.
Практическая проверка для учреждения, оценивающего это, или любой permissioned-платформы с похожим заявлением, — отбросить категориальные формулировки и найти рабочий пример. Спросите, кто назван в шаге 1, реагируют ли все последующие участники на решение, которое эта сторона уже приняла сама, и, если вендор публикует исходный код, действительно ли кто-то читал контракт, а не только страницу, которая его описывает.