

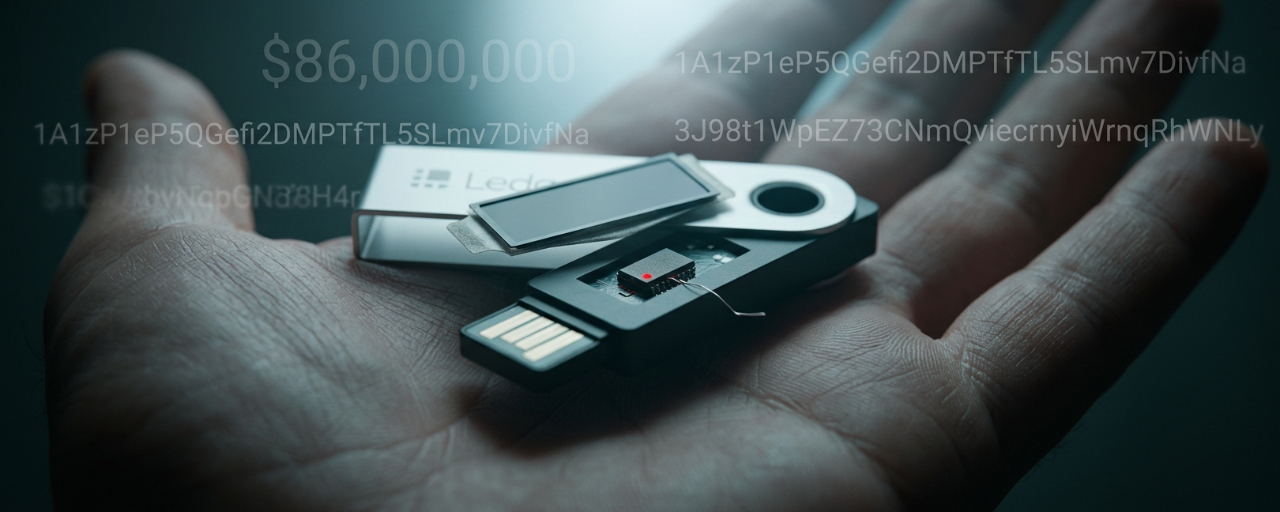

Кратко: у пользователей Ledger украли более 86 млн долларов. Устройства были куплены у дистрибьютора CryptoBilis из Юго-Восточной Азии; проблема возникла на этапе доставки, а не с чипом.
Вечером 9 октября ончейн-детектив Specter забил тревогу в X: сотни кошельков в сетях Ethereum, Tron и Bitcoin за короткое время опустошили, а общий ущерб превысил 86 млн долларов.
У всех украденных кошельков была одна общая черта: пользователи купили аппаратные кошельки Ledger у дистрибьютора CryptoBilis из Юго-Восточной Азии в течение последних 90 дней.
Аппаратные кошельки задуманы для того, чтобы хранить приватные ключи в защищённом чипе, который никогда не подключается к интернету. Но некоторые пострадавшие пользователи переписали сид-фразы от руки на бумагу и заперли её в сейфе — приватные ключи никогда не оцифровывались. Проблема возникла раньше: устройства успели подменить до того, как они попали к владельцам.
Лишний чип под экраном
Ещё 8 октября бывший генеральный директор Mt. Gox Марк Карпелес предупредил, что на рынке продают поддельные или модифицированные устройства Ledger со скрытыми SIM-картами. После того как история получила огласку, он рассказал, что купил в Малайзии Ledger с неповреждённой упаковкой, но под подкладкой экрана обнаружил подозрительный модуль с чипом для SIM-карты.
Главный специалист по информационной безопасности SlowMist 23pds предположил, как могла развиваться атака: сид-фраза генерируется в защищённом элементе и выводится на экран, вредоносный модуль перехватывает данные экрана через шину SPI, а после получения всех 24 слов отправляет сид-фразу злоумышленникам по LTE или через eSIM.
Защищённый элемент не позволяет напрямую считать закрытый ключ, но не обязательно мешает внешнему оборудованию перехватывать информацию с экрана. Чип не взломан — взломали соединение между чипом и экраном.
Хитрость этой атаки в том, что она не подрывает архитектуру безопасности аппаратного кошелька, а действует за её пределами. Пользователь видит подлинное устройство, неповреждённую упаковку и обычный процесс настройки, но каждое слово сид-фразы, появляющееся на экране, записывается в реальном времени.
Смена владельца дистрибьютора в марте и молчание
В открытых источниках информация о CryptoBilis выглядит вполне обычной. Компания, расположенная в Петалинг-Джая, Малайзия, является авторизованным дистрибьютором Ledger в Юго-Восточной Азии и работает в Индонезии, Малайзии и на Филиппинах.
Однако после того, как история стала достоянием общественности, бывший сооснователь Arravind Prabu быстро пояснил в X: компанию приобрели ещё в марте этого года, а прежняя управленческая команда утратила все операционные, административные и системные полномочия.
Согласно корпоративным документам, с 3 августа 100% акций CryptoBilis принадлежит человеку по имени Jiaming, чей зарегистрированный адрес находится в китайской провинции Хэйлунцзян. При этом аккаунты CryptoBilis в соцсетях не замолчали после смены владельца: в последней публикации даже красуется Lamborghini.
Прежняя команда объяснила, что из-за условий о конфиденциальности в договоре объявить о сделке можно будет только 19 октября. Пока нет убедительных доказательств прямой связи между сменой владельца и кражей средств из кошельков. Однако совпадение сроков — смена владельца в марте и массовые кражи криптовалюты с конца сентября по начало октября — по меньшей мере подсказывает, что стоит задать вопрос: что изменилось в цепочке поставок после прихода новой команды?
На адресах злоумышленников по-прежнему лежит 72,9 млн долларов
По данным ончейн-мониторинга руководителя исследований Galaxy, потери Bitcoin в результате атаки пока составляют 213,42 BTC. При этом 92% средств на момент сбора поступили из кошельков, которыми пользовались менее 90 дней. Эта цифра указывает на чёткую картину: большинство пострадавших — новые пользователи, недавно переведшие активы на новое устройство.
Данные реконструкции Bitquery полнее: опустошены 311 кошельков на общую сумму около 92,9 млн долларов. Затронуты пять блокчейнов: TRON, Bitcoin, Ethereum, BNB Chain и Polygon. Убытки в Ethereum составили около 42 млн долларов, в Bitcoin — около 17,6 млн, а в USDT — около 16,5 млн.
На данный момент на адресах под контролем злоумышленников всё ещё находится около 72,9 млн долларов. Из них 3,1 млн уже поступили в Tornado Cash, а остальные средства переводятся с помощью межсетевых переводов, обмена и дробления на части. Tether заморозила USDT на некоторых связанных адресах, но к тому времени средства уже были распределены.
Где проходят границы самостоятельного хранения
В заявлении Ledger формулировки сдержанны: по имеющейся на данный момент информации, кража затронула только устройства, проданные через CryptoBilis; признаков взлома инфраструктуры безопасности, систем или сервисов Ledger нет. С технической точки зрения это утверждение может быть верным. Аппаратный чип не взломан, серверы Ledger не взломаны, Ledger Live не модифицировали.
Но именно это и вызывает наибольшую тревогу. Если злоумышленникам не нужно взламывать чип, а достаточно один раз вмешаться на каком-либо этапе пути устройства с завода к пользователю, то само понятие «безопасность холодного кошелька» требует пересмотра.
Пользователь может проверить подлинность устройства и убедиться, что прошивка не была изменена, но не может узнать, что происходило с устройством во время доставки.
Когда границы безопасности выходят за пределы чипа и охватывают логистику, за пределы кода — дистрибьюторов, а за пределы технологий — договоры и смену владельцев, последним рубежом защиты пользователя может и правда остаться простое правило: получив новое устройство, не спешите переводить на него крупные суммы.
За чем следить дальше
Объявление CryptoBilis от 19 октября: раскроет ли новое руководство после окончания срока действия условий о конфиденциальности информацию о покупателе, изменениях в процедурах работы с цепочкой поставок и этапе, на котором к устройствам могли получить доступ
Окончательные выводы расследования Ledger: подтвердит ли компания версию о внедрении аппаратного модуля и введёт ли новые требования к приёмке устройств от авторизованных дистрибьюторов
Дальнейшее движение средств на адресах злоумышленников: начнут ли активнее переводить 72,9 млн долларов в Tornado Cash и удастся ли Tether вернуть больше средств благодаря заморозке
В прошлый раз и теперь
Ранее Ledger уже сталкивалась с рядом инцидентов безопасности: утечка данных клиентов в 2020 году затронула более миллиона пользователей; атака на цепочку поставок Connect Kit в 2023 году привела к убыткам примерно в 480–600 тысяч долларов; а поддельное приложение Ledger Live в апреле 2026 года стало причиной кражи около 9,5 млн долларов. Каждый раз вывод один и тот же: надёжность системы безопасности определяется её самым слабым звеном. В прошлый раз это была цепочка поставок программного обеспечения, в этот — цепочка поставок оборудования.
#Ledger #АтакаНаЦепочкуПоставок #АппаратныйКошелёк #CryptoBilis #БезопасностьСамостоятельногоХранения