

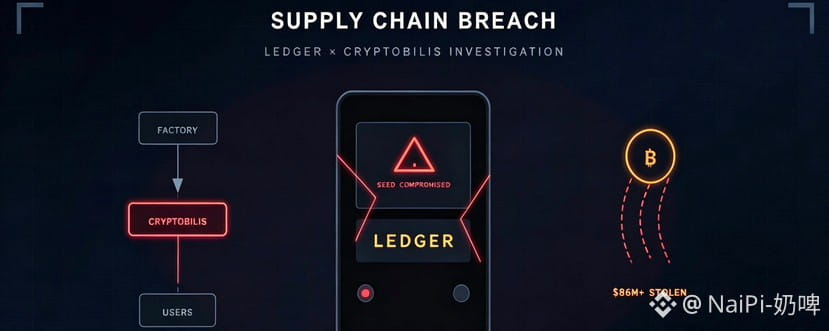
В октябре 2025 года производитель аппаратных кошельков Ledger столкнулся с беспрецедентным кризисом доверия. Более 300 пользователей сообщили о краже активов, а независимые расследователи оценили ущерб в 86–92,9 миллиона долларов. По мере развития расследования в поле зрения общественности попал дистрибьютор из Юго-Восточной Азии под названием CryptoBilis. Многочисленные вопросы вокруг смены владельцев компании придали этой атаке на цепочку поставок ещё большую сложность и неоднозначность.
Суть инцидента: подтверждение атаки на цепочку поставок
В начале октября Ledger официально подтвердил, что устройства некоторых пользователей были злонамеренно изменены ещё до инициализации. Злоумышленники с помощью физического вмешательства или заранее заданной фразы восстановления добивались того, чтобы пользователи, сами того не зная, переводили активы на кошельки под контролем хакеров. Ledger незамедлительно принял меры, потребовав от CryptoBilis приостановить продажи, и рекомендовал пользователям, купившим устройства через этого продавца за последние 90 дней, немедленно прекратить пользоваться соответствующими кошельками и перевести активы на новые безопасные адреса.
Особенность этого инцидента в том, что речь идёт не о традиционной уязвимости программного обеспечения или фишинговой атаке, а о целенаправленном проникновении в физическую цепочку поставок аппаратных устройств. Специалисты по безопасности отмечают, что для подобных атак необходим доступ к этапам производства или дистрибуции устройств, поэтому сеть дистрибьюторов стала одним из ключевых направлений расследования.
CryptoBilis: от регионального дистрибьютора до эпицентра скандала
CryptoBilis — один из ключевых авторизованных дистрибьюторов Ledger на рынках Юго-Восточной Азии, включая Малайзию и Индонезию. Именно через этот канал многие пострадавшие пользователи приобрели модифицированные устройства. Однако по мере продвижения расследования всплыл ещё более щекотливый факт: в 2025 году у компании сменился владелец.
Согласно открытым данным о регистрации компании, сделка по приобретению CryptoBilis была завершена в марте 2025 года, после чего прежние акционеры полностью отошли от операционной деятельности, управления и административных функций компании. Однако официальная перерегистрация долей завершилась лишь 3 августа. В качестве нового зарегистрированного акционера указано лицо по имени Jiaming, чей адрес регистрации находится в провинции Хэйлунцзян, Китай.
Этот временной разрыв вызвал множество вопросов. Как долго после завершения сделки прежние акционеры сохраняли фактический контроль? Почему между завершением приобретения и регистрацией смены владельцев прошло почти пять месяцев? И, что важнее, связаны ли изменения в структуре собственности с последующей атакой на цепочку поставок?
Ключевые вопросы и пробелы в информации
На данный момент следователи не обнаружили прямых доказательств, связывающих смену владельцев с кражей криптовалюты. Однако нельзя игнорировать несколько фактов:
Во-первых, точечный характер атаки указывает на то, что хакеры хорошо представляли себе целевую группу пользователей. Большинство пострадавших приобрели устройства через канал CryptoBilis, что позволяет предположить: злоумышленники могли получить доступ к данным о продажах и клиентах дистрибьютора.
Кроме того, после того как инцидент стал достоянием общественности, прежний акционер сообщил, что связан соглашением о конфиденциальности и не может публично обсуждать детали сделки до 19 октября. Это ограничение по времени пришлось как раз на ключевой период расследования после раскрытия инцидента и объективно замедлило прозрачное раскрытие информации.
Кроме того, задержки с регистрацией изменений в составе владельцев не редкость в деловой практике Юго-Восточной Азии, однако на фоне инцидента с безопасностью такая задержка затрудняет установление фактического контролирующего лица.
Вмешательство регуляторов и влияние на отрасль
Финансовые регуляторы Малайзии и Индонезии уже начали расследование, уделяя особое внимание структуре собственности CryptoBilis и соблюдению компанией нормативных требований. Ledger, в свою очередь, заявила, что сотрудничает с правоохранительными органами и проводит всесторонний аудит цепочки поставок.
Этот инцидент стал тревожным сигналом для всей отрасли аппаратных кошельков. Долгое время аппаратные кошельки считались «золотым стандартом» хранения криптовалют, а их безопасность основывалась на предположениях о физической изоляции и надежности цепочки поставок. Однако случай CryptoBilis показал, что даже при отсутствии конструктивных недостатков самого устройства уязвимости на этапе дистрибуции могут привести к катастрофическим последствиям.
Неразгаданные тайны
По мере углубления расследования возникает всё больше вопросов: является ли Jiaming фактическим бенефициарным владельцем? Воспользовались ли злоумышленники вакуумом контроля в период с марта по август? Был ли этот инцидент отдельным преступлением или частью более масштабного проникновения в цепочку поставок?
После истечения срока действия соглашения о конфиденциальности 19 октября прежний акционер, возможно, раскроет больше деталей сделки. Результаты расследования регуляторов также могут пролить свет на более сложную правду, стоящую за этим инцидентом. Для пользователей криптовалют этот случай служит напоминанием: в мире цифровых активов доверие выстраивается благодаря технологиям, а разрушить его может всего один модифицированный аппаратный кошелёк.#Tether冻结Ledger盗窃案相关USDT
