



В интернете всегда была проблема с конфиденциальностью: как только вы хотите, чтобы программа выполнила с вашими данными что-то полезное, обычно приходится предоставлять ей доступ к самим данным.
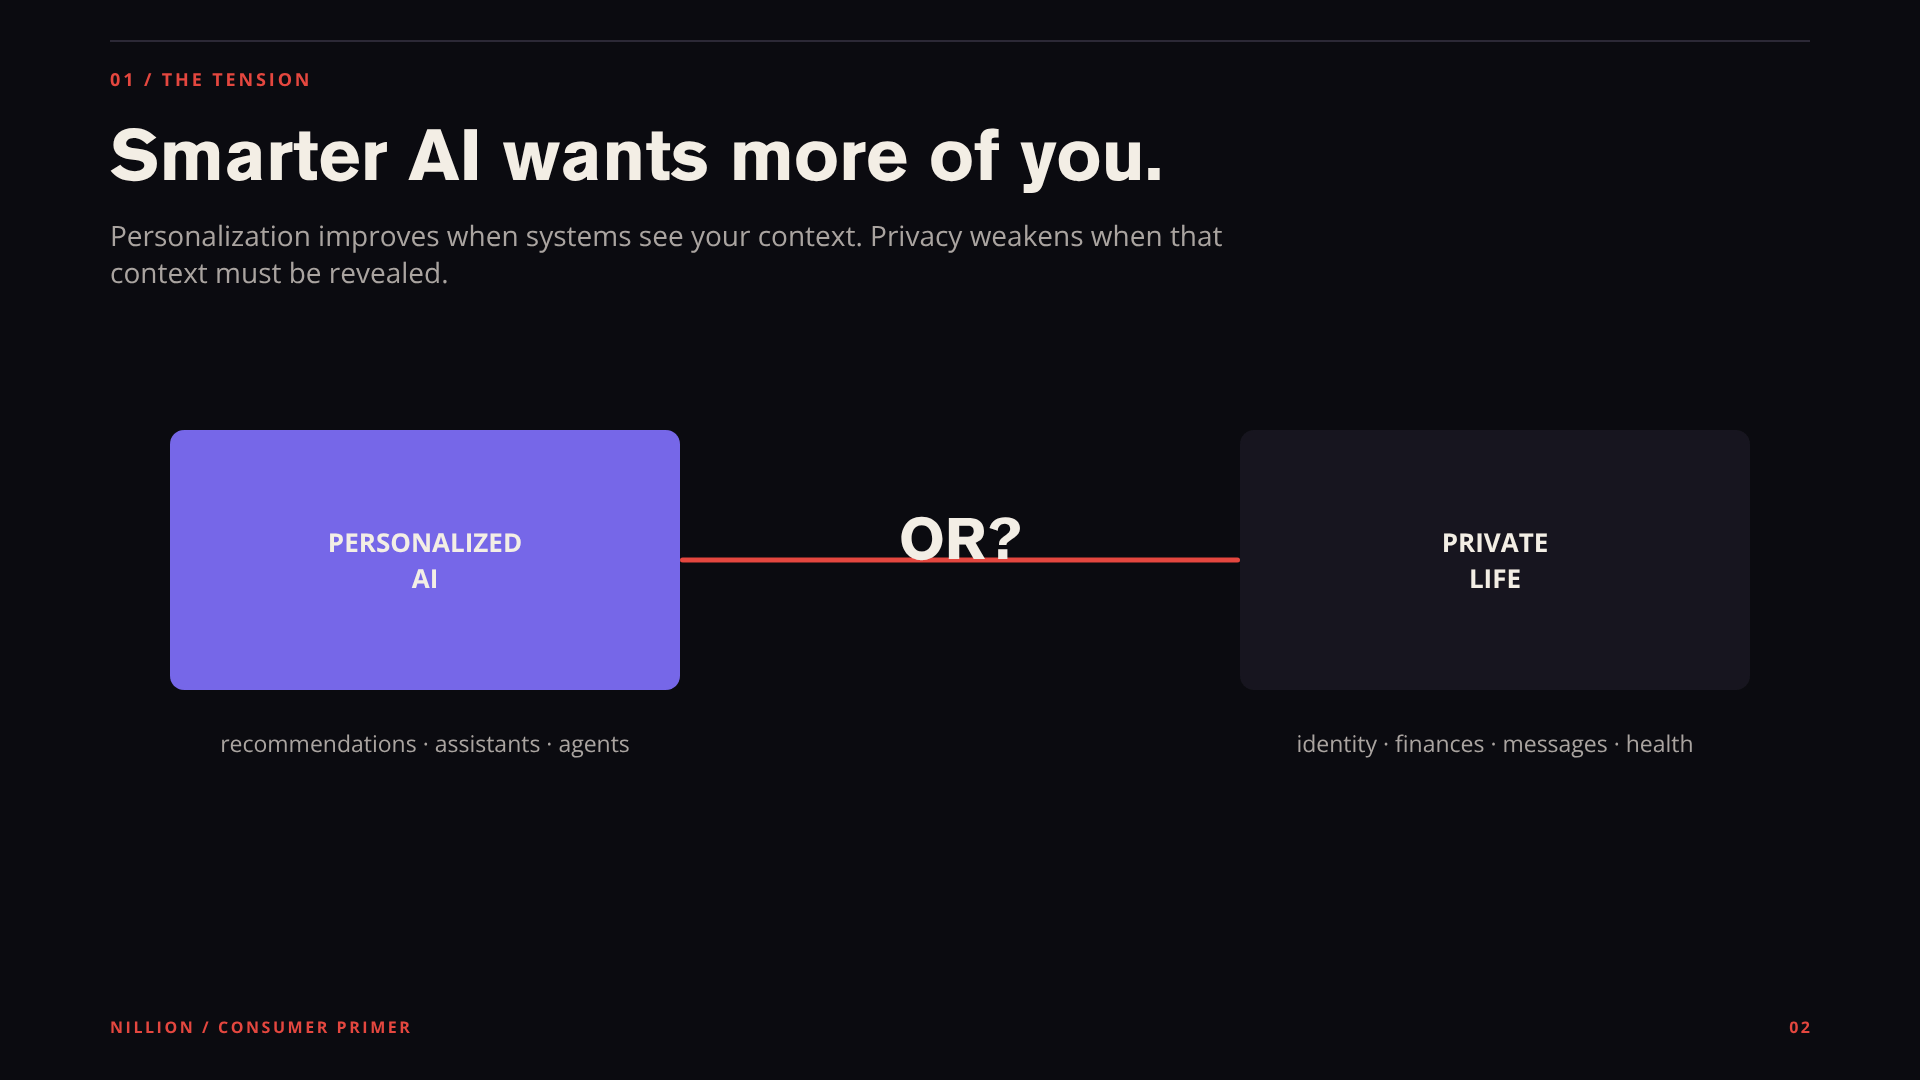
Этот компромисс был приемлем, когда большинство программ были простыми. Вы искали что-то, открывали сайт, отправляли электронное письмо или загружали документ. Но интернет быстро меняется. Системы ИИ становятся всё более персонализированными, приложения — всё более автономными, а от ИИ-агентов ожидают работы со всё более конфиденциальной информацией. Чем полезнее становятся эти системы, тем больше контекста им нужно. И значительная часть этого контекста носит личный характер.
Ваши финансовые данные конфиденциальны. Ваши медицинские записи конфиденциальны. Ваши рабочие документы конфиденциальны. Ваши личные разговоры конфиденциальны. Даже такие простые вещи, как ваши предпочтения, история просмотров или инструкции для ИИ, могут неожиданно многое о вас рассказать.
Итак, мы сталкиваемся с проблемой.
Мы хотим, чтобы программы использовали больше наших данных, но не обязательно хотим, чтобы инфраструктура, обрабатывающая эти данные, видела всё, что в них содержится.
Здесь и появляется Nillion.
Nillion создаёт то, что называет Слепым компьютером, — децентрализованную сеть для хранения и обработки конфиденциальной информации, которая защищает её от серверной части приложений и операторов базовой инфраструктуры. Основная идея проста: сделать данные пригодными для использования, не раскрывая их в исходном виде.
Звучит просто.
Но сама технология, лежащая в её основе, — нет.
Проблема, которую пытается решить Nillion
Большинство современных приложений устроено по знакомой схеме. Вы предоставляете информацию, приложение отправляет её на серверную часть, та обрабатывает данные, а вы получаете результат.
Например, представьте, что вы загружаете конфиденциальный документ в приложение с ИИ и спрашиваете:
«Кратко изложи этот документ и скажи, что мне делать дальше».
ИИ должен обработать документ, чтобы ответить на ваш вопрос. Традиционно это означает, что сервису нужен доступ к документу в формате, который он действительно может прочитать и обработать.
Так возникает доверие.
По сути, вы говорите:
«Вот моя конфиденциальная информация. Я доверяю вашей инфраструктуре правильно её обработать, защитить от несанкционированного доступа и не раскрывать её».
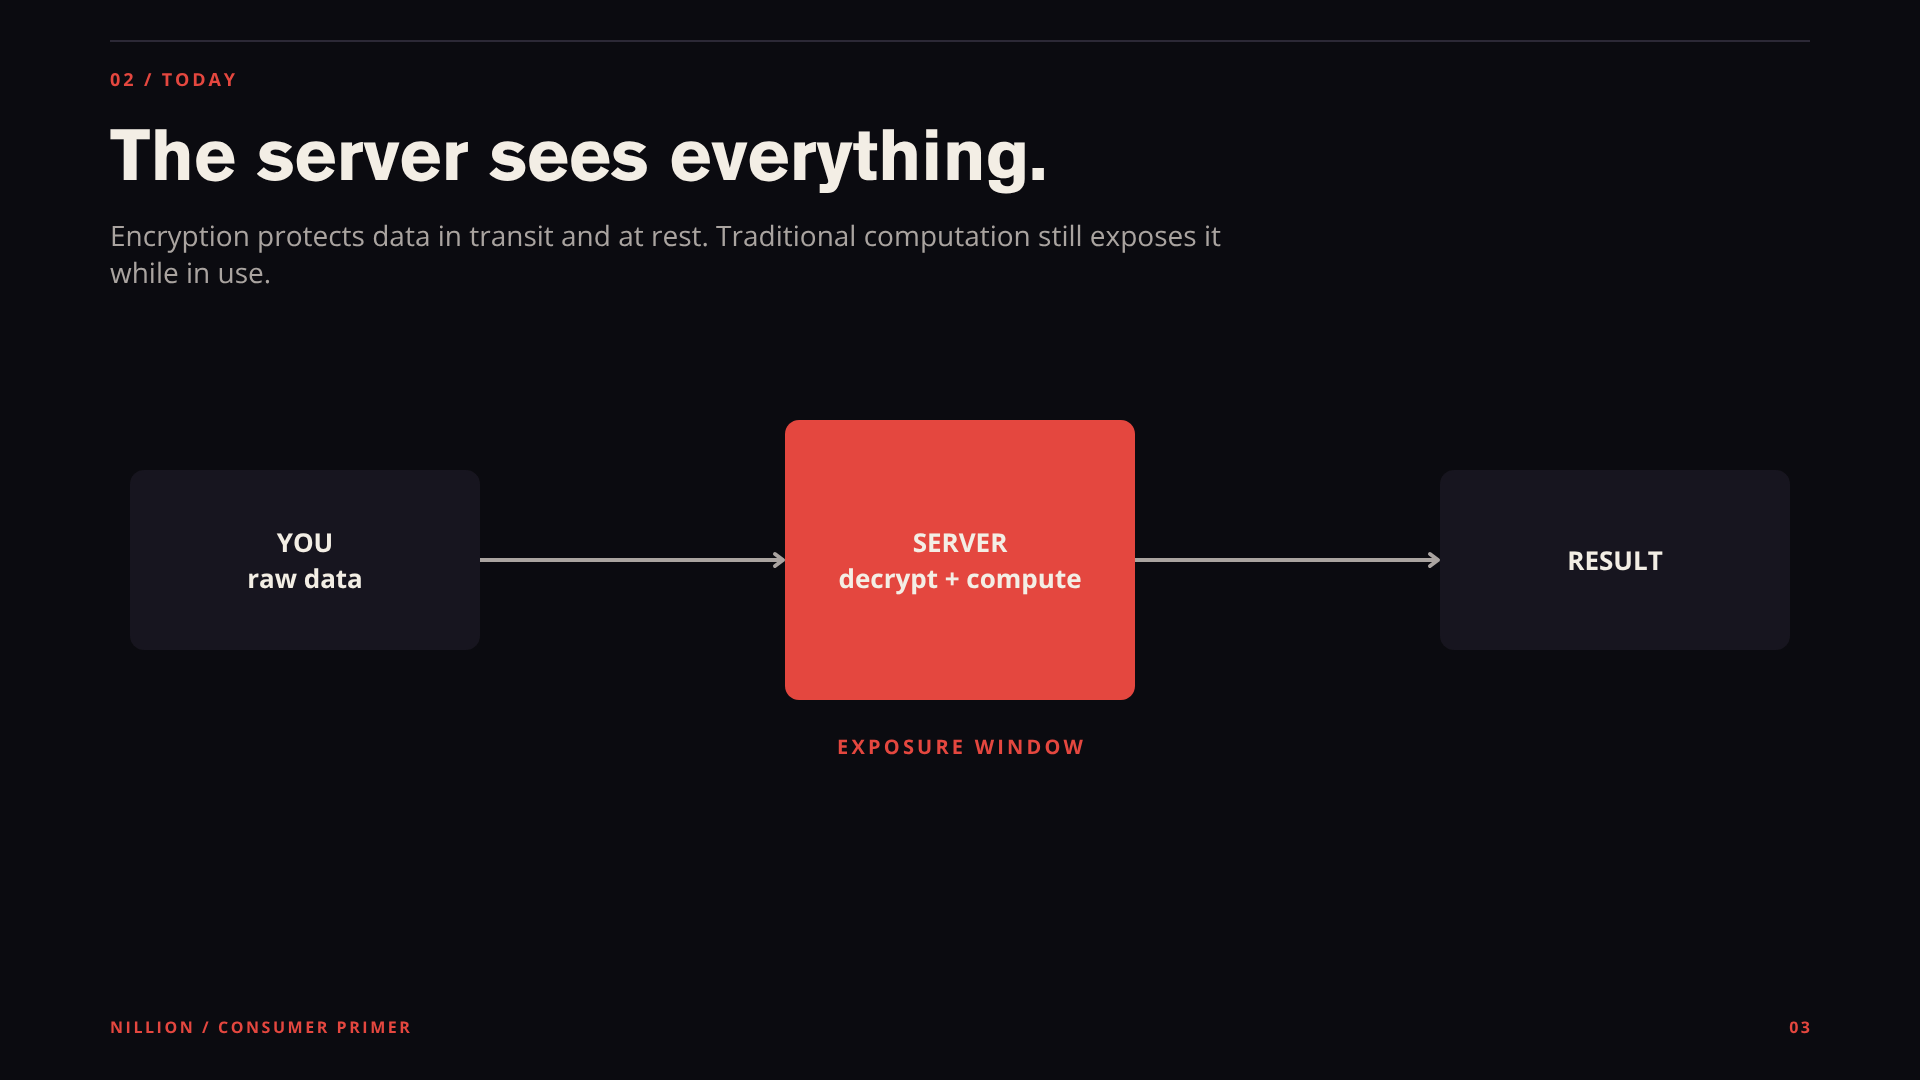
Шифрование помогает защитить информацию при передаче и хранении. Но исторически оставался сложный промежуточный этап — вычисления.
В какой-то момент системе всё равно придётся что-то сделать с данными.
Традиционная схема выглядит примерно так:
Зашифровать → расшифровать → вычислить → снова зашифровать.
Проблема в том, что на этапе вычислений информация может существовать в форме, доступной инфраструктуре.
Nillion стремится изменить эту модель.
Слепой компьютер объединяет технологии повышения конфиденциальности, такие как защищённые многосторонние вычисления, гомоморфное шифрование и доверенные среды выполнения. Это позволяет хранить и обрабатывать конфиденциальную информацию, уменьшая необходимость раскрывать исходные данные операторам инфраструктуры.
Этот философский сдвиг важен.
Вместо того чтобы говорить:
«Доверьте нам свои данные».
Цель теперь такова:
«Доверяйте технологии, которая защищает вычисления».
Представьте Nillion как уровень конфиденциальности для вычислений
Один из самых простых способов неправильно понять Nillion — считать её просто ещё одним блокчейном.
Вот это — не самая интересная часть.
Блокчейны исключительно хорошо подходят для создания общего прозрачного состояния между сторонами, которые не обязательно доверяют друг другу. Но прозрачность желательна не всегда. Во многих случаях результат вычисления должен быть полезным, но при этом нет необходимости раскрывать всю информацию, на основе которой он получен.
Nillion нацелена на другую сторону этой задачи.
Блокчейны позволили координировать действия без доверия к центральному посреднику. Nillion стремится сделать возможными вычисления без раскрытия конфиденциальной информации инфраструктуре, которая их выполняет.
Это делает концепцию особенно интересной в мире, где ИИ приобретает всё большее значение.
Полезность модели ИИ зависит от контекста, который она получает.
Дайте ИИ общую информацию — и получите общего помощника.
Предоставьте ему ваши настоящие документы, предпочтения, финансовую информацию, историю работы, личные цели и другой контекст — и он потенциально станет гораздо полезнее.
Но тут возникает неудобный вопрос:
Какую часть своей жизни вы готовы доверить поставщику ИИ?
Nillion предлагает создать инфраструктуру, в которой конфиденциальная информация остаётся защищённой, но при этом может использоваться приложениями.
В этом и заключается более широкая идея Слепого компьютера.
Знакомьтесь: Nillion
Здесь основное предложение Nillion становится яснее.
Цель не в том, чтобы запретить приложениям использовать конфиденциальную информацию. Нужно изменить то, как эта информация становится доступной для вычислений.
Вместо того чтобы добавлять конфиденциальность в качестве функции в самом конце, Nillion хочет встроить её непосредственно в вычислительную инфраструктуру.
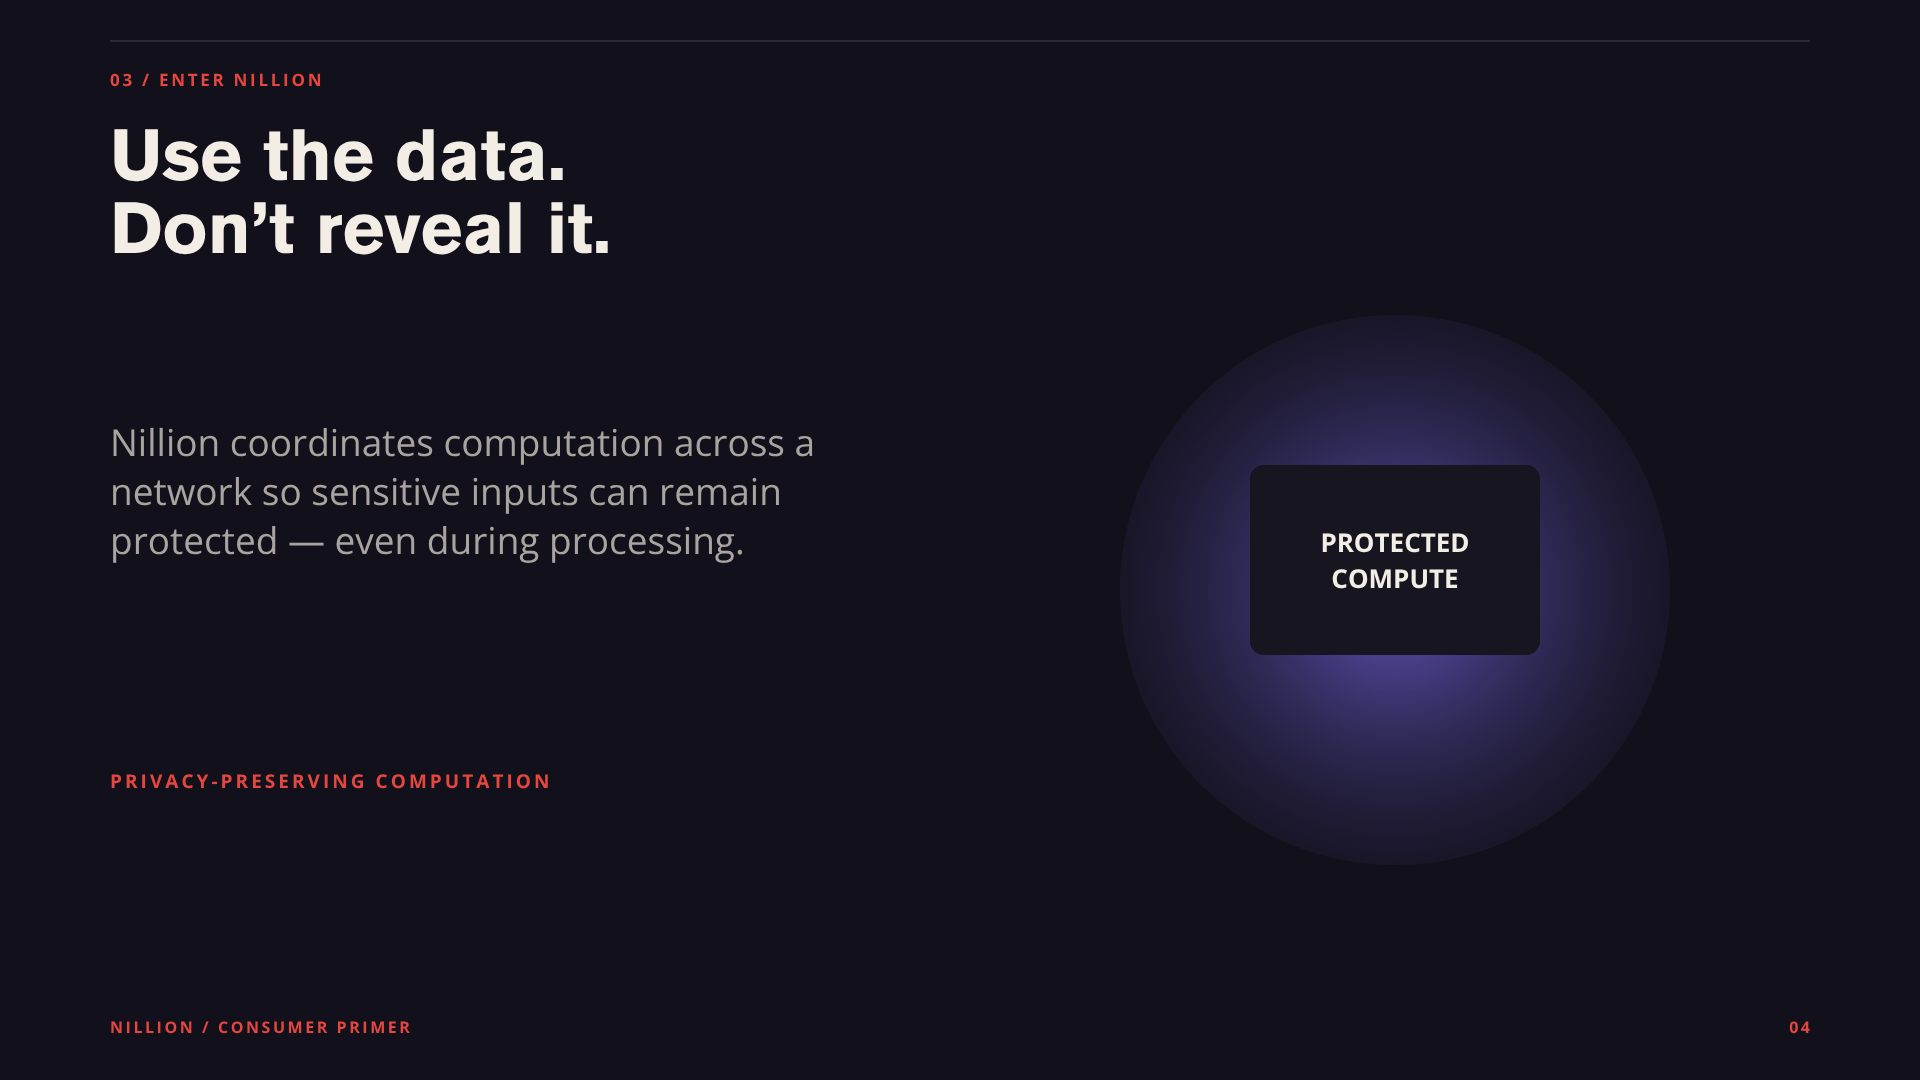
Цель Nillion можно очень просто сформулировать так:
Защитите входные данные.
Вычисляйте конфиденциально.
Раскрывайте только полезный результат.
Звучит просто, но для этого требуется совместная работа нескольких технологий и компонентов инфраструктуры.
Как Nillion это делает?
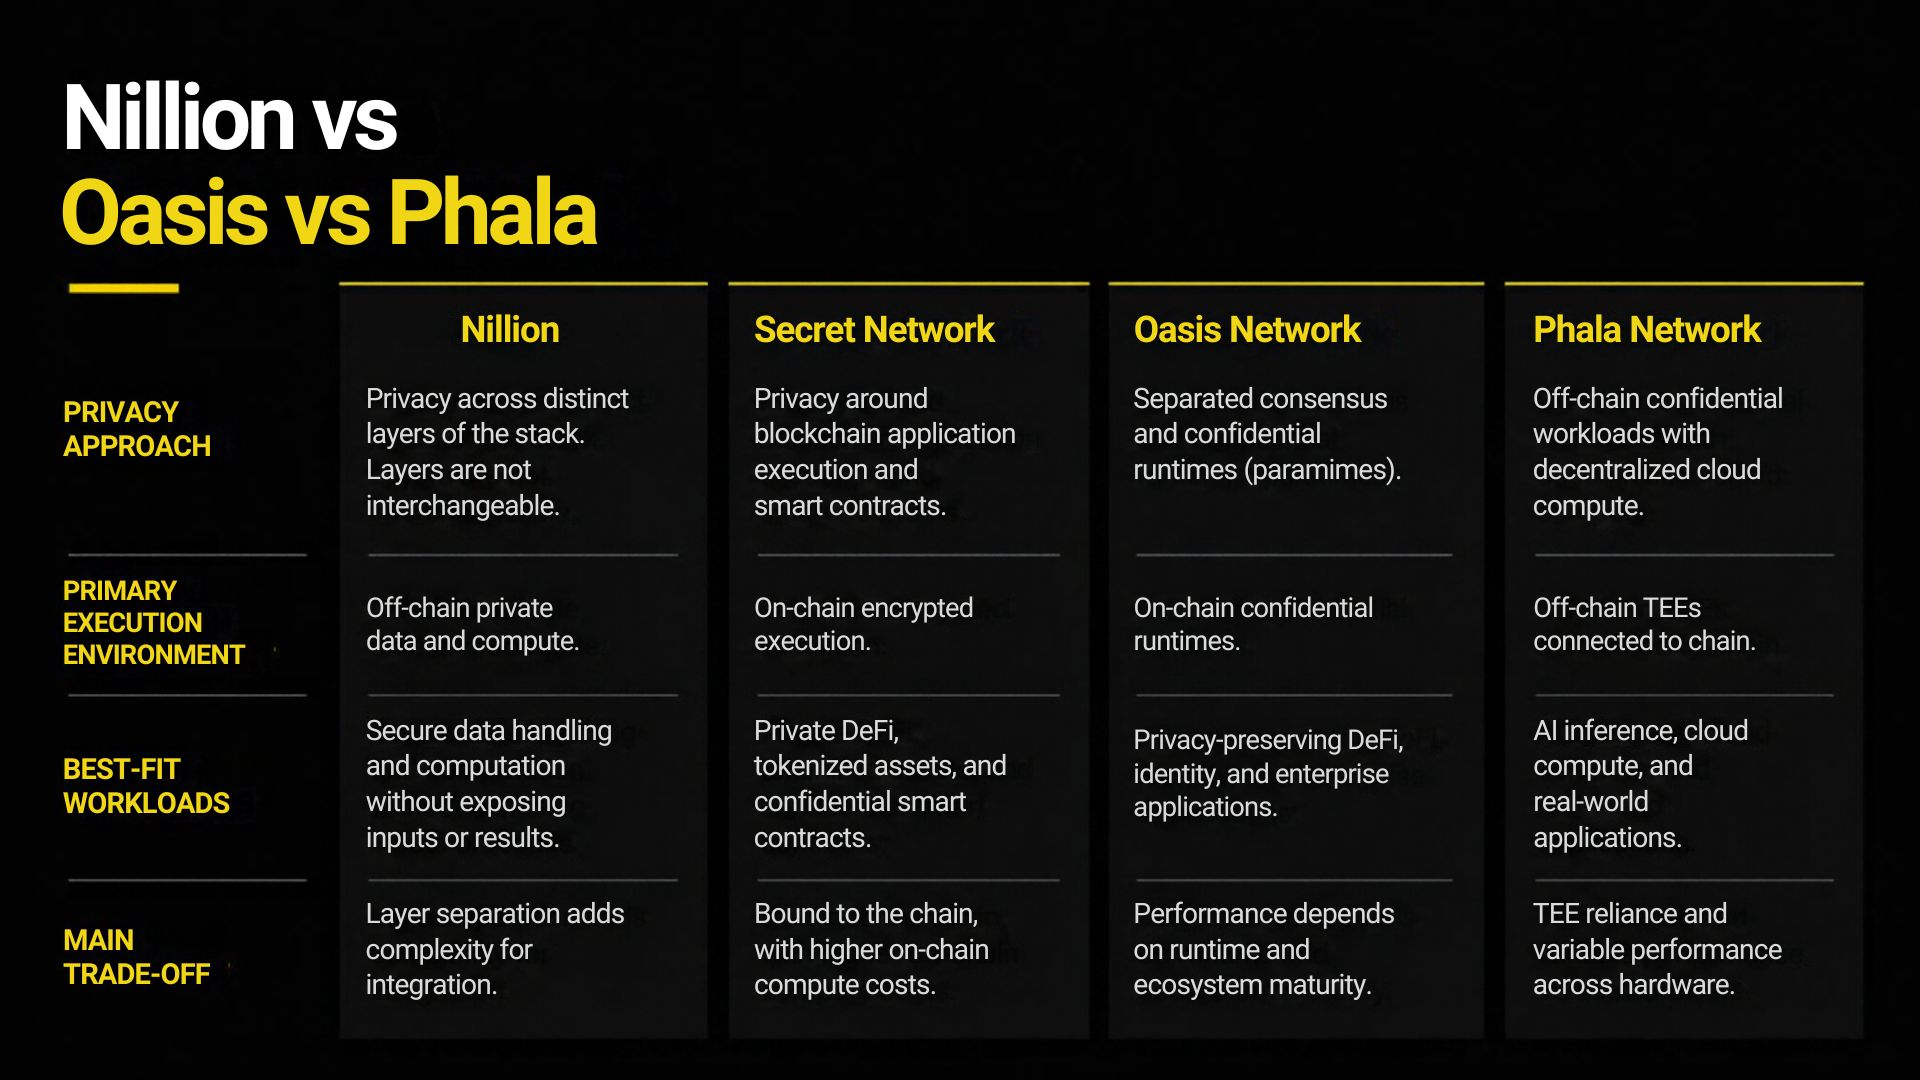
Nillion не полагается на одну-единственную технологию защиты конфиденциальности. Текущий стек Слепого компьютера разделён на разные модули, каждый из которых решает свою часть задачи.
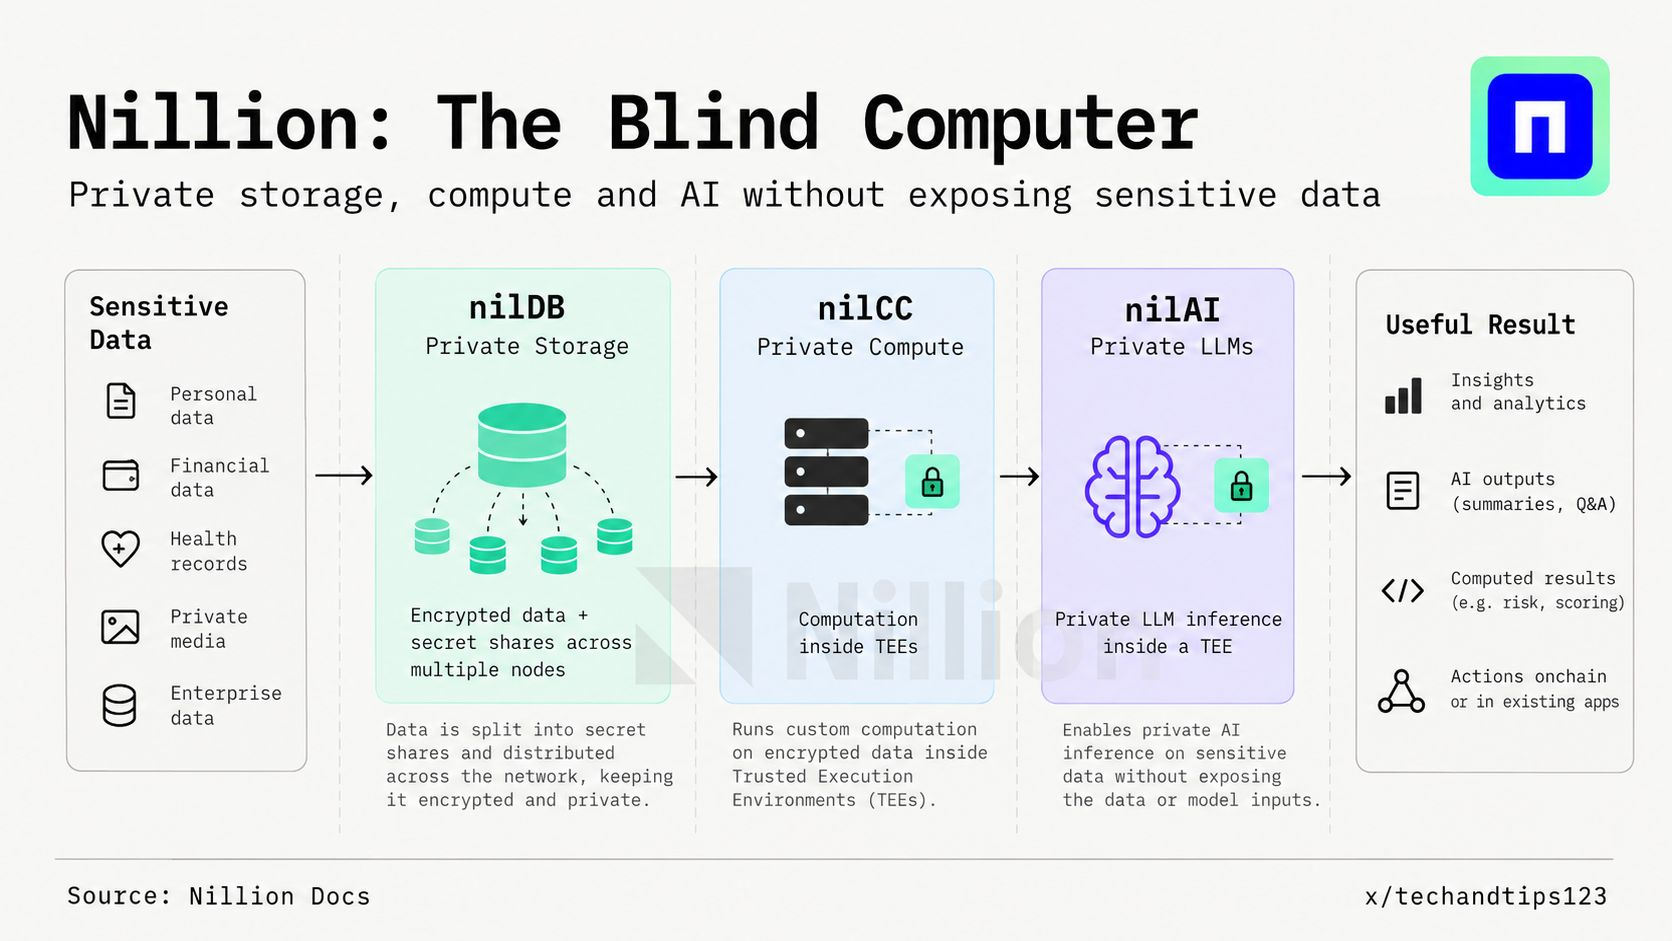
Три важнейших компонента — nilDB, nilCC и nilAI.
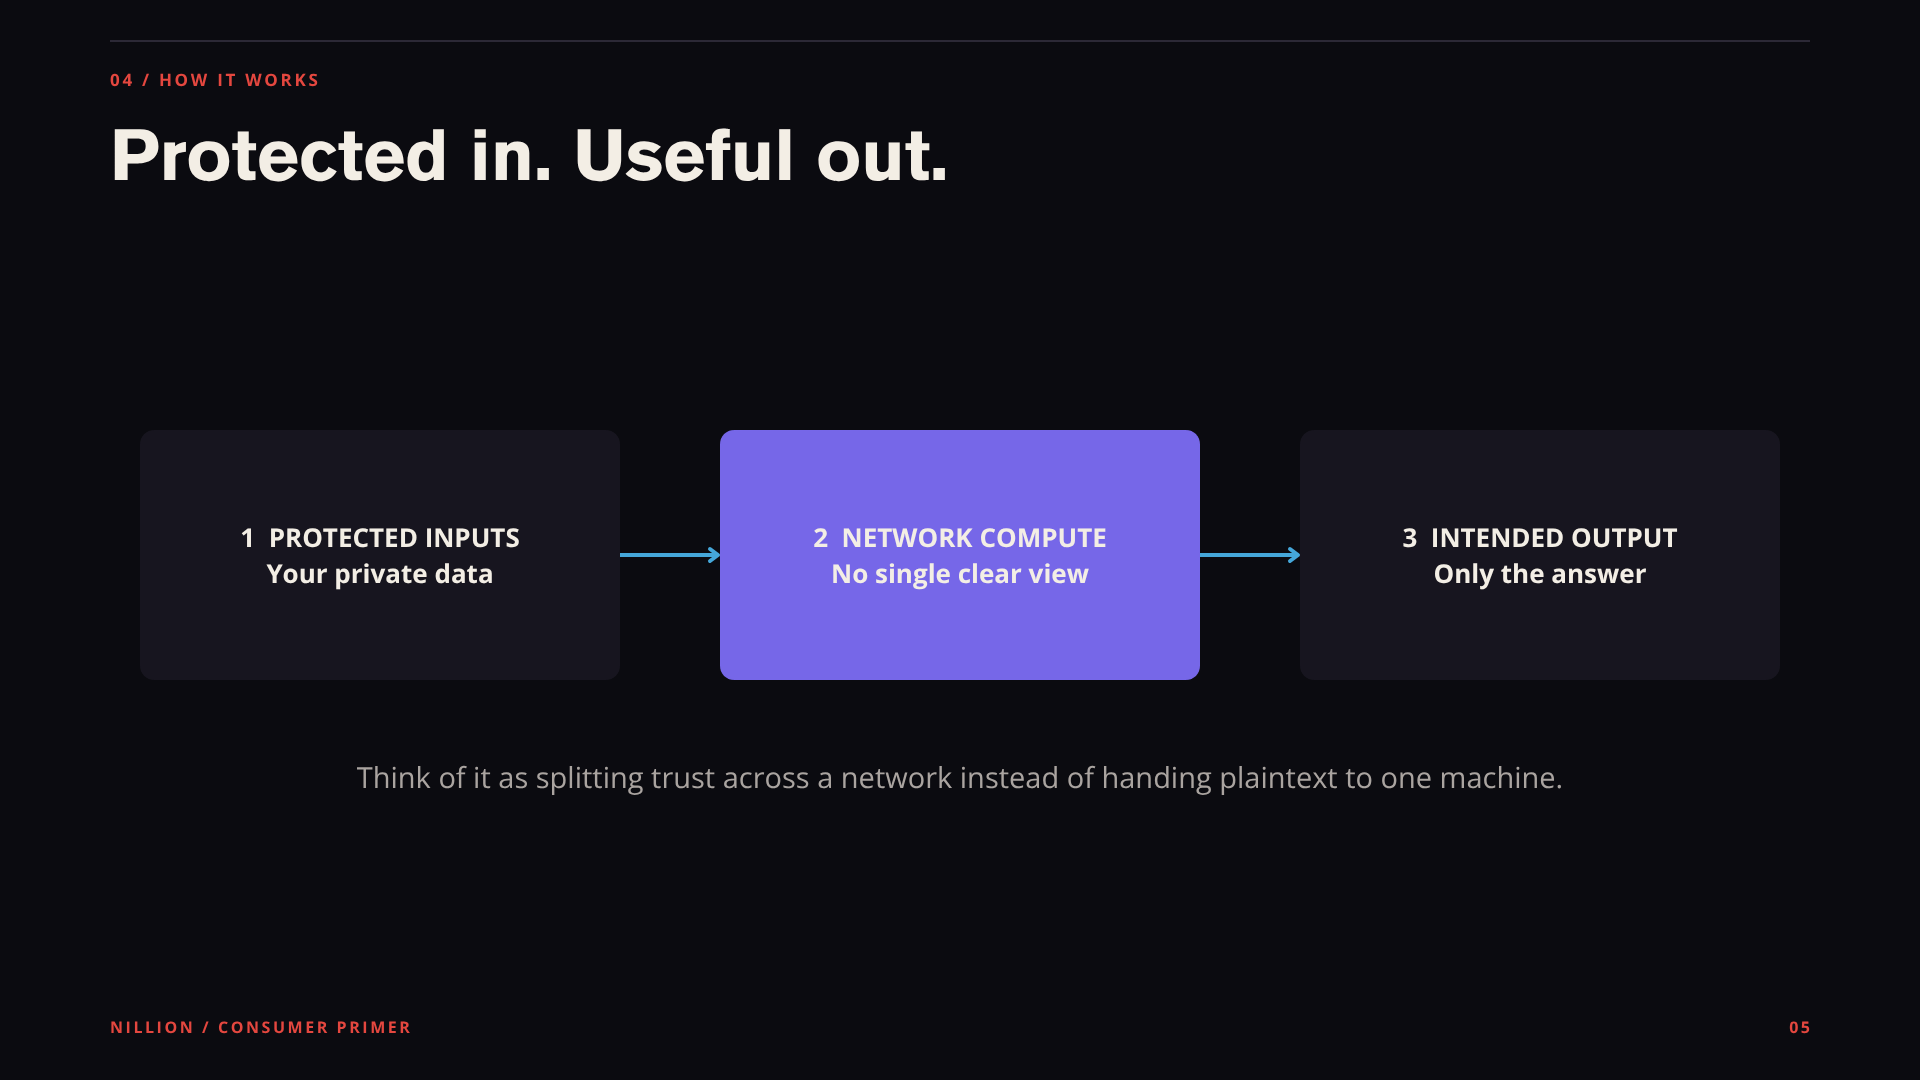
В общих чертах процесс выглядит примерно так:
Ваша конфиденциальная информация → защищённая инфраструктура → конфиденциальные вычисления → полезный результат
Важно то, что приложению не нужно на протяжении всего процесса обращаться с исходной информацией как с обычными данными сервера, доступными всем.
Именно это отличает Nillion от простого размещения очередной базы данных за приложением.
nilDB: конфиденциальное хранение
nilDB — это уровень конфиденциального хранения данных Nillion. Данные можно зашифровать и разделить на секретные доли, а затем распределить эти доли между несколькими узлами. Идея в том, что отдельный узел не должен иметь возможности просто просмотреть полную исходную информацию, хранящуюся в системе.
Это важно, потому что централизованные базы данных становятся очевидной мишенью.
Если компания хранит конфиденциальную информацию миллионов пользователей в одном месте, взлом этой базы данных может раскрыть огромный объём данных.
С помощью разделения секрета система может распределять фрагменты защищённой информации по разным узлам. Отдельные фрагменты сами по себе бесполезны, а исходную информацию можно восстановить, когда она понадобится авторизованному приложению.
Итак, вместо того чтобы думать:
«Все мои секреты хранятся в одной базе данных».
Представьте:
«В системе распределены защищённые фрагменты, с которыми можно работать посредством контролируемых вычислений».
Именно такую роль nilDB играет в общей архитектуре Nillion.
nilCC: компонент, который непосредственно выполняет вычисления
Одного хранения недостаточно, чтобы решить проблему.
Можно зашифровать всё на Земле, но если для каждого использования приходится полностью расшифровывать данные, вы решили лишь часть задачи защиты конфиденциальности.
Именно здесь становится важен nilCC — уровень конфиденциальных вычислений Nillion.
nilCC позволяет разработчикам запускать задачи общего назначения в доверенных средах выполнения (Trusted Execution Environments, или TEE). Эти среды предназначены для изоляции конфиденциальных задач и предоставляют криптографическое подтверждение того, что в защищённой среде работает ожидаемое программное обеспечение.
Для разработчика эта идея на удивление практична.
Задачу можно упаковать как приложение Docker, развернуть на узле nilCC и выполнить в защищённой среде. Затем разработчик получает результат, не раскрывая конфиденциальные входные данные обычной инфраструктуре.
Это важно, потому что защита конфиденциальности становится частью самих вычислений.
Система предназначена для защиты данных не только в состоянии покоя, но и во время выполнения полезной работы с ними.
Это гораздо более сложная задача.
И это также гораздо полезнее.
А теперь — nilAI
Именно здесь идею Nillion становится гораздо проще понять обычным людям.
nilAI — это уровень конфиденциального ИИ от Nillion, созданный на базе nilCC. Он позволяет разработчикам запускать совместимые модели ИИ в средах конфиденциальных вычислений, чтобы обрабатывать конфиденциальные запросы и данные, не раскрывая их инфраструктуре в незашифрованном виде.
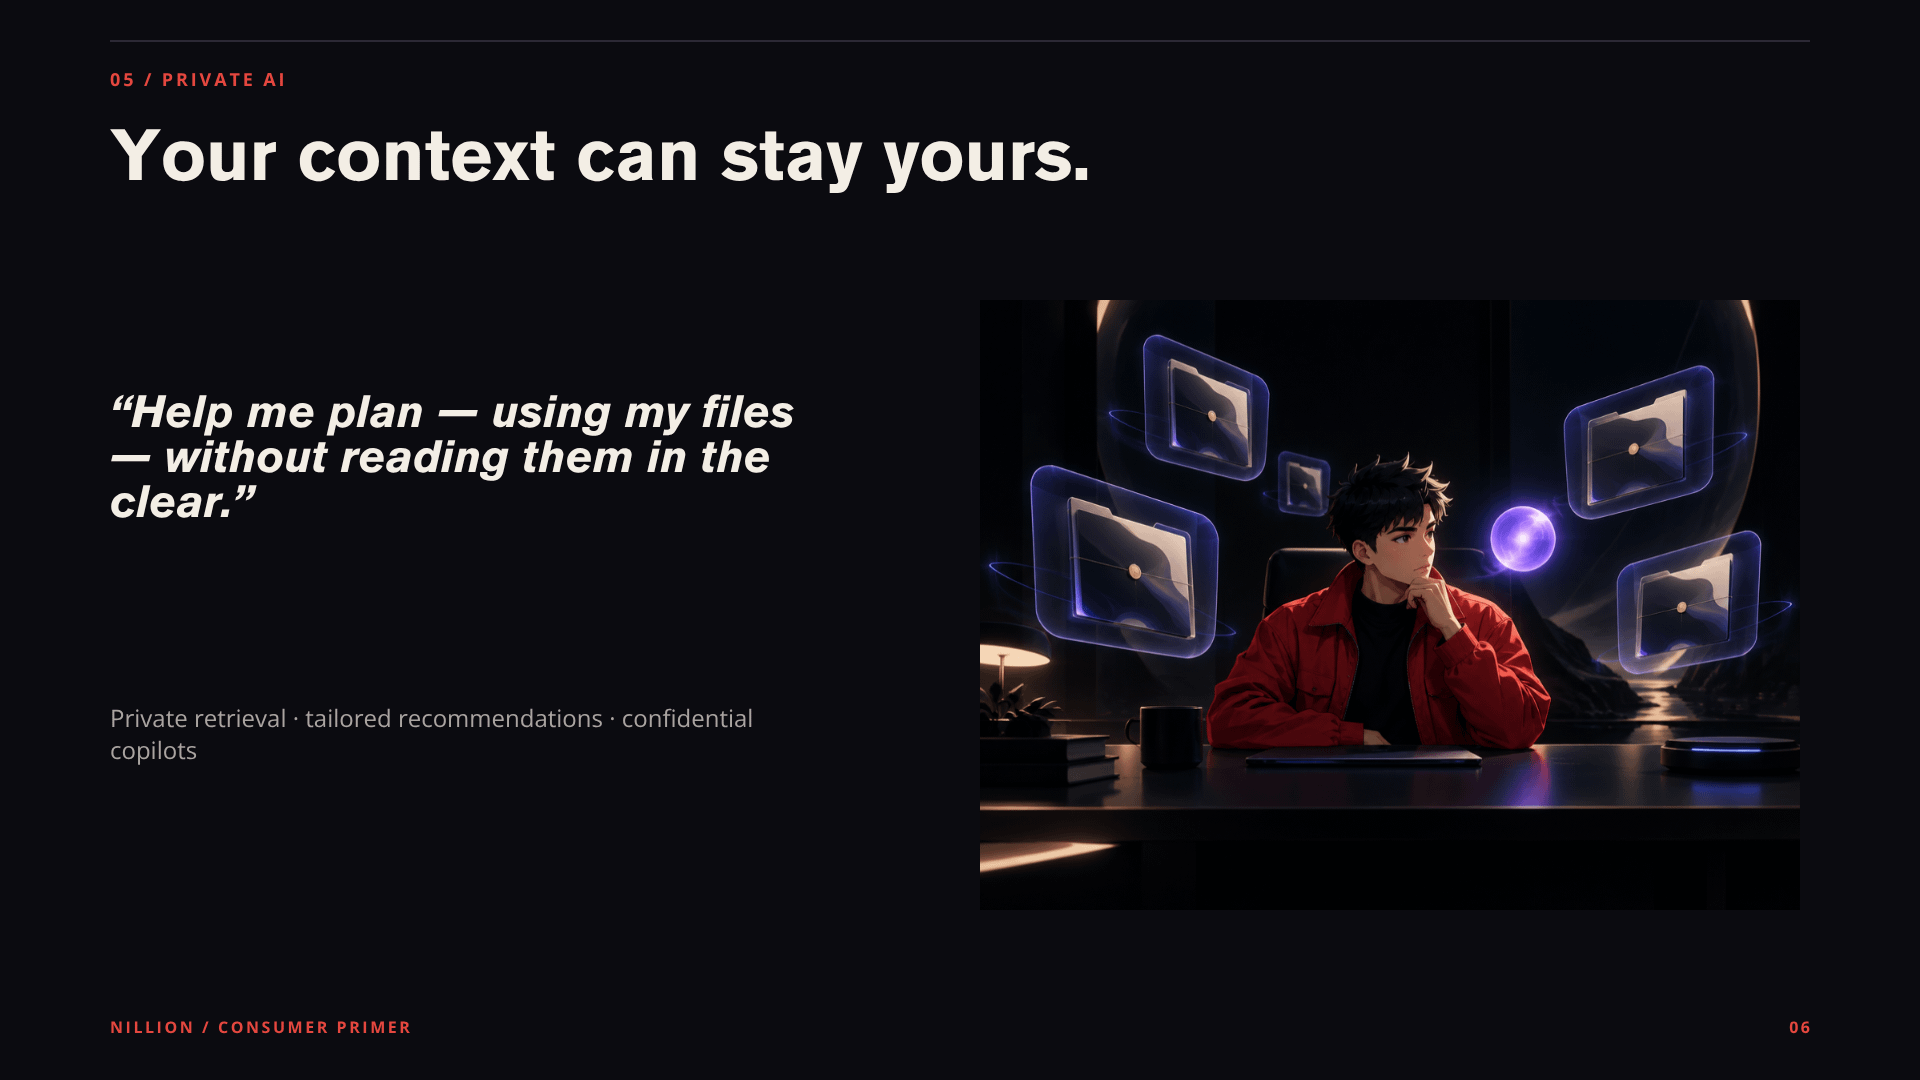
Представьте, что у вас есть папка с личными документами за последние десять лет.
Вы хотите, чтобы ИИ их проанализировал.
Вы можете спросить:
«Какие самые серьёзные финансовые ошибки я совершил за последние пять лет?»
Обычному ИИ-сервису нужен доступ к информации, необходимой для ответа на этот вопрос.
В идеале система ИИ, ориентированная на конфиденциальность, должна уметь использовать эту информацию, не превращая весь ваш личный архив в читаемые данные на чужой инфраструктуре.
Именно такие приложения Nillion стремится сделать возможными.
Последствия становятся куда серьёзнее, если перестать думать об ИИ как о чат-боте.
Главная возможность — ИИ-агенты
Следующее поколение ИИ вряд ли ограничится ответами на вопросы.
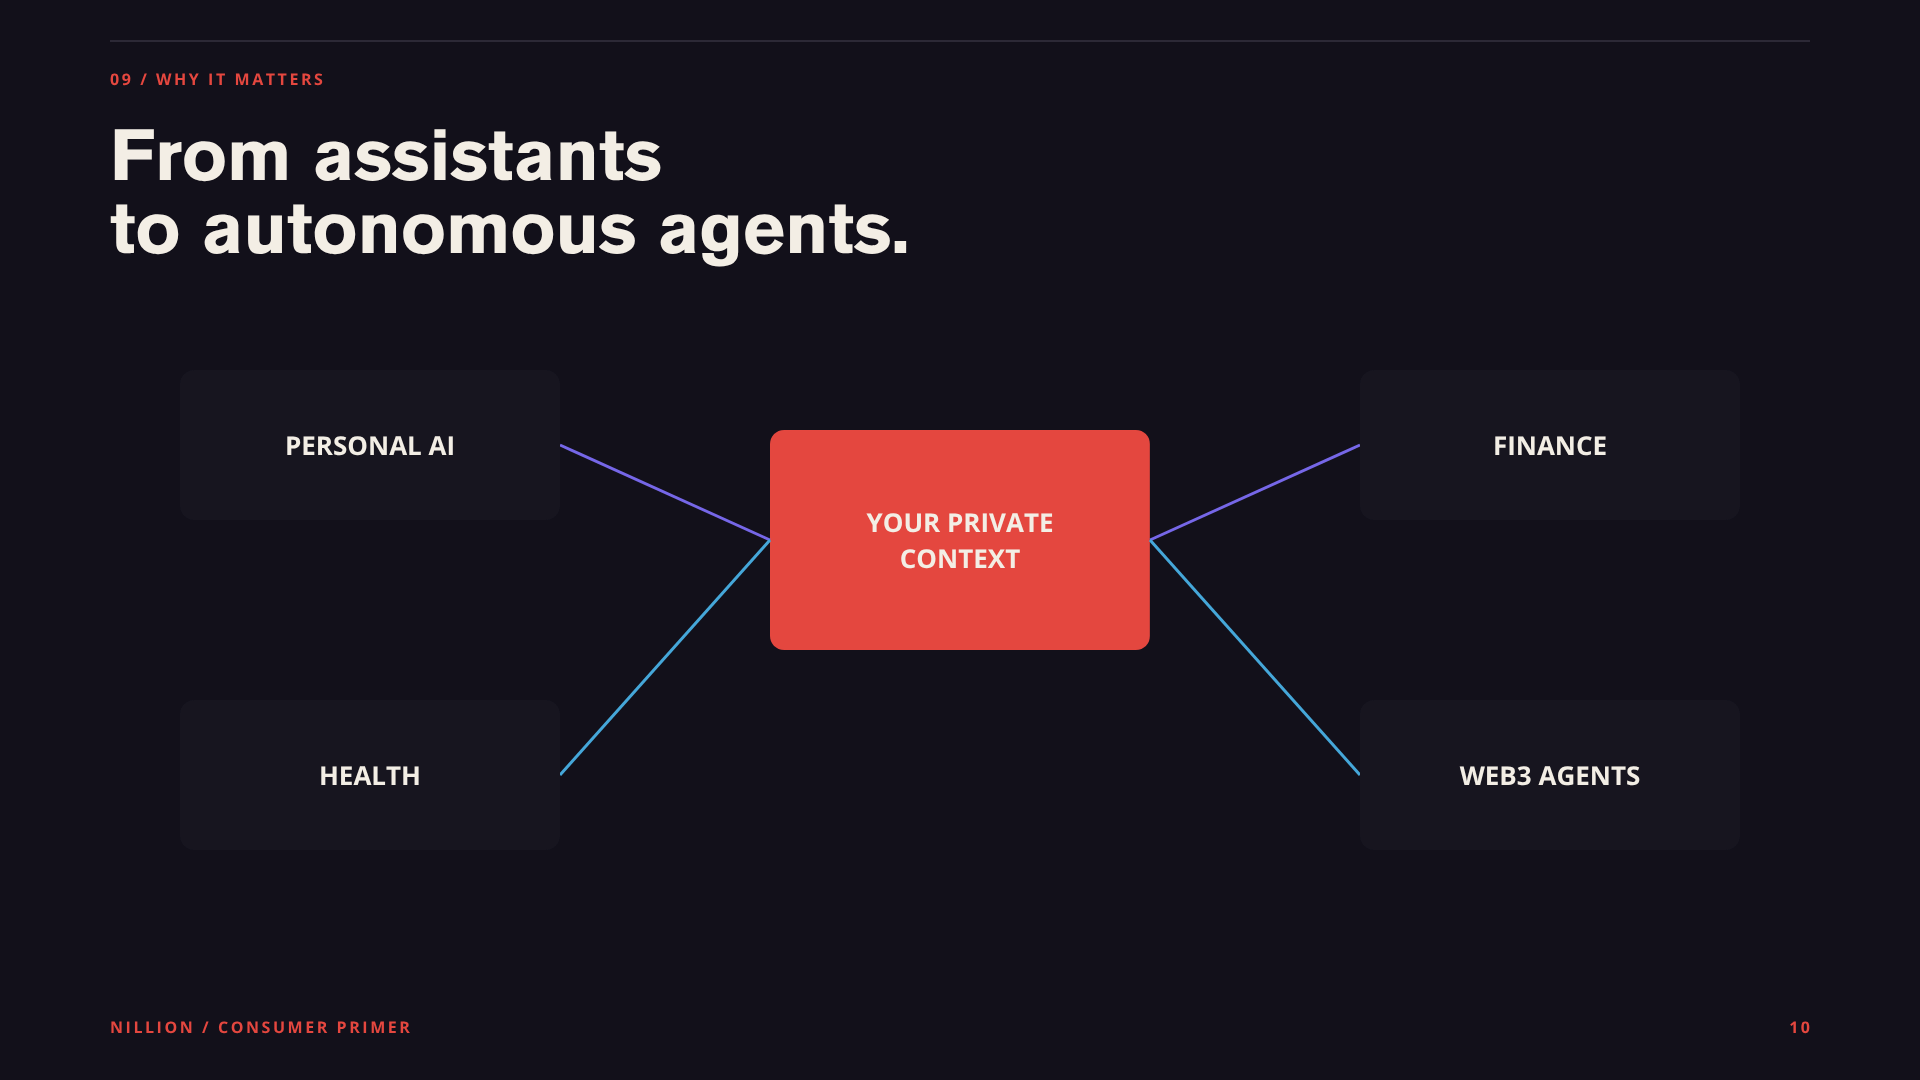
ИИ-агентов создают для того, чтобы они действовали от имени пользователей. В будущем они могут управлять рабочими процессами, взаимодействовать с приложениями, анализировать информацию, давать рекомендации и выполнять задачи по инструкциям пользователя.
Но агент, который действительно может выполнять задачи за вас, должен учитывать контекст.
Финансовому агенту может понадобиться анализировать ваши расходы.
Рабочему агенту может понадобиться доступ к документам компании.
Персональному помощнику могут понадобиться ваше расписание и ваши предпочтения.
Приложению для здравоохранения может понадобиться конфиденциальная медицинская информация.
Проблема очевидна: чем больше возможностей у агента, тем более конфиденциальная информация ему нужна.
Это может стать одной из крупнейших инфраструктурных проблем эпохи ИИ.
Мы хотим, чтобы ИИ знал достаточно, чтобы быть полезным.
Мы не хотим, чтобы каждая система, участвующая в работе этого ИИ, знала о нас всё.
Именно поэтому важны конфиденциальные вычисления.
Nillion фактически делает ставку на то, что конфиденциальность станет обязательным требованием к инфраструктуре ИИ, а не функцией, которую добавляют в приложение позже.
И это выходит за рамки ИИ
ИИ — вероятно, самый понятный пример использования, но Слепой компьютер Nillion предназначен не только для ИИ.
Та же основная проблема возникает везде, где организациям нужно выполнять полезные вычисления с конфиденциальной информацией.
Здравоохранение — наглядный пример. Больницы, исследователи и фармацевтические компании имеют доступ к огромным массивам данных, но медицинская информация относится к самым конфиденциальным категориям данных.
Nillion называет конфиденциальные медицинские исследования одним из возможных вариантов использования своей инфраструктуры: организации смогут совместно работать с конфиденциальными наборами данных, не сваливая исходную информацию о пациентах в одну открытую базу данных.
Финансы — ещё одна очевидная область применения. Учреждениям часто нужно координировать действия на основе информации, которую нельзя просто сделать общедоступной. Конфиденциальные вычисления могут позволить сторонам выполнять расчёты или согласовывать стратегии, уменьшая ненужное раскрытие исходных данных.
Ещё одна интересная область — идентификация. В традиционной системе, чтобы подтвердить что-то о себе, часто приходится раскрывать гораздо больше информации, чем необходимо. Инфраструктура, сохраняющая конфиденциальность, в будущем может позволить приложениям проверять отдельные факты, не требуя от пользователей раскрывать личность целиком.
И ещё есть Web3.
Публичные блокчейны эффективны именно потому, что транзакции и состояние можно проверять публично. Но не все входные данные приложения должны быть общедоступными.
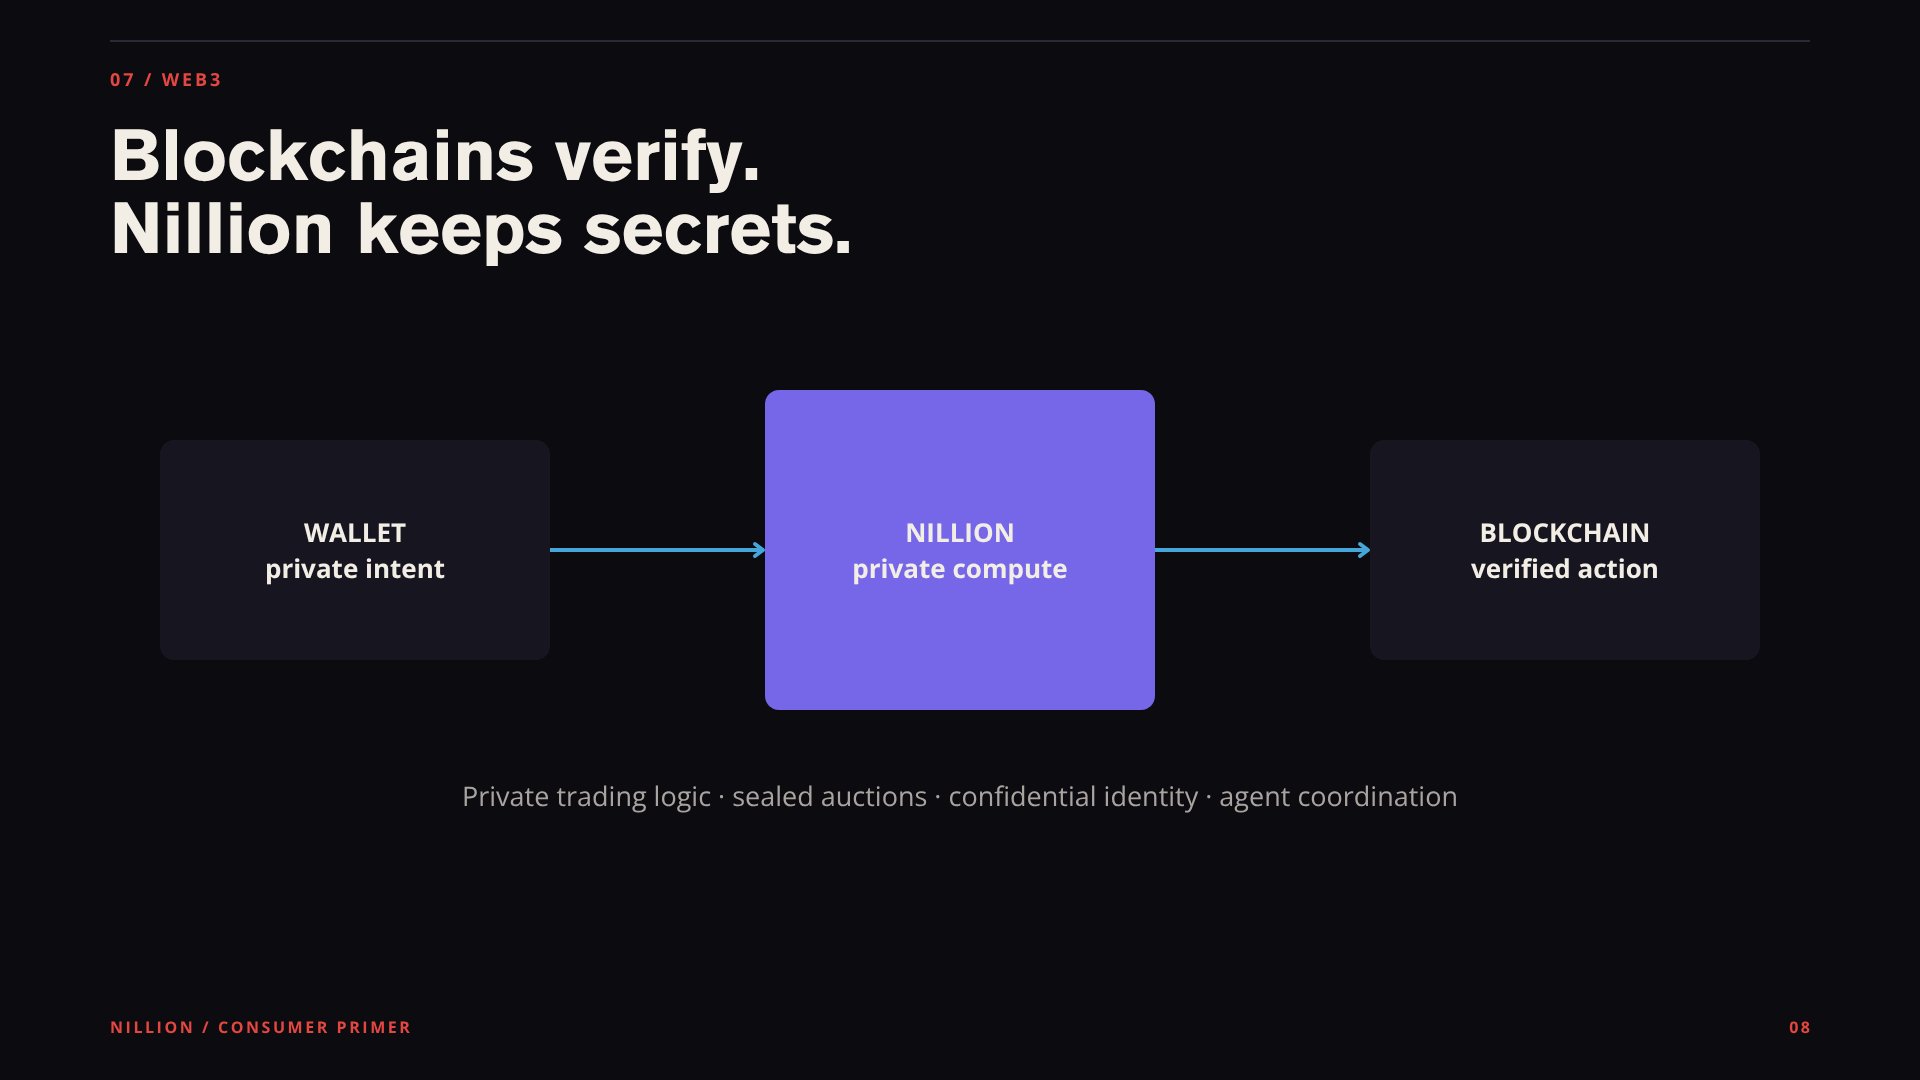
Конфиденциальные учётные данные, секретные стратегии, чувствительная бизнес-логика, частная информация о личности и ИИ-агенты — всё это может выиграть от инфраструктуры, способной взаимодействовать с децентрализованными системами, не делая прозрачной каждую часть исходной информации.
Nillion позиционирует свой Слепой компьютер именно для таких приложений.
Стек Nillion
Если рассматривать эти технологии по отдельности, всё это может показаться сложным.
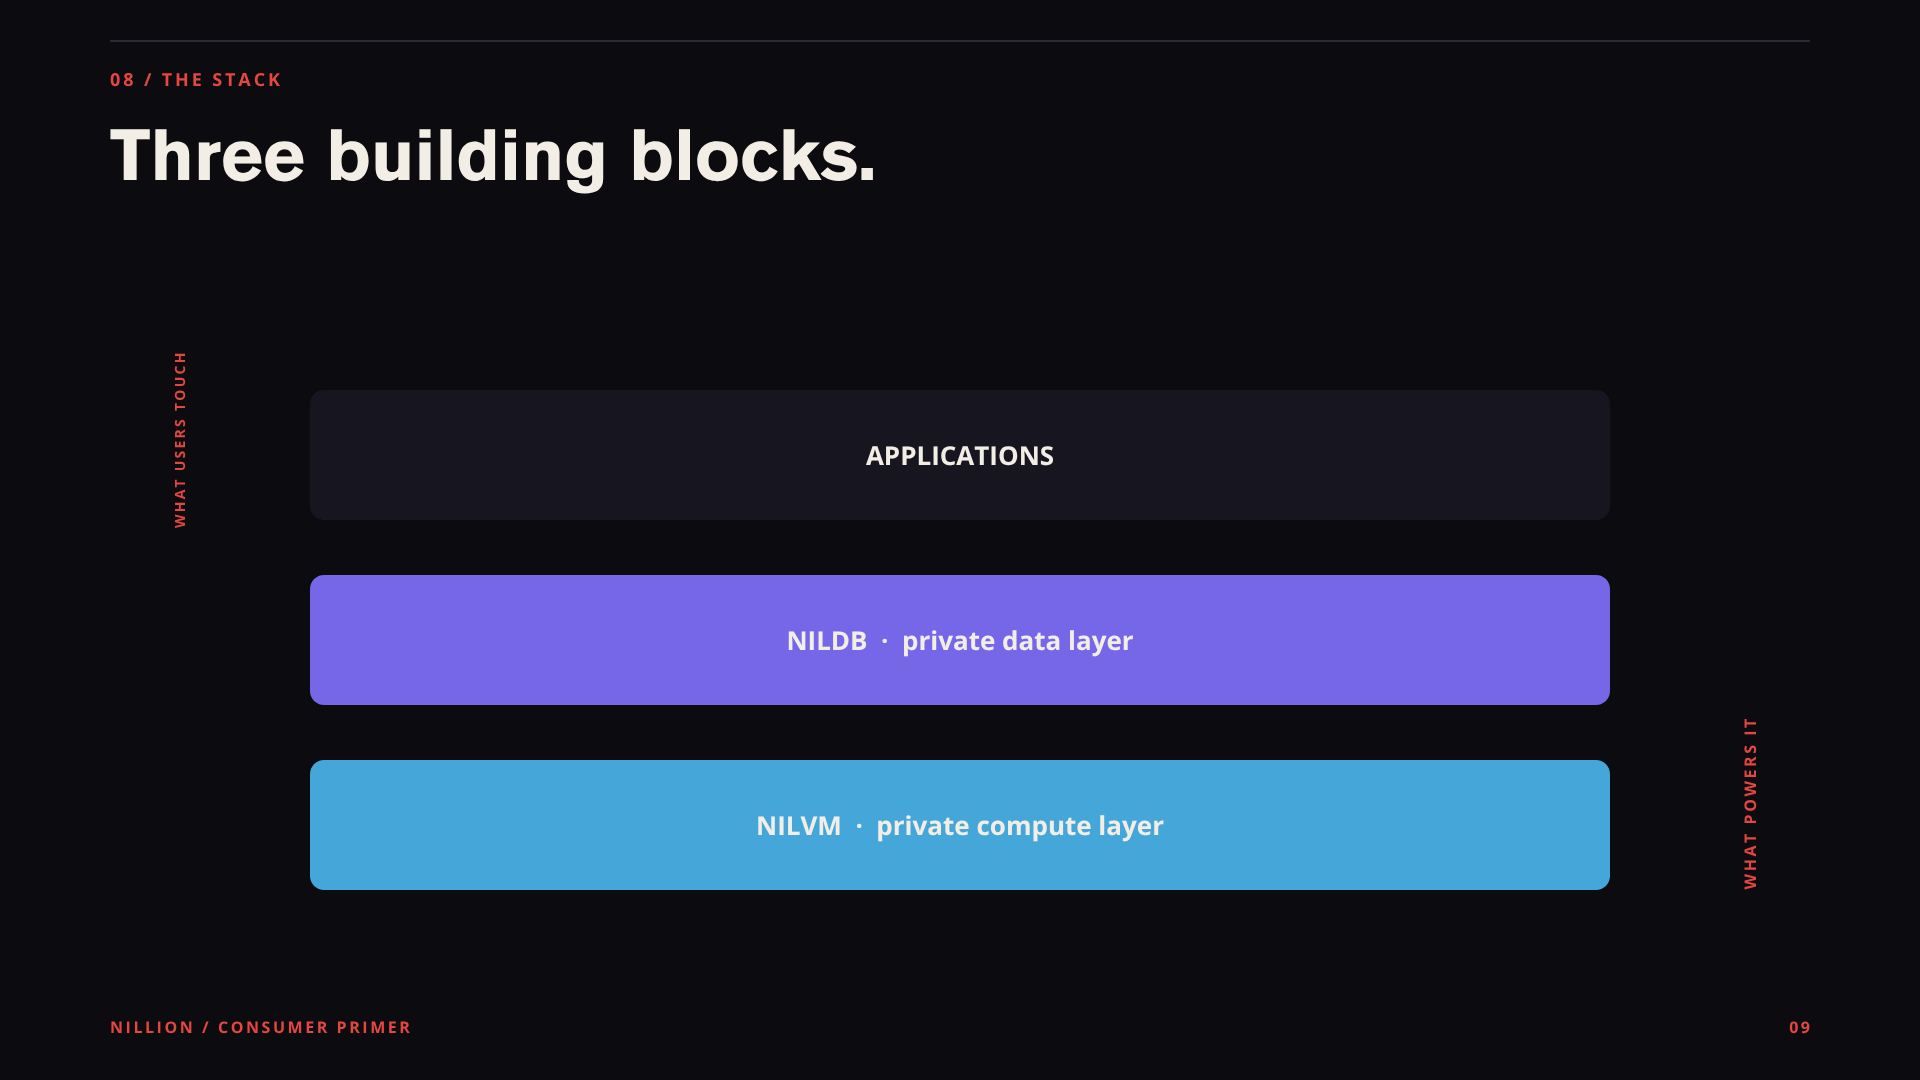
Проще всего понять архитектуру Nillion, представив её в виде стека.
nilDB отвечает за конфиденциальное хранение данных.
nilCC выполняет конфиденциальные вычисления.
nilAI позволяет запускать задачи ИИ с сохранением конфиденциальности в этой среде.
Вместе они составляют основу архитектуры Слепого компьютера Nillion.
Важно, что эти компоненты не являются отдельными, не связанными друг с другом идеями.
Конфиденциальное хранилище полезно потому, что приложениям нужно где-то хранить чувствительную информацию.
Вычисления с сохранением конфиденциальности полезны потому, что приложениям нужно действительно что-то делать с этой информацией.
Конфиденциальный ИИ полезен потому, что всё чаще вычисления будет выполнять именно модель ИИ.
Стек объединяет эти компоненты.
В архитектуре Nillion есть и ещё один важный компонент — проверка.
Но как только вычисления становятся конфиденциальными, возникает другой вопрос.
Как узнать, что вычисления действительно выполнены правильно?
Именно здесь становится актуальной инфраструктура проверки Nillion, включая Blacklight.
Одной конфиденциальности недостаточно.
Нужен способ обеспечить доверие к конфиденциальным вычислениям, не предлагая пользователям просто довериться оператору.
Что Nillion на самом деле делает для вас?
Вероятно, это самый важный вопрос.
Если вы не разработчик, зачем вам Nillion?
Ведь вы уже создаёте огромное количество данных.
Каждый день вы создаёте:
Финансовая информация
История поиска
Сообщения
Документы
Информация о местоположении
Медицинская информация
Рабочие данные
Личные предпочтения
Разговоры с ИИ
А ИИ сделает эти данные ещё ценнее.
Чем больше ИИ знает о вас, тем полезнее он может стать.
Но это ставит перед нами принципиальный выбор.
Делаем ли мы ИИ мощнее, предоставляя централизованным системам доступ ко всему?
Или мы можем создать системы ИИ, способные работать с конфиденциальной информацией, сохраняя её защищённость?
Nillion делает ставку на второй вариант.
Именно поэтому её технология важна не только для криптоиндустрии.
Пользователю не обязательно напрямую взаимодействовать с Nillion.
Вместо этого пользователь мог бы взаимодействовать с приложением, созданным на инфраструктуре Nillion.
Уровень конфиденциальности работает в фоновом режиме.
И в идеале пользователь получает все преимущества, не разбираясь в лежащей в основе криптографии.
Nillion — не приложение. Это инфраструктура, на которой оно работает.
Об этом различии стоит помнить.
Nillion не пытается стать следующей потребительской социальной сетью.
Вряд ли вы завтра проснётесь и откроете «Nillion», чтобы проверить сообщения.
Вместо этого долгосрочное видение заключается в том, что разработчики будут создавать приложения на базе Nillion.
Вы пользуетесь приложением.
Приложение использует Nillion.
Nillion обеспечивает часть функций конфиденциального хранения, вычислений или обработки задач ИИ.
Вы можете даже не знать о её существовании.
Именно так и выглядит хорошая инфраструктура.
Никто не задумывается о серверах, на которых работает его любимое приложение.
Никто не задумывается о базе данных, которая стоит за сайтом.
Возможно, со временем пользователи не будут задумываться и об инфраструктуре конфиденциальности, которая защищает их данные.
Они просто будут пользоваться приложением, которое может приносить пользу, работая с конфиденциальной информацией, и при этом не требует раскрывать всё.
Ставка на большее
По сути, Nillion делает ставку на определённое будущее вычислительных технологий.
Первая эпоха интернета была посвящена обеспечению доступа к информации.
Следующая эпоха была посвящена программируемым и децентрализованным приложениям.
Следующая эпоха может быть посвящена интеллектуальным приложениям.
Но для интеллекта нужны данные.
Много данных.
И многие из этих данных будут крайне конфиденциальными.
Если ИИ-агенты должны стать персональными, им нужен личный контекст. Чтобы ИИ в здравоохранении стал полезным, ему нужен медицинский контекст. Чтобы финансовый ИИ управлял деньгами, ему нужен финансовый контекст. Чтобы корпоративный ИИ работал с конфиденциальной информацией, ему нужен доступ к этой информации.
Очевидное решение — просто предоставить ИИ доступ ко всему.
Лучше было бы сделать данные пригодными для использования, не раскрывая их без необходимости.
Именно эту проблему и пытается решить Nillion.
Её Слепой компьютер объединяет конфиденциальное хранение, конфиденциальные вычисления и конфиденциальный ИИ в едином стеке инфраструктуры, а проверка добавляет ещё один уровень доверия к конфиденциальным задачам.
Технология сложная.
Суть не в этом.
Nillion хочет, чтобы программы могли работать с вашей самой конфиденциальной информацией, не требуя от инфраструктуры, на которой они работают, видеть всё.
Если ИИ действительно станет интерфейсом для взаимодействия с большей частью цифрового мира, это может оказаться одной из важнейших инфраструктурных задач, которые нужно решить.
Будущее потребует не просто более умных компьютеров. Нам понадобятся компьютеры, которым можно доверить то, что мы не можем позволить себе раскрыть.
