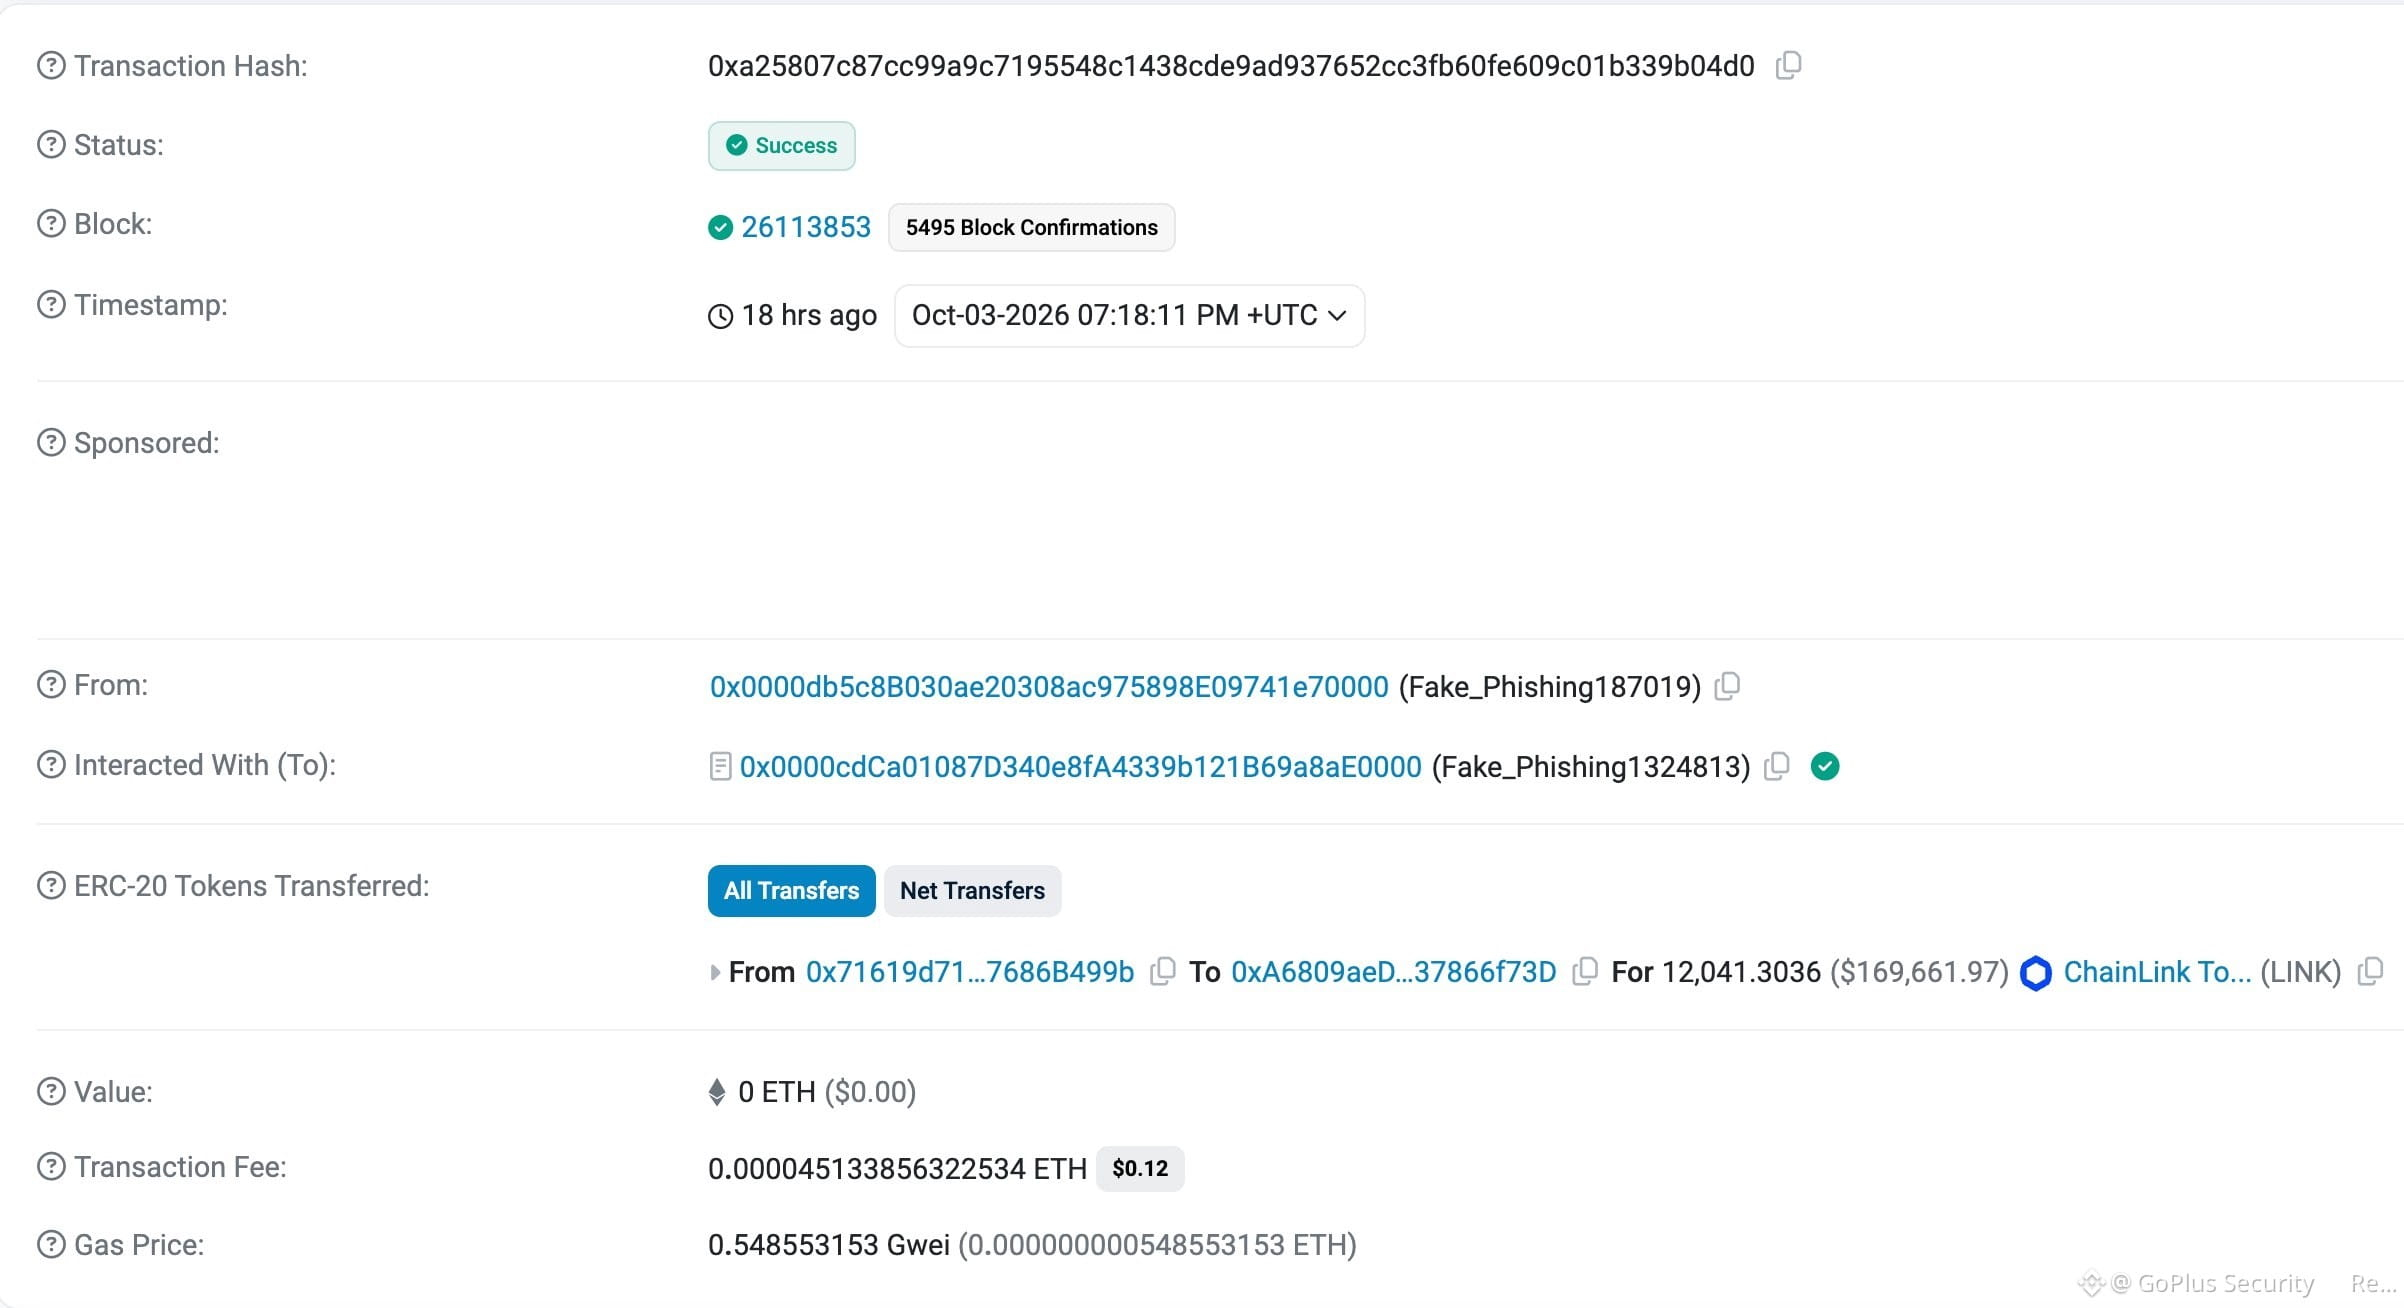
GoPlus Security опубликовала важное уведомление о недавнем киберинциденте. В последнее время один человек потерял примерно $170K в $LINK после того, как, не осознавая этого, одобрил вредоносную транзакцию #Permit2.
Для прозрачности и отслеживания пострадавший владелец использует адрес кошелька 0x71619d71474F8D0AAa9C18a757be7617686B499b. Кроме того, средства были прослежены до трех кошельков-подделок: 0x0000db5c8B030ae20308ac975898E09741e70000, 0x0000cdCa01087D340e8fA4339b121B69a8aE0000 и 0xA6809aeDEbFA10A0C2dbcF3363cB0Ff37866f73D.
Чтобы защитить себя от подобных эксплойтов, пожалуйста, держите в голове наши базовые рекомендации по безопасности и соблюдайте #GoPlus Anti-Phishing 4 Don'ts. Мы настоятельно рекомендуем никогда не переходить по незнакомым ссылкам, избегать установки программного обеспечения, которое не проходит проверку, не одобрять никакие транзакции, которые вы полностью не понимаете, и никогда не отправлять средства на неподтвержденные адреса.
Кроме того, вы можете значительно повысить свою цифровую безопасность, установив расширение GoPlus Security. Этот полезный инструмент в режиме реального времени активно отслеживает вашу активность, чтобы останавливать подозрительные транзакции, вредоносные одобрения, рискованные подписи и фишинговые ссылки до того, как они причинят вред. Вы можете легко добавить расширение в браузер, посетив https://chromewebstore.google.com/search/GoPlus