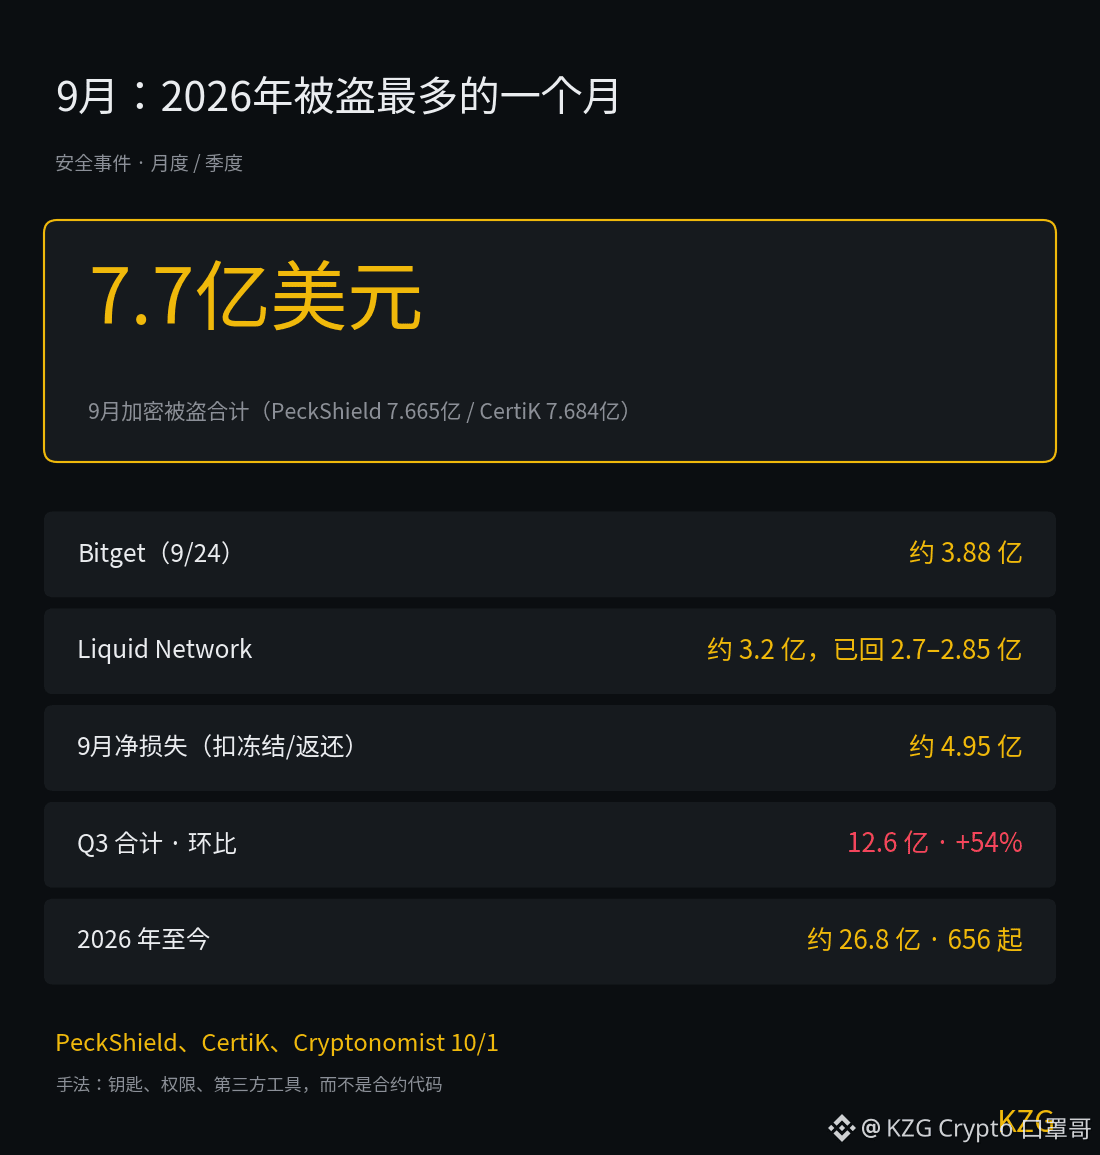
Сентябрь — самый «украденный» месяц за 2026 год: около 770 млн долларов.
Два отчёта от двух компаний по безопасности в целом совпадают: PeckShield зафиксировал 55 инцидентов и 766,5 млн; CertiK — 97 инцидентов и 768,4 млн.
Несколько цифр:
· Первые две операции заняли около 90%: Bitget — примерно 388 млн (9/24, средства были переведены с горячих и тёплых кошельков), Liquid Network — примерно 320 млн
· Многое удалось вернуть: Liquid Network уже вернуло около 270–285 млн (по обеим оценкам); CertiK подсчитал, что в сентябре было заморожено и возвращено в сумме около 273 млн, после вычета чистый убыток — примерно 495 млн
· Весь Q3: 1,26 млрд долларов, 247 инцидентов — на 54% больше, чем 819 млн в Q2 (по данным CertiK)
· С начала года по настоящее время: около 2,68 млрд долларов, 656 инцидентов; в одном только сентябре пришлось 28% от всего года
Самое важное, что нужно запомнить, — поменялись методы.
Как описывает CertiK, в этот раз в атаке Bitget злоумышленники воспользовались уязвимостью в стороннем продукте безопасности, чтобы получить учётные данные, а затем подделали инструкции на вывод средств; в этом году такие крупные кейсы, как KelpDAO и Drift (две атаки), тоже связаны с проблемами с приватными ключами и правами, а не с тем, что взломали код смарт-контрактов.
То есть «контракт прошёл аудит» всё чаще не означает безопасность: реальные слабые места — это ключи, права и сторонние инструменты.
Со стороны пользователей: по данным Cryptonomist, Bitget закрыла этот ущерб за счёт пользовательского фонда защиты, превышающего 460 млн долларов.
Ключи, права, сторонние инструменты — как вы думаете, что из этих трёх сложнее всего защитить?