NEAR намерения: история хакерской атаки на 3,8 млн долларов США — средства полностью возвращены, поддержан дух белых хакеров
1 октября 2026 года в экосистеме NEAR Protocol был взломан компонент для кроссчейн-взаимодействий NEAR Intents; злоумышленник похитил около 3,8 млн долларов США. Атакующий использовал логическую уязвимость во взаимодействии между его слоем Omni для хранения/выдачи средств и основным контрактом, чтобы осуществить кражу, после чего команда проекта незамедлительно приостановила работу сервиса, чтобы снизить риски.
После инцидента генеральный директор NEAR Intents Алекс Шевченко быстро отреагировал: с помощью on-chain анализа он установил личность атакующего и в социальных сетях опубликовал «последнее предупреждение». В нем он представил три адреса для возврата — Bitcoin, BNB/Ethereum и Solana — и отметил, что это последний шанс для смягчения наказания: злоумышленник получил более мягкое отношение, используя «ответственное раскрытие».
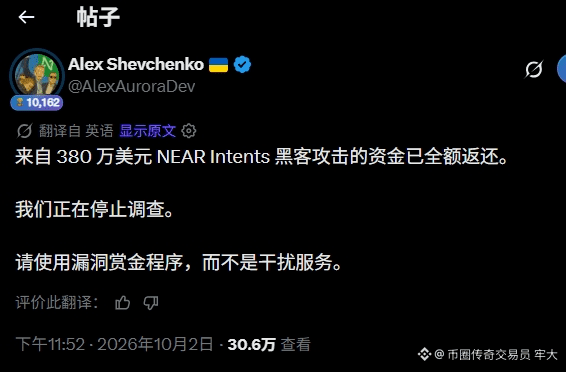
Менее чем за 48 часов атакующий заранее признал требования и полностью вернул 3,8 млн долларов США. Вечером 2 октября Шевченко подтвердил возврат средств и объявил о прекращении расследования, при этом призвав: «Пожалуйста, используйте программу вознаграждений за уязвимости, а не мешайте работе сервиса».
Этот инцидент не только позволил компенсировать потери, но и стал позитивным примером для сферы Web3-безопасности: команда проекта с помощью технического сдерживания и ценностного подхода превратила потенциальных злонамеренных атакующих в участников развития экосистемы. Он укрепил отраслевой консенсус о том, что «белые хакеры» получают награды за сообщение об уязвимостях по официальным каналам, а также дал практический опыт для безопасной эволюции архитектуры с акцентом на Intent-centric.
Дальше — больше: это проявление искренности команды и ее компетентности.
$NEAR