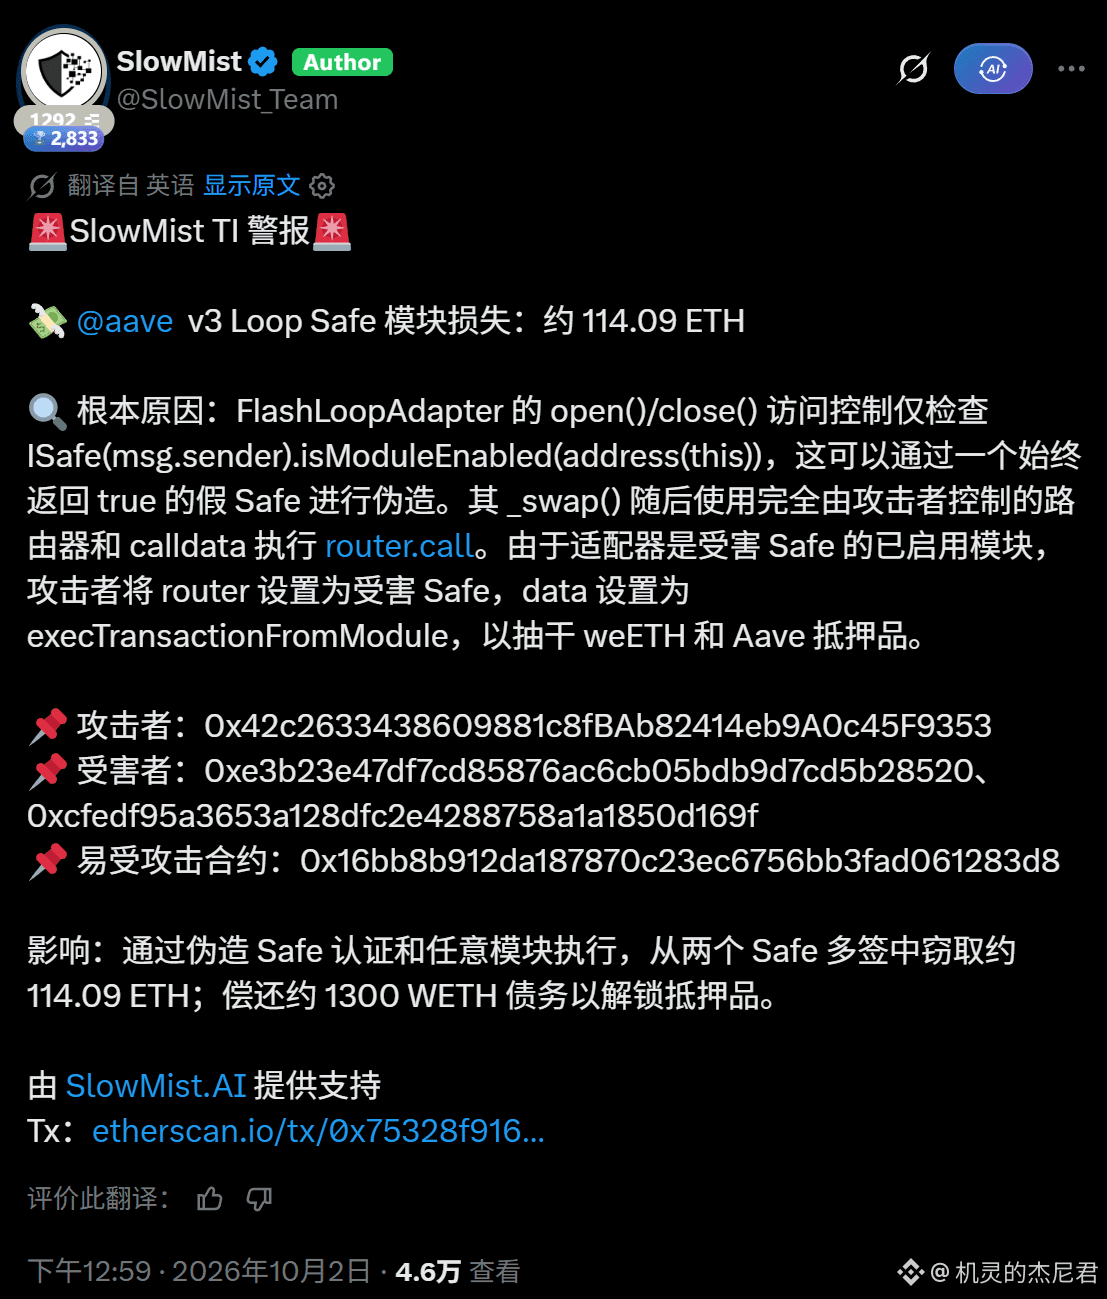
Неужели… Aave тоже взломали?
«Желтый» заголовок,
это третий сторонний плагин для циклического заимствования FlashLoopAdapter был ограблен,
две Safe-мультиподписи потеряли около 114 $ETH, стоимостью примерно $300 тыс.,
сами пулы Aave не пострадали.
Суть уязвимости проста и груба:
плагин всего лишь спрашивает у вызывающей стороны: «Вы включили меня?»,
хакер создал фальшивый Safe, который всегда отвечает «да», — и так он смог проскочить.
В наше время мультиподписные кошельки уже не безопасны?🤡