NEAR Intents 这次不是“黑天鹅”级别,但安全标签已经够刺眼了。
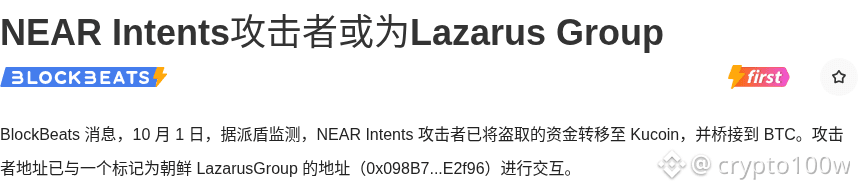
BlockBeats 消息,10 月 1 日,据派盾监测,NEAR Intents 攻击者已将约386万美元盗取资金转移至 KuCoin,并桥接到 BTC。相关地址还与一个标记为朝鲜 Lazarus Group 的地址(0x098B7...E2f96)发生交互。
事实很直接:资金路径在继续跑,风险也在继续外溢。对市场来说,短线更容易先看两件事,一是交易所后续协作与冻结进展,二是 NEAR Intents 的官方说明会怎么回应这条跨链链路。
如果你在盯这个事件,你更关注资金追踪,还是后续赔付披露?
配图1:NEAR Intents攻击地址被指关联Lazarus · 来源页面局部截图
图片来源:https://www.theblockbeats.info/flash/369956