

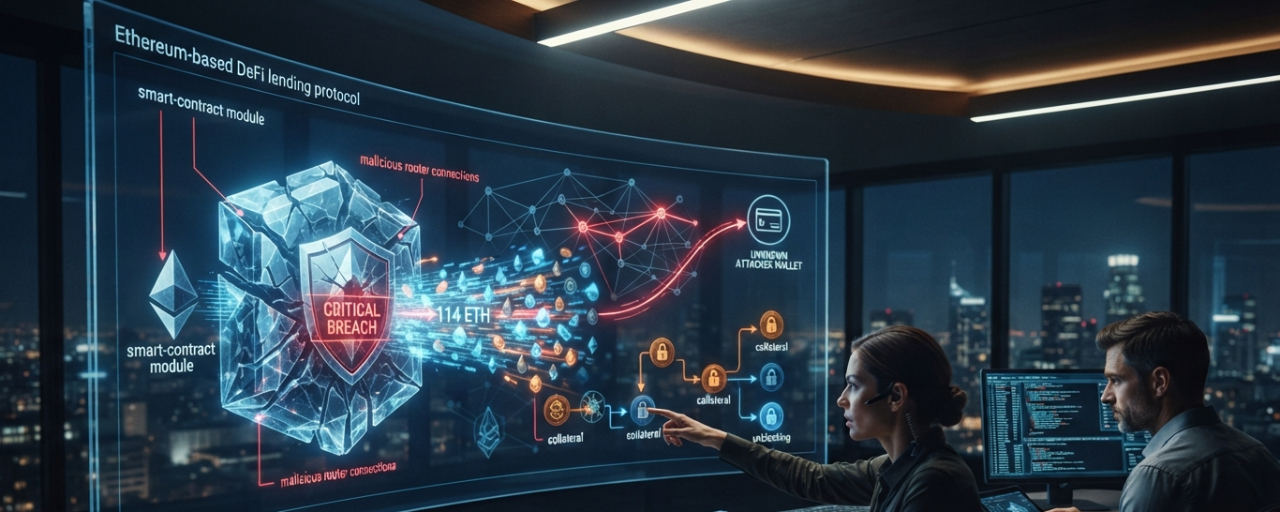
🚨 Эксплойт модуля Aave V3 выводит около 114 ETH 👀
Ещё один инцидент в сфере DeFi привлекает внимание в ончейне.
Уведомление о безопасности связало инцидент с модулем Aave V3 Loop Safe, где, как сообщается, злоумышленник обошёл проверку аутентификации и получил возможность выполнить вредоносную транзакцию.
По сообщениям, задействованные кошельки потеряли около 114,09 ETH, а также другие виды залога, связанные с позициями.
Транзакцию делает особенно интересной то, как злоумышленник распорядился долгом.
Вместо того чтобы просто сразу забрать залог, злоумышленник, как сообщается, сначала погасил около 1 300 WETH непогашенного долга. Это позволило заблокированному залогу стать выводимым.
Итак, ключевая часть этого инцидента — это не только сумма похищенного. Важнее путь атаки:
• Проверка подлинности была обойдена
• Для атаки использовался роутер, контролируемый злоумышленником
• Долг был погашен, чтобы разблокировать залог
• Затем по вновь доступным для перемещения активам был нанесён удар
Это хорошее напоминание о том, что в DeFi видимая позиция не всегда является реальной целью. Не менее важны лежащий в основе поток транзакций и система прав доступа.
Для $AAVE и более широкого сектора DeFi инциденты вроде этого показывают, почему критически важны разрешения для смарт-контрактов, дизайн модулей и проверка транзакций.
Стоит понаблюдать, как с этого момента ответят затронутые контракты и протоколы.
Только комментарий по безопасности, не финансовый совет. Всегда независимо проверяйте активность контракта и кошелька.


