

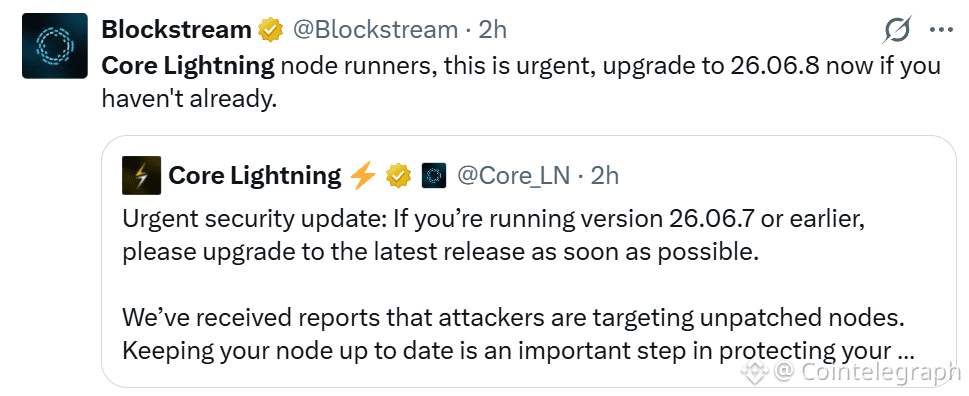


Команда, стоящая за Core Lightning — программным обеспечением для нод с открытым исходным кодом для сети Bitcoin Lightning Network, — призвала операторов, использующих более старые версии, обновиться немедленно после сообщений о том, что злоумышленники нацеливаются на неустранённые (необновлённые) ноды.
«Срочное обновление безопасности: если вы используете версию 26.06.7 или более раннюю, пожалуйста, обновитесь до последнего релиза как можно скорее», — заявила команда в пятницу.
Core Lightning не уточнила, какие уязвимости атакующие пытались использовать, или потенциальное влияние. Cointelegraph обратилась к Core Lightning за комментарием.
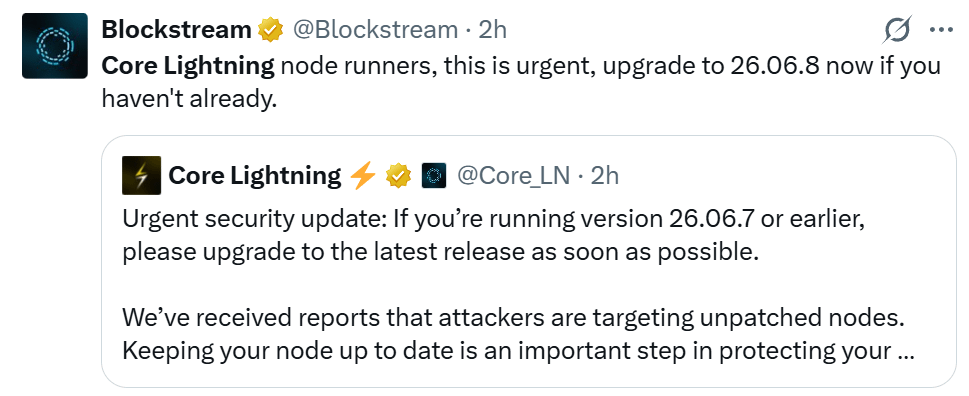
Источник: Blockstream
16 сентября Core Lightning заявила, что расследует сообщения о возможной проблеме, затрагивающей экспериментальные функции в Core Lightning и способной повлиять на средства пользователей. Затем она выпустила версию 26.06.8 примерно через шесть дней.
Обновление от 22 сентября предоставило исправления ошибок вместе с патчами для «уязвимостей, ответственно сообщённых рядом источников». В примечаниях к выпуску указаны Bitcoin Red Team и 12 других названных людей и организаций, а также анонимные репортёры.
Согласно журналу изменений, некоторые из исправлений устраняли недостатки, которые могли приводить к сбою узлов отправителей, запросы, способные исчерпать память в его REST-интерфейсе, и ошибку закрытия канала, из‑за которой пользователи могли потерять средства из‑за штрафа.
Однако выпуск умышленно удержал некоторые тесты, чтобы усложнить злоумышленникам обратное проектирование и эксплуатацию уязвимостей в то время, как операторы выполняли обновления.
В августе Core Lightning сообщила, что работает над согласованным исправлением после оценки высокого объёма отчётов об идентифицированных уязвимостях (Common Vulnerabilities and Exposures, CVE), сгенерированных ИИ, за последние недели.
Через два дня она выпустила версию 26.06.7, чтобы устранить подтверждённые уязвимости.