Я углубился в подход DIA к проверке оракулов и думаю, что более интересный вопрос выходит за рамки простого:
«Как получить данные on-chain?»
Это:
«Какая часть пути от исходных данных до конечного значения может быть независимо проверена?»
DIA Lumina уже использует иной подход по сравнению с традиционной офчейн-агрегацией.
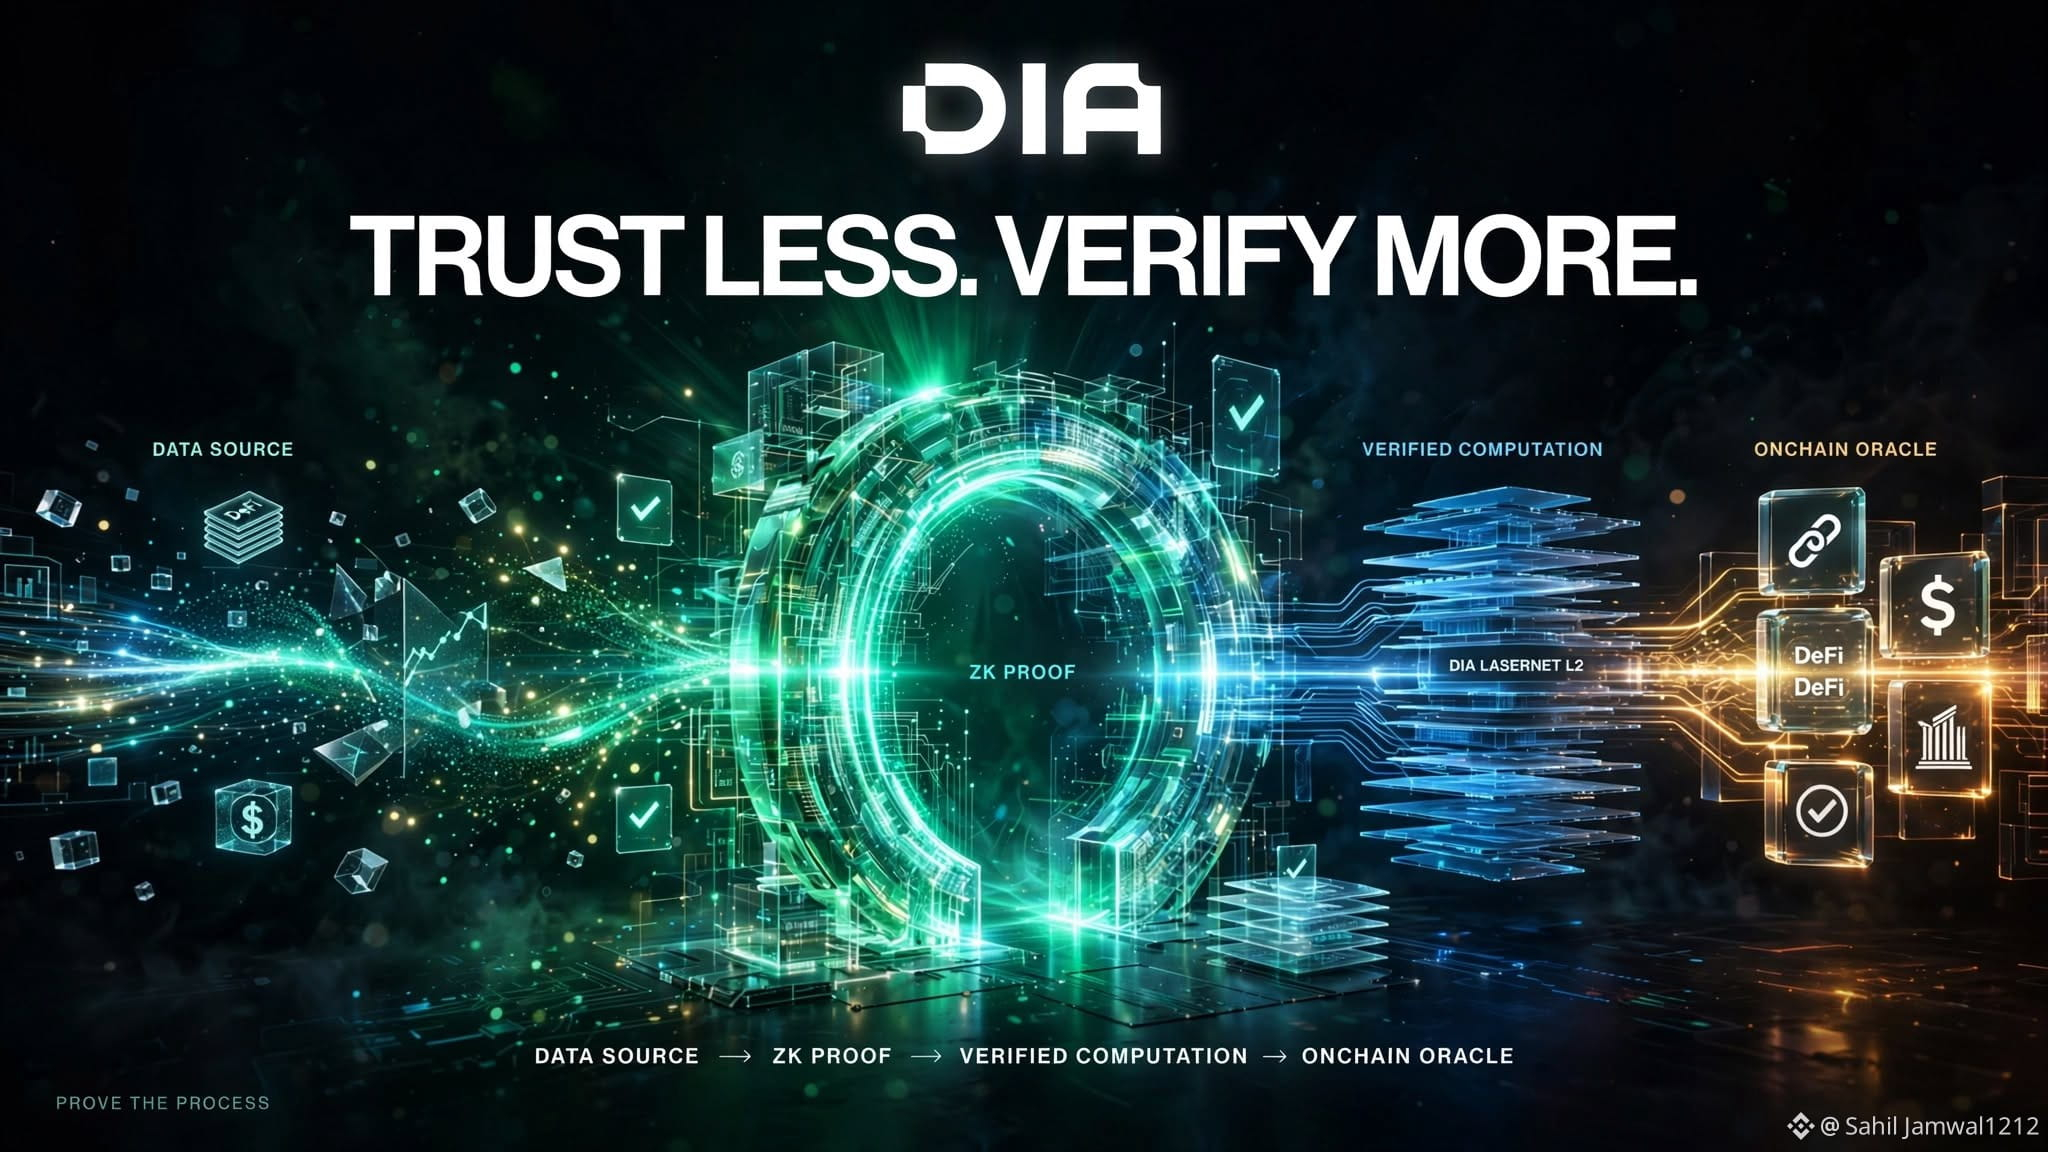
Независимые фидеры отправляют данные в Lasernet от DIA, где ключевая обработка и агрегация происходят on-chain. Поэтому методология и построение фидов могут быть инспектированы, а не зависеть целиком от непрозрачного слоя офчейн-агрегации.
Затем есть DIA ZK.
Запущенный в июле 2026 года, DIA ZK добавляет криптографическую верификацию для офчейн-данных с использованием механизмов вроде zkTLS.
Он может помочь доказать:
→ Значение поступило из заявленного источника
→ Данные не были изменены до попадания в сеть
→ Доказательство привязано к соответствующей сессии источника
→ Определённое условие истинно, не раскрывая лежащее в основе число
Подумайте о резервах.
Вместо того чтобы раскрывать точный баланс, протокол может доказать:
Резервы > Поставка
Рынок получает нужную информацию, не обязательно видя чувствительную цифру.
Это особенно актуально для стейблкоинов, токенизированных фондов, сейфов, кредитных рынков и других приложений, которые зависят от офчейн-информации.
Но есть важная граница.
Криптографическая верификация не делает источник «магически» правдивым.
Если источник сообщает неверные данные, доказательство может подтвердить, что указанное значение пришло именно из этого источника, не доказывая сам по себе реальный факт в мире.
DIA прямо обозначает это ограничение.
Поэтому я бы не формулировал цель как «100% trustless данные» в абсолютном смысле.
Я бы сформулировал иначе:
Сократить объём требуемого доверия, заменив непрозрачные шаги проверяемыми.
Вот та часть архитектуры DIA, за которой, на мой взгляд, стоит следить. $DIA