

Предложение по улучшению Bitcoin BIP461 может упростить обнаружение скрытого маршрута для утечки секретов кошелька. Проект определяет общую процедуру подписания для ECDSA — существующей схемы подписи в Bitcoin.
Независимые соответствующие требованиям подписанты должны создавать идентичные подписи для одного и того же секретного ключа и хэш-значения сообщения, формируя бенчмарк для выявления отклонений, которые могут скрывать утечку ключа.
Автором является Лиам Гиллиган; предложение было объединено с репозиторием BIPs 16 сентября и по-прежнему помечено как Draft. Его подписи работают в рамках действующих правил консенсуса Bitcoin, поэтому внедрение этой процедуры подписания не требует изменения консенсуса.
Сравнение подписей на предмет отклонений
В ECDSA у подписывающего есть выборы при создании корректной подписи, включая nonce — временное значение, используемое при подписании. Зловредная прошивка может воспользоваться этой свободой, чтобы спрятать материал ключа в подписях, которые всё равно проходят проверку, а BIP461 исправляет эти выборы через заданную детерминированную процедуру.
Принятие подписи биткоином не может установить, что при её создании ключ был в безопасности. Общая спецификация задаёт ожидаемый результат, по которому можно проверить поведение подписывающего.
Сравнение требует идентичных входных данных и строго того же стандарта, включая доступ к секретному ключу на другом независимом подписанте. Эта дополнительная открытость — практическая цена воспроизведения подписи. Разные результаты для одного и того же ключа и хэша сообщения показывают, что как минимум один подписант не следует BIP461.
Честная реализация, использующая другую корректную процедуру ECDSA, тоже может не совпасть. Несовпадение требует проверки на соответствие, но его причина остаётся невыясненной. Одно лишь сравнение не может ни определить, что устройство злонамеренное, ни продемонстрировать кражу.
Предписанный алгоритм также ограничивает подписи максимум 70 байтами в стандартной DER-кодировке, не включая однобайтовый флаг sighash Биткоина.
Раскрытие Dark Skippy указало, что повреждённая прошивка может встраивать seed-материал в подписи транзакций. В своём первоначальном раскрытии исследователи заявили, что не видели эту технику в дикой природе.
Первоначальная демонстрация Dark Skippy использует подпись Schnorr, тогда как BIP461 описывает ECDSA. Taproot использует отдельную схему Schnorr по BIP340, поэтому этот черновик напрямую не стандартизирует средство правовой защиты для этой демонстрации.
В обсуждении мер противодействия исследователи предупреждали, что злонамеренный подписант может раскрыть информацию только в выбранной транзакции, поэтому устройство может выдать соответствующие подписи в тесте и раскрыть информацию в другой транзакции.
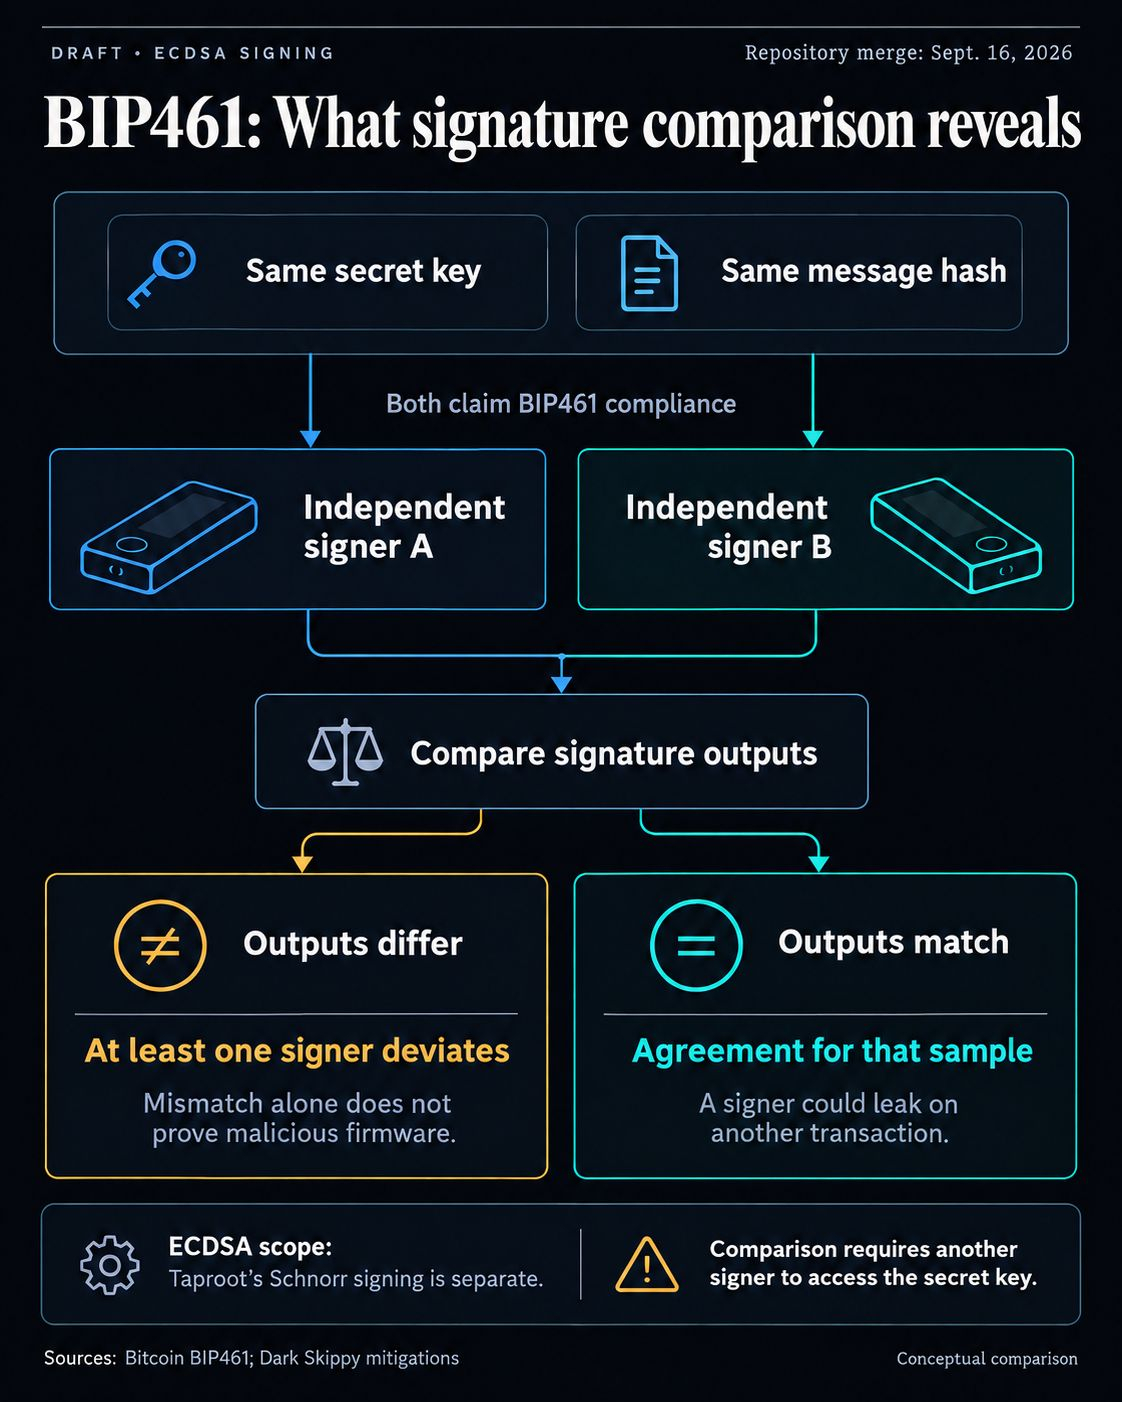
BIP461 сравнивает двух ECDSA-подписантов; несоответствие сигнализирует об отклонении, а совпадение подтверждает лишь наличие совпадения для одного конкретного примера.
На сентябрьском слиянии рецензент сказал, что для продвижения BIP461 до статуса Complete нужны тестовые векторы и эталонная реализация.
Для пользователей кошельков потенциальная ценность этого — общий ориентир, который может сделать отклонения заметными. Передача этой ценности всё ещё зависит от корректных реализаций и сравнений, учитывающих как пределы обнаружения, так и риски обработки секретов.
#Write2Earn #EarningsSeason $BTC
